
レッドチーミングを
超える新たな基準
レッドチーミングを
超える新たな基準
レッドチーミングを超える新基準
Not just DAST, Real RedTeaming solution
Not just DAST, Real RedTeaming solution
ENKEE Whitehat OFFen REDで実現するAIペネトレーションテスト自動化ソリューション
世界最高水準のホワイトハッカーのノウハウで攻撃ルートを先回りし、対応しましょう
ENKEE Whitehat OFFen REDで実現するAIペネトレーションテスト自動化ソリューション
世界最高水準のホワイトハッカーのノウハウで攻撃ルートを先回りし、対応しましょう
Nki White Hat OFFen REDで実現する
AIペネトレーションテスト自動化ソリューション
世界最高水準のホワイトハッカーのノウハウで
攻撃経路を先制し、対応してください
OFFen RED
AI侵入テスト自動化ソリューション
OFFen RED
AI侵入テスト自動化
ソリューション
レッドチームの代替ではなく、
完璧な進化
レッドチームの代替ではなく、
完璧な進化
溢れかえる脆弱性、
本当に危険か検証できていますか?
溢れかえる脆弱性、実際の脅威が
正確に検証されていますか?
その脆弱性、本当に危険か検証できていますか?
実際の脅威に基づいて検証し、
重大な脆弱性を見逃しません。
実際の脅威に基づいて検証し、
重大な脆弱性を見逃しません。
不足している人員と時間で
点検範囲が限られていますか?
不足している人員と時間で
点検範囲が限られていますか?
資産の識別から検証までをAIで自動化し、
より安全なセキュリティ体制を構築します。
人員と時間不足で、点検範囲が限られていませんか?
資産の識別および検証の全過程をAIで自動化し、より安全なセキュリティ体系を構築します。
セキュリティ診断後も、脅威が繰り返されていませんか?
単発のセキュリティ診断の後も、
セキュリティ脅威が繰り返されていませんか?
攻撃シナリオに基づいて検証し、
セキュリティレベルを継続的に強化します。
単発のセキュリティ診断の後も、セキュリティ脅威が繰り返されていませんか?
攻撃シナリオに基づいて検証し、
セキュリティレベルを継続的に強化します。

特徴
特徴
主な強み
主な強み
Webからインフラまで
内外統合ペネトレーションテスト自動化
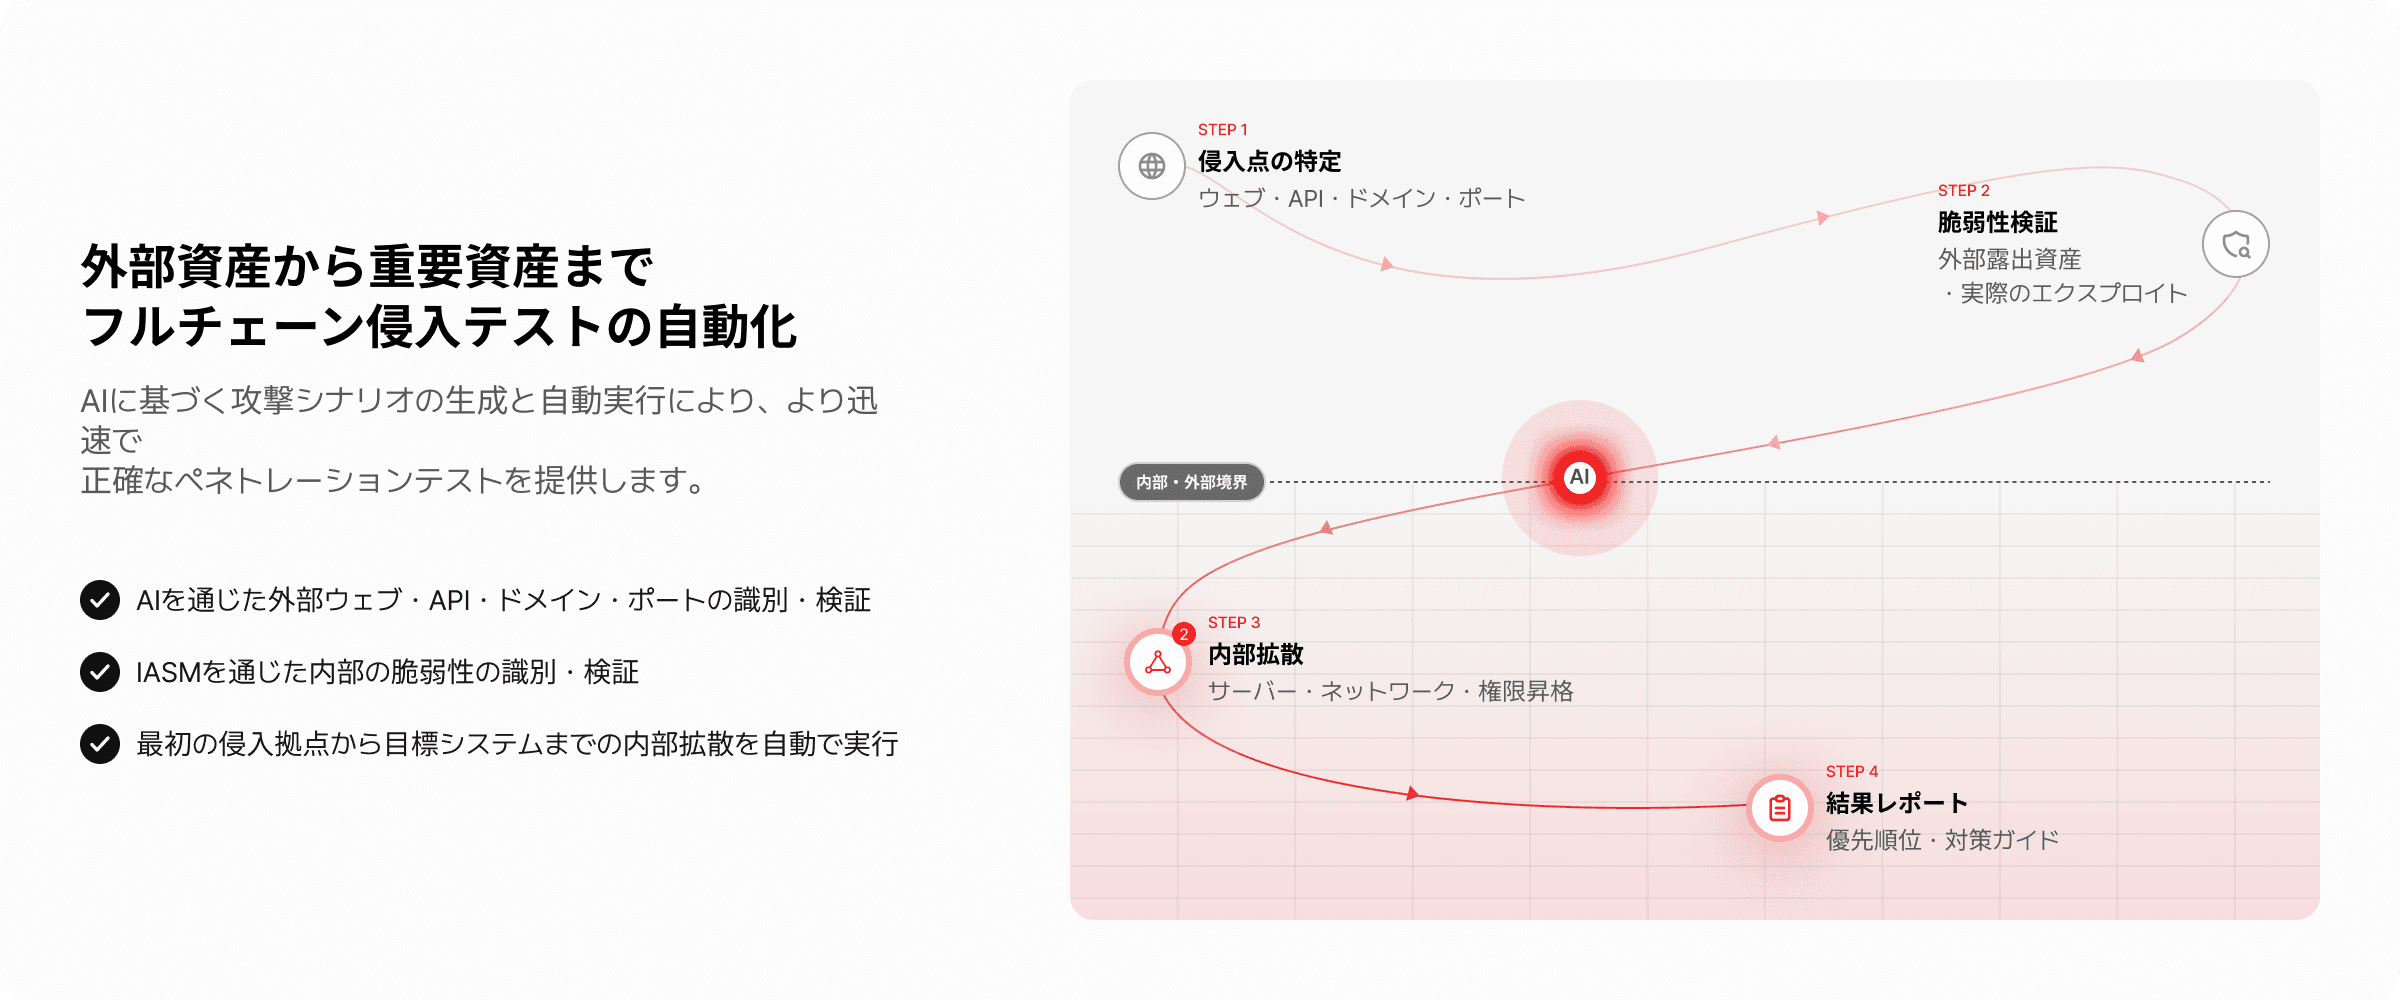
AIベースの攻撃シナリオ生成と自動実行により、より迅速かつ正確なペネトレーションテストを提供します。

IASMによる内部脆弱性の識別・検証
同一プラットフォームでの進入経路の確保から内部拡散までを自動で実行
AIを活用した外部WebおよびAPIの進入点の識別と検証

すべての資産の識別および
正確な情報の収集
ネットワーク全体の資産とサービス情報を
自動的に収集してセキュリティ点検の
正確性と効率性を極大化します。
ネットワーク全領域の資産とサービス識別
ソフトウェアバージョンに基づくCVE自動識別
SSL/TLS証明書から内部アカウント情報まで収集・管理

不必要な誤検知は減らし、
危険な脆弱性だけを優先的に
PoCで悪用可能かどうかを直接検証し、
担当者が一いち再確認していた検証の負担をOFFen REDが代わりに引き受けます。
攻撃再現コード(PoC)で
実際の悪用可能性を直接検証・立証
検証されたリスクのみを優先して報告
従来のセキュリティソリューションの構造的な誤検知を最小限に抑える

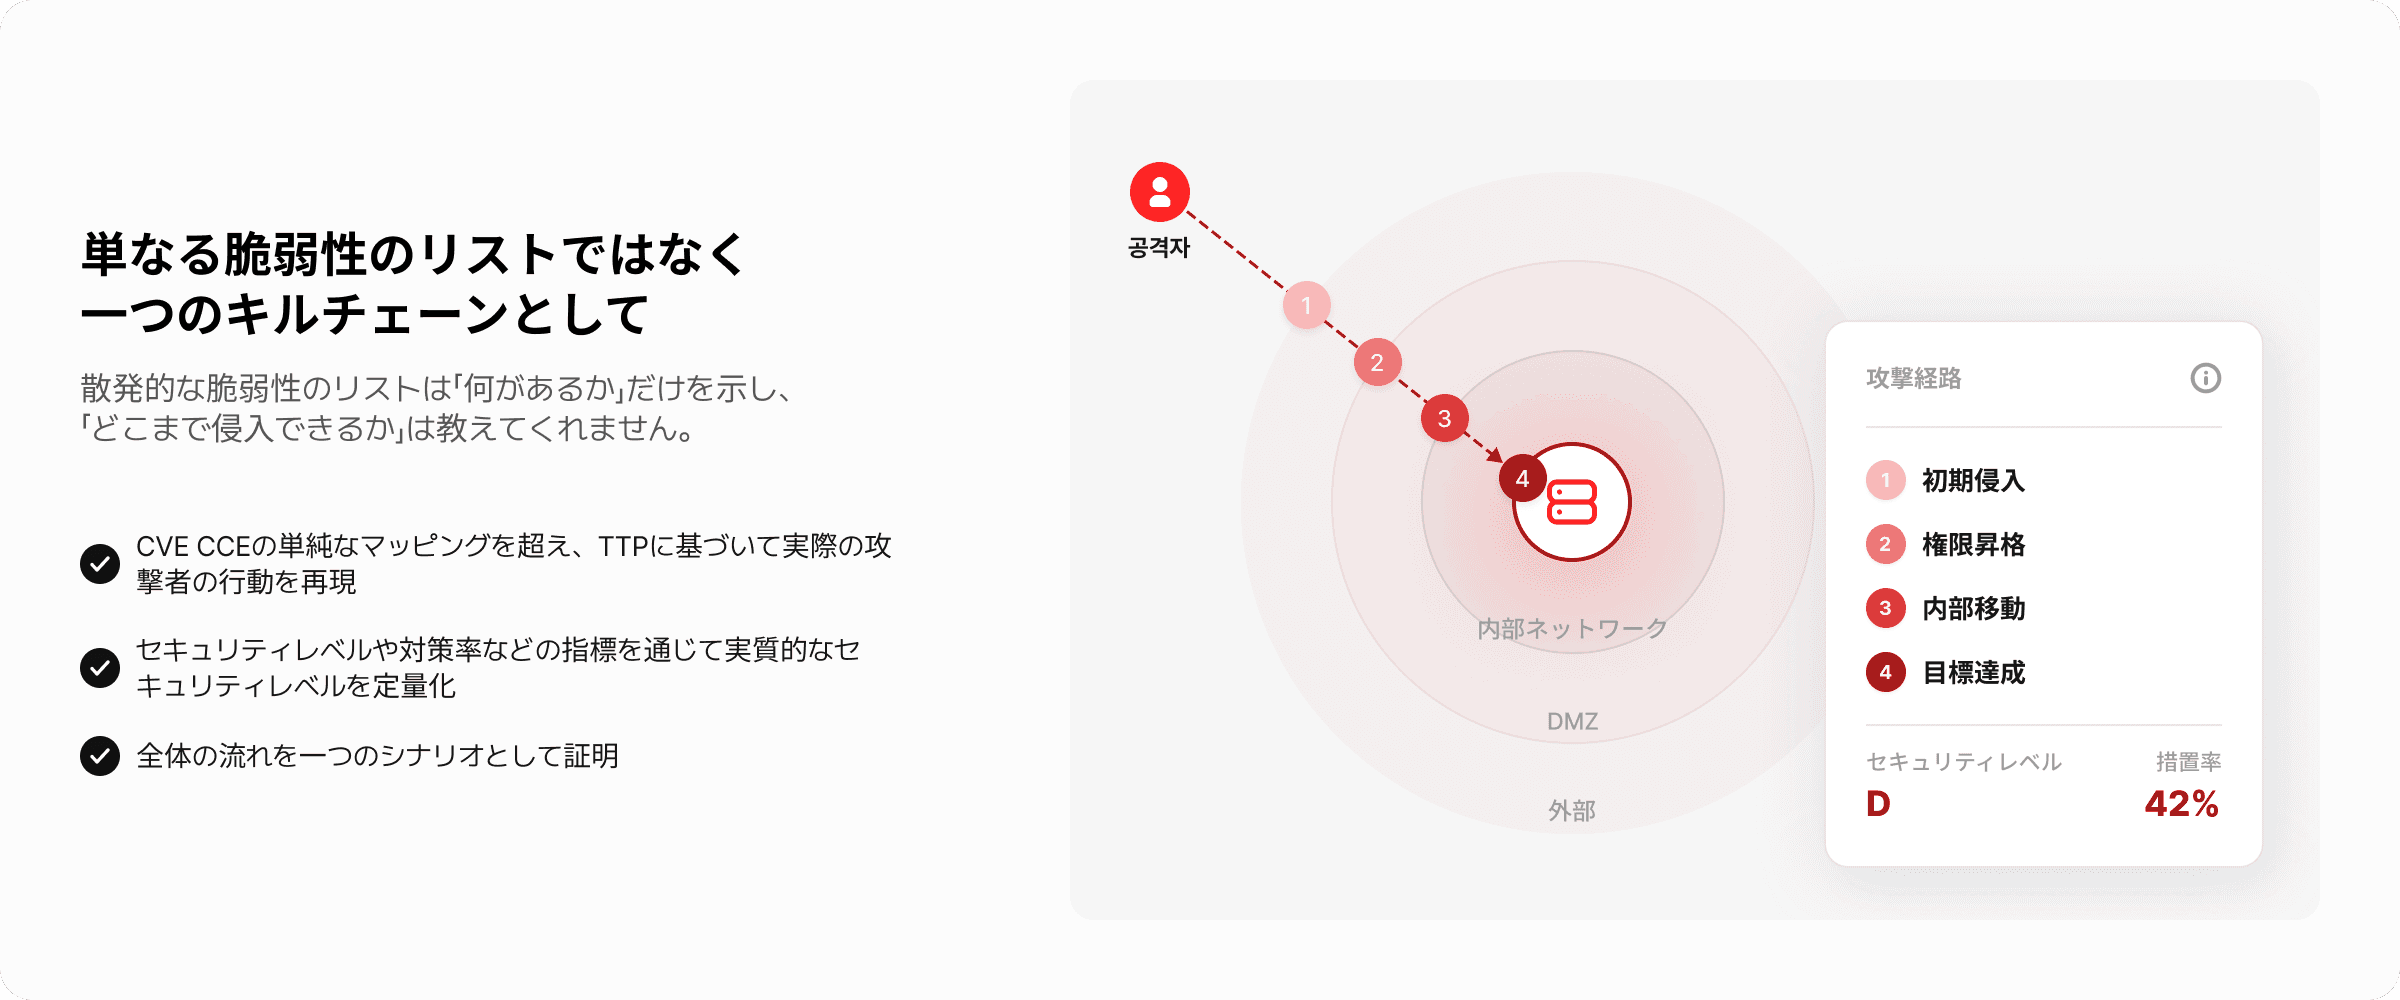
単なる脆弱性のリストではなく、一つのキルチェーンとして
散らばった脆弱性のリストは「何があるのか」を示すだけで、「どこまで突破されるのか」は教えてくれません。
CVE・CCEの単純なマッピングを超えて
TTPベースで実際の攻撃者の行為を再現
セキュリティ評価、対策率などの指標による実質的なセキュリティレベルの定量化
全体の流れを一つのシナリオで立証

脅威の発見から履行点検まで
途切れのない統合管理
危険発見->対処完了後に同一シナリオを再実行検証へとつながるループを24時間365日常時運用し、対応漏れや再発を構造的に遮断します。
脆弱性の識別 + 侵入テストで
実際に悪用可能なリスクを導出
検証されたリスク別のアクションガイドの提供と、進捗状況の追跡
措置完了後に同一の攻撃シナリオを
再実行し、履行の有無を自動で再検証

運用停止なく完全に、
閉域網でも完璧に
実際の攻撃を実行しながらも、ガードレールによってサービスへの影響を制御し、オンプレミス・ローカルLLMの稼働により外部連携が遮断されたネットワーク分離・閉域網でも同様に動作します。
運用の停止やサービス障害を誘発しないよう、攻撃範囲を制御
外部クラウド連携なしで、ネットワーク分離・クローズドネットワーク環境でも動作
SIEM連携による脆弱性・攻撃・検知イベントの統合





AI DASTについて調べる
AI DASTについて調べる
セキュリティ運用を自動化し、
持続可能なセキュリティ体制を構築しましょう。
セキュリティ運用を自動化し、持続可能なセキュリティ体制を構築しましょう。
セキュリティ運用を自動化し、持続可能なセキュリティ体制を構築しましょう。

OFFen REDで実現するAI侵入テスト自動化
OFFen REDで実現するAIペネトレーションテストの自動化
リアルタイムのセキュリティ
レベル定量化
リアルタイムのセキュリティ
レベル定量化
実際の攻撃に基づいた検証により, セキュリティレベルを定量化して提供します。
実際の攻撃に基づいた検証により, セキュリティレベルを定量化して提供します。
リアルタイムのセキュリティ
レベル定量化
実際の攻撃ベースの検証により、セキュリティレベルを定量化して提供します。
脆弱性への対応策の 導出
脆弱性への対応策の 導出
実際の悪用可能性を検証し、対応の優先順位と対策を提示します。
実際の悪用可能性を検証して対応し、優先順位と対策案を
提示します。
脆弱性への対応策の 導出
実際の悪用可能性を検証し、対応の優先順位と対策案を提示します。
セキュリティチェックの AI自動化
セキュリティチェックの AI自動化
持続的な点検とレポートを自動化し、常時セキュリティ検証体系を構築します。
継続的な点検とレポートを自動化し、常時セキュリティ検証体系を構築します。
セキュリティチェックの AI自動化
継続的な点検とレポートを自動化し、
常時セキュリティ検証体系を構築します。
隙のないセキュリティ設計の始まり、NO.1ホワイトハッカーのノウハウから
インシデント発生前、
今すぐ備えましょう
" height="209.99999944452435px" id="s16LUEeu4" width="425.00001613409887px"/></svg>)
隙のないセキュリティ設計の始まり、
No.1ホワイトハッカーのノウハウから
インシデント発生前、
今すぐ備えましょう
隙のないセキュリティ設計の始まり、
No.1ホワイトハッカーのノウハウから
インシデント発生前、
今すぐ備えましょう