
トップへ戻る
トップへ戻る
セキュリティを最優先する企業は
すでにENKI WhiteHatを選択しています。
セキュリティを最優先にする企業は
すでにENKI Whitehatを選択しています。
セキュリティを最優先にする企業はすでにENKI White Hatを選んでいます
多様な産業におけるプロジェクト経験から蓄積されたノウハウにより、業界の特性やお客様のニーズに合わせた最適なカスタムソリューションを提供します
多様な産業におけるプロジェクト経験から蓄積されたノウハウにより、業界の特性やお客様のニーズに合わせた最適なカスタムソリューションを提供します
様々な産業分野におけるプロジェクト経験から蓄積されたノウハウにより
業界の特性とお客様のニーズに合わせた最適なソリューションを提供します

製造・流通

金融

セキュリティ

IT

公共

国防





製造・流通
金融
セキュリティ
IT
公共
国防
原因不明のハッキングと
絶え間ない侵害事故
原因不明のハッキングと
絶え間ない侵害事故
原因不明のハッキングと
絶え間ない侵害事故
漠然とした不安は積もるばかりで、
責任のプレッシャーは
完全に実務担当者にのしかかります。
漠然とした不安は積もるばかりで、
責任のプレッシャーは
完全に実務担当者にのしかかります。
漠然とした不安は募るばかりで、責任の圧力はすべて実務担当者にのしかかります。
相次ぐ個人情報の漏洩事故、我が社は安全でしょうか?
相次ぐ個人情報流出事故、わが社は安全でしょうか?
相次ぐ個人情報流出事故、わが社は安全でしょうか?
シャドーIT
シャドーIT
高度化する攻撃
高度化する攻撃
頻繁な機能アップデート
頻繁な機能アップデート
増え続けるパートナー企業との連携
増え続けるパートナー企業との連携
クラウド・リモートワーク
クラウド・リモートワーク
AIサービスの活用
AIサービスの活用
不足しているセキュリティ人材
不足しているセキュリティ人材
厳格化する規制要件
厳格化する規制要件
企業を脅かす重大な脆弱性を見つけ出します
企業を脅かす重大な脆弱性を見つけ出します
企業を脅かす重大な脆弱性を見つけ出します
倫理的なホワイトハッカーが攻撃者の視点で
実際の企業に経済的被害、情報漏洩、サービス障害などへ
つながる可能性のあるセキュリティ問題を事前に見つけます。
倫理的なホワイトハッカーが攻撃者の視点で
実際の企業に経済的被害、情報漏洩、サービス障害などへ
つながる可能性のあるセキュリティ問題を事前に見つけます。
サーバー掌握・権限獲得
サーバー掌握・権限獲得

遠隔地からサーバーの最上位権限の取得が可能かどうかの検証
遠隔地からサーバーの最上位権限の取得が可能かどうかの検証
未使用ポートおよび脆弱なサービスを悪用したサーバー乗っ取りシナリオの検証
未使用ポートおよび脆弱なサービスを悪用したサーバー乗っ取りシナリオの検証
サービスの脆弱性分析により、内部サーバーへのアクセス経路を確認
サービスの脆弱性分析により、内部サーバーへのアクセス経路を確認
悪意のある行為
悪意のある行為

電子マネー(ポイント)の複製および不正決済試みの再現
電子マネー(ポイント)の複製および不正決済試みの再現
悪意のあるアプリの作成および配布の可能性の実証
悪意のあるアプリの作成および配布の可能性の実証
脆弱性(XSS、情報漏洩など)を通じた権限昇格の可能性の確認
脆弱性(XSS、情報漏洩など)を通じた権限昇格の可能性の確認
外部委託先・役職員端末のセキュリティ迂回可能経路の検証
外部委託先・役職員端末のセキュリティ迂回可能経路の検証
情報漏洩
情報漏洩

顧客の個人情報、内部文書などの重要情報の漏洩可能性を確認
顧客の個人情報、内部文書などの重要情報の漏洩可能性を確認
顧客の個人情報、内部文書などの重要情報の漏洩可能性を確認
任意コマンド実行による外部流出リスクの実証
任意コマンド実行による外部流出リスクの実証
管理者権限の奪取後、顧客情報へのアクセス経路を確認
管理者権限の奪取後、顧客情報へのアクセス経路を確認
セキュリティソリューション回避によるデータ漏洩の可能性の検証
セキュリティソリューション回避によるデータ漏洩の可能性の検証
SSHトンネリングを介した外部送信シナリオの再現
SSHトンネリングを介した外部送信シナリオの再現

強力なセキュリティを、ENKIの
強力なセキュリティを、ENKIの
強力なセキュリティを、ENKIの
強力なセキュリティを、ENKIの
強力なセキュリティを、ENKIの
強力なセキュリティを、ENKIの
オフェンシブセキュリティで実現。
オフェンシブセキュリティで実現。
オフェンシブセキュリティで実現。
オフェンシブセキュリティで実現。
オフェンシブセキュリティで実現。
オフェンシブセキュリティで実現。
ハッカーの視点で脅威を特定し、AI技術でセキュリティを革新することで
お客様のビジネスを安全に守ります
ハッカーの視点で脅威を特定し、AI技術でセキュリティを革新することで
お客様のビジネスを安全に守ります
ハッカーの視点で脅威を特定し、
AI技術でセキュリティを革新することで
お客様のビジネスを安全に守ります
ENKI ソリューション
ENKI ソリューション
オフェンシブセキュリティのオールインワン統合ソリューション
オフェンシブセキュリティのオールインワン統合ソリューション
オフェンシブセキュリティのオールインワン統合ソリューション
脆弱性診断、もう待つ必要はありません
脆弱性診断、もう待つ必要はありません
脆弱性診断、もう待つ必要はありません
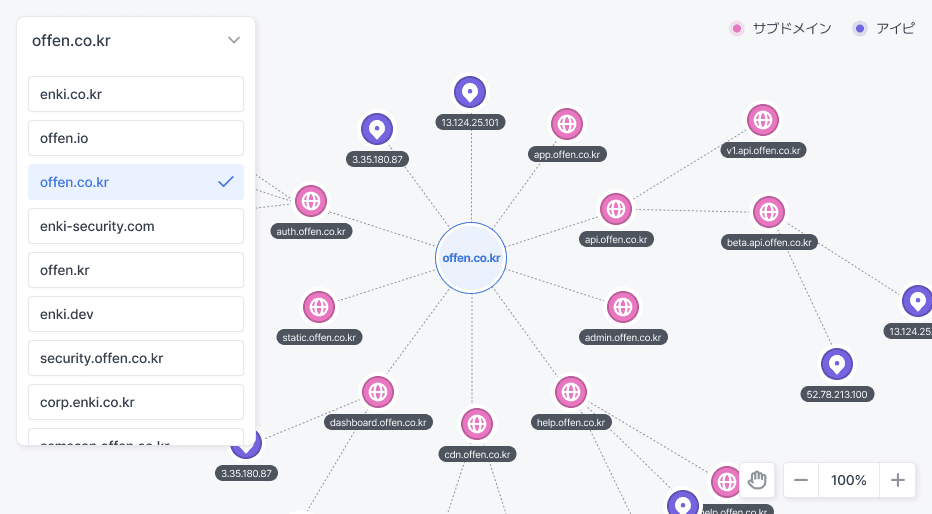
アタックサーフェス管理 (ASM)
アタックサーフェス管理 (ASM)
独自に蓄積した脅威データに基づき、
視野の外にあった脅威を漏れなく一目で
独自に蓄積した脅威データに基づき、
視野の外にあった脅威を漏れなく一目で

新規脆弱性の自動識別・検証
新規脆弱性の自動識別・検証
隠れた攻撃面と潜在的な脅威を常時監視
隠れた攻撃面と潜在的な脅威を常時監視

アタックサーフェス管理 (ASM)
独自に蓄積した脅威データに基づき、
視野の外にあった脅威を漏れなく一目で
新規脆弱性の自動識別・検証
隠れた攻撃面と潜在的な脅威を常時監視


攻撃的PTaaS
攻撃的PTaaS
攻撃的PTaaS
認証および規制対応目的の脆弱性診断から、
サービス対象の深層模擬ハッキング(ペネトレーションテスト)と全社対象のレッドチーミングまで
認証および規制対応目的の脆弱性診断から、サービス対象の深層模擬ハッキング(ペネトレーションテスト)と全社対象のレッドチーミングまで
認証および規制対応目的の脆弱性診断から、サービス対象の深層模擬ハッキングと全社対象のレッドチーミングまで
グローバルトップティアのホワイトハッカーの知識・経験に基づいたプラットフォーム
グローバルトップティアのホワイトハッカーの知識・経験に基づいたプラットフォーム
グローバルトップティアのホワイトハッカーの知識・経験に基づいたプラットフォーム
オンデマンド・プレミアム浸透テストの効率化
オンデマンド・プレミアム浸透テストの効率化
オンデマンド・プレミアム浸透テストの効率化
AIベースのDAST脆弱性診断
AIベースのDAST脆弱性診断
AIベースのDAST脆弱性診断
自動化診断ツールのルールベースの検知限界を超え、
蓄積されたデータとAIの推論ベースの自動診断・検証を実現
自動化診断ツールのルールベースの検知限界を超え、蓄積されたデータとAIの推論ベースの自動診断・検証を実現
自動化診断ツールのルールベースの検知限界を超え、蓄積されたデータとAIの推論ベースの自動診断・検証を実現
商用・独自AIを活用した自動化ブラックボックス診断
商用・独自AIを活用した自動化ブラックボックス診断
商用・独自AIを活用した自動化ブラックボックス診断
漏れのない、安全で正確な診断
漏れのない、安全で正確な診断
漏れのない、安全で正確な診断


AIペネトレーションテスト自動化ソリューション
AIペネトレーションテスト自動化ソリューション
AIペネトレーションテスト自動化ソリューション
脅威は先制的に遮断し、管理は自動化することで、一段と強力になったセキュリティを実現します。
脅威は先制的に遮断し、管理は自動化することで、一段と強力になったセキュリティを実現します。
脅威は先制的に遮断、管理は自動化して一段と
強力になったセキュリティを実現します。
AIレッドチーム
AIレッドチーム
AIレッドチーム
実際のハッカーの攻撃手法とシナリオに基づき、侵入経路および攻撃の可能性を自動検証
実際のハッカーの攻撃手法とシナリオに基づいて侵入経路および攻撃の可能性を自動検証
実際のハッカーの攻撃手法とシナリオに基づいて侵入経路および攻撃の可能性を自動検証
従来のセキュリティソリューションの構造的な誤検知を最小限に抑える
従来のセキュリティソリューションの構造的な誤検知を最小限に抑える
従来のセキュリティソリューションの構造的な誤検知を最小限に抑える
侵入経路および攻撃可能性の検証
侵入経路および攻撃可能性の検証
侵入経路および攻撃可能性の検証


AI DAST
AI DAST
AI DAST
AIベースのDAST自動化により、脆弱性を自動的に診断して検証
AIベースのDAST自動化で脆弱性を
自動的に診断および検証
AIベースのDAST自動化で脆弱性を
自動的に診断および検証
脆弱性の自動識別および攻撃検証
脆弱性の自動識別および攻撃検証
脆弱性の自動識別および攻撃検証
リアルタイムAI診断状況モニタリング
リアルタイムAI診断状況モニタリング
リアルタイムAI診断状況モニタリング
フルカバー
フルカバー
フルカバー
外部Web侵入ポイントから内部インフラの拡散まで
隙間なく脅威の発生可能性を識別
外部Web侵入ポイントから内部インフラの拡散まで隙間なく脅威の発生可能性を識別
外部Web侵入ポイントから内部インフラの拡散まで隙間なく脅威の発生可能性を識別
内外の全領域にわたる隙のない検証
内外の全領域にわたる隙のない検証
内外の全領域にわたる隙のない検証
実際の攻撃シナリオの自動生成・実行
実際の攻撃シナリオの自動生成・実行
実際の攻撃シナリオの自動生成・実行


AIレポート ·
モニタリング
AIレポート ·
モニタリング
AIレポート ·
モニタリング
攻撃の再現可能性と詳細な結果報告書を提供し、迅速な対応と移行点検まで支援
攻撃の再現可能性と詳細な結果レポートを提供し、迅速な対応と移行点検まで支援
攻撃の再現可能性と詳細な結果報告書を提供し、迅速な対応と移行点検まで支援
攻撃再現可能な詳細な結果を提供
攻撃再現可能な詳細な結果を提供
攻撃再現可能な詳細な結果を提供
脆弱性の対処および履行点検の支援
脆弱性の対処および履行点検の支援
脆弱性の対処および履行点検の支援
緊急な状況でも揺るがない内部対応力、
チーム全体のチーム実務能力をもう一段階引き上げるセキュリティ能力成長プラットフォーム
緊急な状況でも揺るがない内部対応力、
チーム全体のチーム実務能力をもう一段階引き上げるセキュリティ能力成長プラットフォーム
緊急の状況でも揺るがない内部対応力、
チーム全体のインシデント対応能力をもう一段階引き上げるセキュリティ能力向上プラットフォーム
実践型教育・訓練
実践型教育・訓練
デジタルフォレンジック、インシデント対応、マルウェア分析、ウェブハッキング、セキュリティ機器の運用など、実務中心の理論と実習を通じて基礎からしっかりと固めるセキュリティ能力
デジタルフォレンジック、インシデント対応、マルウェア分析、ウェブハッキング、セキュリティ機器の運用など、実務中心の理論と実習を通じて基礎からしっかりと固めるセキュリティ能力
攻撃と防御の両方の観点をカバーする実務的なセキュリティ能力の強化
攻撃と防御の両方の観点をカバーする実務的なセキュリティ能力の強化
実務にすぐ適用可能なセキュリティ技術の習得
実務にすぐ適用可能なセキュリティ技術の習得


実践型教育・訓練
デジタルフォレンジック、侵害事故対応、マルウェア分析、ウェブハッキング、セキュリティ機器運用など、実務中心の理論と実習を通じて基礎からしっかりと固めるセキュリティ能力
攻撃と防御の両方の観点をカバーする実務的なセキュリティ能力の強化
実務にすぐ適用可能なセキュリティ技術の習得


ウォーゲーム
ウォーゲーム
ウォーゲーム
技術分野別の実習コンテンツを通じて基本能力を強化し、優秀な解法(Write-up)の共有およびランクシステムによる学習
技術分野別の実習コンテンツを通じて基本能力を強化し、優秀な解説(Write-up)の共有およびランクシステムを通じた学習モチベーションの向上
技術分野別の実習コンテンツを通じて、基本能力を強化し、優秀な解答(Write-up)の共有およびランクシステムを通じた学習モチベーションの向上
段階的な問題解決を通じた実戦ハッキング技術の習得
段階的な問題解決を通じた実戦ハッキング技術の習得
段階的な問題解決を通じた実戦ハッキング技術の習得
実際の攻撃手法に基づいたコンテンツでセキュリティ対応力を強化
実際の攻撃手法に基づいたコンテンツでセキュリティ対応力を強化
実際の攻撃手法に基づいたコンテンツでセキュリティ対応力を強化
メンターリング
メンターリング
メンターリング
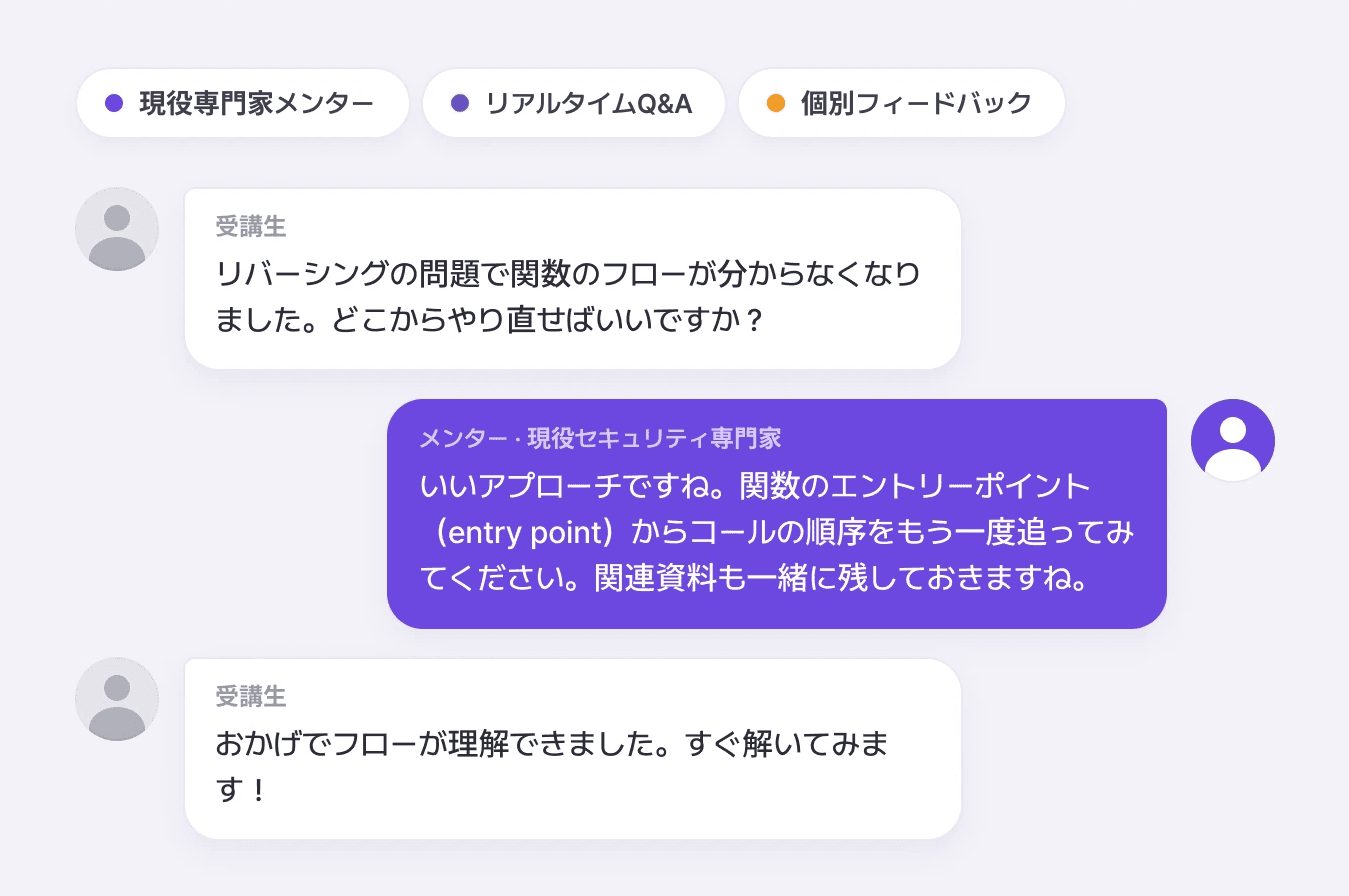
個人別の能力診断と目標設定を通じて、ENKEY Whitehatの専門家メンターによるフィードバックと、定期的な実践型インサイトを提供
個人別の能力診断と目標設定を通じて、ENKEY Whitehatの専門家メンターによるフィードバックと、定期的な実践型インサイトを提供
個人別の能力診断と目標設定を通じて ENKI White Hat専門家メンターのフィードバックと 定期的な実務型インサイトを提供
専門家のフィードバックに基づいた個人別セキュリティ能力の高度化
専門家のフィードバックに基づいた個人別セキュリティ能力の高度化
専門家のフィードバックに基づいた個人別セキュリティ能力の高度化
目標に合わせたカリキュラムと実践的な教育設計
目標に合わせたカリキュラムと実践的な教育設計
目標に合わせたカリキュラムと実践的な教育設計



攻防訓練
攻防訓練
攻防訓練
実際のハッキング事例に基づいたコンテンツ(TTPs、脆弱性、シナリオ)を活用し、企業環境を反映した仮想インフラでリアルタイムの攻撃および防御トレーニングを通じた組織内の協業能力の強化
実際のハッキング事例に基づくコンテンツ(TTPs、脆弱性、シナリオ)を活用し、企業環境を反映した仮想インフラでリアルタイムの攻防トレーニングを通じた組織内コラボレーション能力の強化
実際のハッキング事例に基づいたコンテンツ(TTPs、脆弱性、シナリオ)を活用し、企業環境を反映した仮想インフラでリアルタイムの攻撃および防御訓練を通じた組織内協働能力の強化
実際の攻撃シナリオに基づいた攻撃・防御対応力の強化
実際の攻撃シナリオに基づいた攻撃・防御対応力の強化
実際の攻撃シナリオに基づいた攻撃・防御対応力の強化
チームベースの実習を通じた組織内コラボレーション能力の向上
チームベースの実習を通じた組織内コラボレーション能力の向上
チームベースの実習を通じた組織内コラボレーション能力の向上
ENKI サービス
ENKI サービス

オフェンシブセキュリティ診断
実戦経験と高度な技術力を備えたホワイトハッカーが、企業全体のITインフラを点検し、経済的損失、情報漏洩、サービス障害につながる可能性のあるセキュリティ脅威を事前に識別・検証し、対応戦略を提案します。
詳細を見る

レッドティーミング

脆弱性診断・侵入テスト

擬似ハッキング

コンプライアンス対応

サイバー脅威インテリジェンス
主要な敵対国のマルウェア分析と脅威ハンティングの経験に基づき、専門のアナリストが精製された脅威インテリジェンスとカスタマイズされた対応戦略を提供します。侵害事故が発生したお客様には、侵入経路や攻撃行為、被害の経緯と規模など、侵害の痕跡全般を分析し、根本原因と改善策を導き出して提案します。
詳細を見る

マルウェア解析

侵害痕跡調査

再発防止策の策定

セキュリティ教育およびトレーニング
サイバー攻撃防御大会国内1位の企業のノウハウにより、実際のセキュリティ事故を模した高品質な問題と実践的な大会運営を提供します。多数の侵入テスト(ペネトレーションテスト)やグローバル大会の運営経験をベースに、実務に必要な最新のセキュリティ技術教育とカスタマイズされた実習環境を提供します。
詳細を見る

実践型教育

ハッキング大会の運営

標的型メール訓練
オフェンシブセキュリティ診断
実戦経験と高度な技術力を備えたホワイトハッカーが、企業全体のITインフラを点検し、経済的損失、情報漏洩、サービス障害につながる可能性のあるセキュリティ脅威を事前に識別・検証し、対応戦略を提案します。
詳細を見る
レッドティーミング
脆弱性診断・侵入テスト
擬似ハッキング
コンプライアンス対応
サイバー脅威インテリジェンス
主要な敵対国のマルウェア分析と脅威ハンティングの経験に基づき、専門のアナリストが精製された脅威インテリジェンスとカスタマイズされた対応戦略を提供します。侵害事故が発生したお客様には、侵入経路や攻撃行為、被害の経緯と規模など、侵害の痕跡全般を分析し、根本原因と改善策を導き出して提案します。
詳細を見る
マルウェア解析
侵害痕跡調査
再発防止策の策定
セキュリティ教育およびトレーニング
サイバー攻撃防御大会国内1位の企業のノウハウにより、実際のセキュリティ事故を模した高品質な問題と実践的な大会運営を提供します。多数の侵入テスト(ペネトレーションテスト)やグローバル大会の運営経験をベースに、実務に必要な最新のセキュリティ技術教育とカスタマイズされた実習環境を提供します。
詳細を見る
実践型教育
ハッキング大会の運営
標的型メール訓練

脅威インテリジェンス
Analysis of TonRAT Malware Distributed to Travel Agencies
Since early 2026, Windows shortcut files (LNK) with names with the same pattern have been consistently identified by VirusTotal. The LNK files are disguised as image and video files, and when executed, they receive and execute a PowerShell script from the attacker's server, download NodeJS, and ultimately execute the TonRAT malware written in JavaScript.As a result of checking an external report [1], it was confirmed that the LNK files were distributed to overseas travel agency employees and related lodging companies. TonRAT malware accesses the specific contract 0:c66119f0e5635c4380441d7a79baf0c02a0ab7ea6cd78de06507fc5dc2c1a5d9 of the TON (The Open Network) blockchain developed by Telegram, obtains the C&C server domain address, and receives commands through WebSocket. In addition, the function of receiving a PE file from an external URL, loading it into memory and executing it, and a self-update function are implemented, allowing the attacker to execute additional payload.The TonRAT malware applies a commercial function (VM obfuscation) of obfuscator.io, a JavaScript obfuscation tool, so the functions that perform major malicious actions are virtualized, making static and dynamic analysis difficult. Afterwards, the attacker continued to update and redistribute the malware at a rapid rate, and also continuously changed the obfuscation pattern.
ENKIホワイトハット
2026/10/30
脅威インテリジェンス
Analysis of TonRAT Malware Distributed to Travel Agencies
Since early 2026, Windows shortcut files (LNK) with names with the same pattern have been consistently identified by VirusTotal. The LNK files are disguised as image and video files, and when executed, they receive and execute a PowerShell script from the attacker's server, download NodeJS, and ultimately execute the TonRAT malware written in JavaScript.As a result of checking an external report [1], it was confirmed that the LNK files were distributed to overseas travel agency employees and related lodging companies. TonRAT malware accesses the specific contract 0:c66119f0e5635c4380441d7a79baf0c02a0ab7ea6cd78de06507fc5dc2c1a5d9 of the TON (The Open Network) blockchain developed by Telegram, obtains the C&C server domain address, and receives commands through WebSocket. In addition, the function of receiving a PE file from an external URL, loading it into memory and executing it, and a self-update function are implemented, allowing the attacker to execute additional payload.The TonRAT malware applies a commercial function (VM obfuscation) of obfuscator.io, a JavaScript obfuscation tool, so the functions that perform major malicious actions are virtualized, making static and dynamic analysis difficult. Afterwards, the attacker continued to update and redistribute the malware at a rapid rate, and also continuously changed the obfuscation pattern.
ENKIホワイトハット
2026/10/30

脆弱性研究
Vulnerability Analysis of PHP2Shell (CVE-2026-109618 & CVE-2026-109619)
Understanding the root cause of PHP2Shell requires some familiarity with how PHP manages memory internally and how the Zend Engine represents and manages data.2.1 Request Memory and Process-Scoped StateWhile handling an HTTP request, PHP stores the strings, arrays, objects, and other values created during that request in per-request memory. This memory is released when the request completes. Under Apache mod_php or PHP-FPM, however, a single process serves many HTTP requests in succession, so the process itself—and part of its internal state—persists after each request ends. Internal state here does not refer to $GLOBALS in PHP code, but to values that PHP Core and extension modules maintain at the C level.Data inside PHP can therefore be divided into two categories: request-scoped data, which is valid only for the duration of a single request, and process-scoped state, which survives across requests.2.2 Zend Engine and Core Data StructuresThe Zend Engine is the core component of PHP responsible for interpreting and executing PHP code. It compiles PHP code into opcodes and executes them, and it handles the primary functions of the PHP runtime, including function calls, variable and object management, memory allocation, and error handling.Every value in PHP is represented by a zval data structure. A zval holds either the actual value or a pointer to another data structure, along with type information describing what kind of value it contains.PHP arrays and several internal symbol tables are implemented as a HashTable. Each element of a HashTable is stored in a Bucket, which consists of a zval holding the value, the hash of the key, and a pointer to the string key.A HashTable tracks the range of the Bucket array to be traversed via nNumUsed, and the number of currently valid elements via nNumOfElements. When a HashTable is destroyed, the Zend Engine iterates over the Bucket array up to nNumUsed, releasing each valid zval according to its type information and the pDestructor registered on the HashTable.2.3 Out-of-Memory and BailoutPHP limits the maximum amount of memory a single request may consume through the memory_limit setting.Even when the system still has physical memory available, a request that exceeds the configured memory_limit triggers an out-of-memory (OOM) error inside PHP.To abort execution when a fatal error occurs, the Zend Engine uses a bailout mechanism. Rather than having each C function propagate the error back to its caller in turn, bailout transfers control directly to a predefined recovery point.The Zend Engine’s zend_try registers the current execution point as a recovery point using setjmp(). When zend_bailout() is later called from a nested function, longjmp() transfers control to the most recently registered recovery point, and execution resumes in the corresponding zend_catch block.In this process, none of the functions between the current call site and the recovery point go through a normal return. Any remaining code in those functions is never executed—including cleanup logic that should have run before the function returned.The next section examines how these memory management mechanisms and data structures tie into the root cause of each vulnerability.
ENKI ホワイトハット
2026/10/23
脆弱性研究
Vulnerability Analysis of PHP2Shell (CVE-2026-109618 & CVE-2026-109619)
Understanding the root cause of PHP2Shell requires some familiarity with how PHP manages memory internally and how the Zend Engine represents and manages data.2.1 Request Memory and Process-Scoped StateWhile handling an HTTP request, PHP stores the strings, arrays, objects, and other values created during that request in per-request memory. This memory is released when the request completes. Under Apache mod_php or PHP-FPM, however, a single process serves many HTTP requests in succession, so the process itself—and part of its internal state—persists after each request ends. Internal state here does not refer to $GLOBALS in PHP code, but to values that PHP Core and extension modules maintain at the C level.Data inside PHP can therefore be divided into two categories: request-scoped data, which is valid only for the duration of a single request, and process-scoped state, which survives across requests.2.2 Zend Engine and Core Data StructuresThe Zend Engine is the core component of PHP responsible for interpreting and executing PHP code. It compiles PHP code into opcodes and executes them, and it handles the primary functions of the PHP runtime, including function calls, variable and object management, memory allocation, and error handling.Every value in PHP is represented by a zval data structure. A zval holds either the actual value or a pointer to another data structure, along with type information describing what kind of value it contains.PHP arrays and several internal symbol tables are implemented as a HashTable. Each element of a HashTable is stored in a Bucket, which consists of a zval holding the value, the hash of the key, and a pointer to the string key.A HashTable tracks the range of the Bucket array to be traversed via nNumUsed, and the number of currently valid elements via nNumOfElements. When a HashTable is destroyed, the Zend Engine iterates over the Bucket array up to nNumUsed, releasing each valid zval according to its type information and the pDestructor registered on the HashTable.2.3 Out-of-Memory and BailoutPHP limits the maximum amount of memory a single request may consume through the memory_limit setting.Even when the system still has physical memory available, a request that exceeds the configured memory_limit triggers an out-of-memory (OOM) error inside PHP.To abort execution when a fatal error occurs, the Zend Engine uses a bailout mechanism. Rather than having each C function propagate the error back to its caller in turn, bailout transfers control directly to a predefined recovery point.The Zend Engine’s zend_try registers the current execution point as a recovery point using setjmp(). When zend_bailout() is later called from a nested function, longjmp() transfers control to the most recently registered recovery point, and execution resumes in the corresponding zend_catch block.In this process, none of the functions between the current call site and the recovery point go through a normal return. Any remaining code in those functions is never executed—including cleanup logic that should have run before the function returned.The next section examines how these memory management mechanisms and data structures tie into the root cause of each vulnerability.
ENKI ホワイトハット
2026/10/23

脅威インテリジェンス
동북아시아를 노리는 Kimsuky의 원격 제어 도구 악용 공격 분석
엔키화이트햇 위협연구팀은 한국과 일본을 대상으로 한 Kimsuky의 최신 스피어피싱 사례를 다수 식별하였다. 공격자는 OneDrive 공유 링크가 포함된 피싱 이메일로 악성코드를 유포하였으며, 침투 이후에는 파워쉘 스크립트와 합법 원격 제어 도구를 악용해 데이터를 유출하고 피해 시스템을 제어하였다.caption - 공격 개요도공격자는 짧은 주기로 악성코드의 C&C 서버를 변경하고 정상 한국 서버를 침해해 C&C 서버로 악용하는 등 추적을 어렵게 하는 인프라 운용 전략을 사용하였다. 또한 Gmail 유출에 사용된 악성 크롬 확장 프로그램의 코드에서는 한국어로 작성된 상세한 주석과 디버깅 문자열, 유니코드 이모지 등 생성형 AI로 작성된 코드의 특징이 다수 확인되었다.공격자는 악성코드 압축파일을 OneDrive에 업로드하고, 해당 파일의 공유 링크가 포함된 피싱 이메일을 피해자에게 전송하였다. 확보한 일본 피해자 타겟 이메일에서는 "자료를 보내드리겠습니다. 확인 부탁드립니다."라는 일본어 문구와 함께 OneDrive 링크가 전송된 것이 확인되었다.
엔키화이트햇
2026/08/20
脅威インテリジェンス
동북아시아를 노리는 Kimsuky의 원격 제어 도구 악용 공격 분석
엔키화이트햇 위협연구팀은 한국과 일본을 대상으로 한 Kimsuky의 최신 스피어피싱 사례를 다수 식별하였다. 공격자는 OneDrive 공유 링크가 포함된 피싱 이메일로 악성코드를 유포하였으며, 침투 이후에는 파워쉘 스크립트와 합법 원격 제어 도구를 악용해 데이터를 유출하고 피해 시스템을 제어하였다.caption - 공격 개요도공격자는 짧은 주기로 악성코드의 C&C 서버를 변경하고 정상 한국 서버를 침해해 C&C 서버로 악용하는 등 추적을 어렵게 하는 인프라 운용 전략을 사용하였다. 또한 Gmail 유출에 사용된 악성 크롬 확장 프로그램의 코드에서는 한국어로 작성된 상세한 주석과 디버깅 문자열, 유니코드 이모지 등 생성형 AI로 작성된 코드의 특징이 다수 확인되었다.공격자는 악성코드 압축파일을 OneDrive에 업로드하고, 해당 파일의 공유 링크가 포함된 피싱 이메일을 피해자에게 전송하였다. 확보한 일본 피해자 타겟 이메일에서는 "자료를 보내드리겠습니다. 확인 부탁드립니다."라는 일본어 문구와 함께 OneDrive 링크가 전송된 것이 확인되었다.
엔키화이트햇
2026/08/20

報道・メディア
報道・メディア
緻密なセキュリティを始める準備はできましたか?
インシデント発生前、
今すぐ備えましょう
" height="209.99999944452435px" id="s16LUEeu4" width="425.00001613409887px"/></svg>)
緻密なセキュリティを始める準備はできましたか?
インシデント発生前、
今すぐ備えましょう
緻密なセキュリティを始める準備はできましたか?
インシデント発生前、
今すぐ備えましょう