AIと自動化がペネトレーションテスト市場を揺るがしています。
2026年3月、ガートナーは『The Future of Pen Testing Is Continuous Offensive Security Testing』というレポートを発表しました。
このレポートはペネトレーションテストの常時化時代に焦点を当てていますが、セキュリティ担当者が聞き逃してはならないもう一つのポイントがあります。 まさに自動化時代であるほど、人間の役割がどこにあるのかをより明確にせよ、ということです。
なぜ「常時」なのか
環境の変化はあまりにも早いです。クラウドは毎日デプロイされ、アカウントと権限は頻繁に変更され、APIは増え続けています。ここにAIベースの攻撃が加わり、そのスピードをさらに加速させます。このような環境下で、年に1、2回実施するセキュリティ監査は、もはや存在しないシステムの写真を一枚撮るようなものです。
そのため、ガートナーは「年1〜2回」のペネトレーションテストの無意味さを指摘し、「常時」への移行を主張しています。ガートナーはこれを「常時攻撃セキュリティテスト(COST, Continuous Offensive Security Testing)」と名付けました。新しい資産が公開されたり、危険な脆弱性が公表されたり、核心的な制御が変更されたりした瞬間に、検証が自動的に開始される仕組みです。
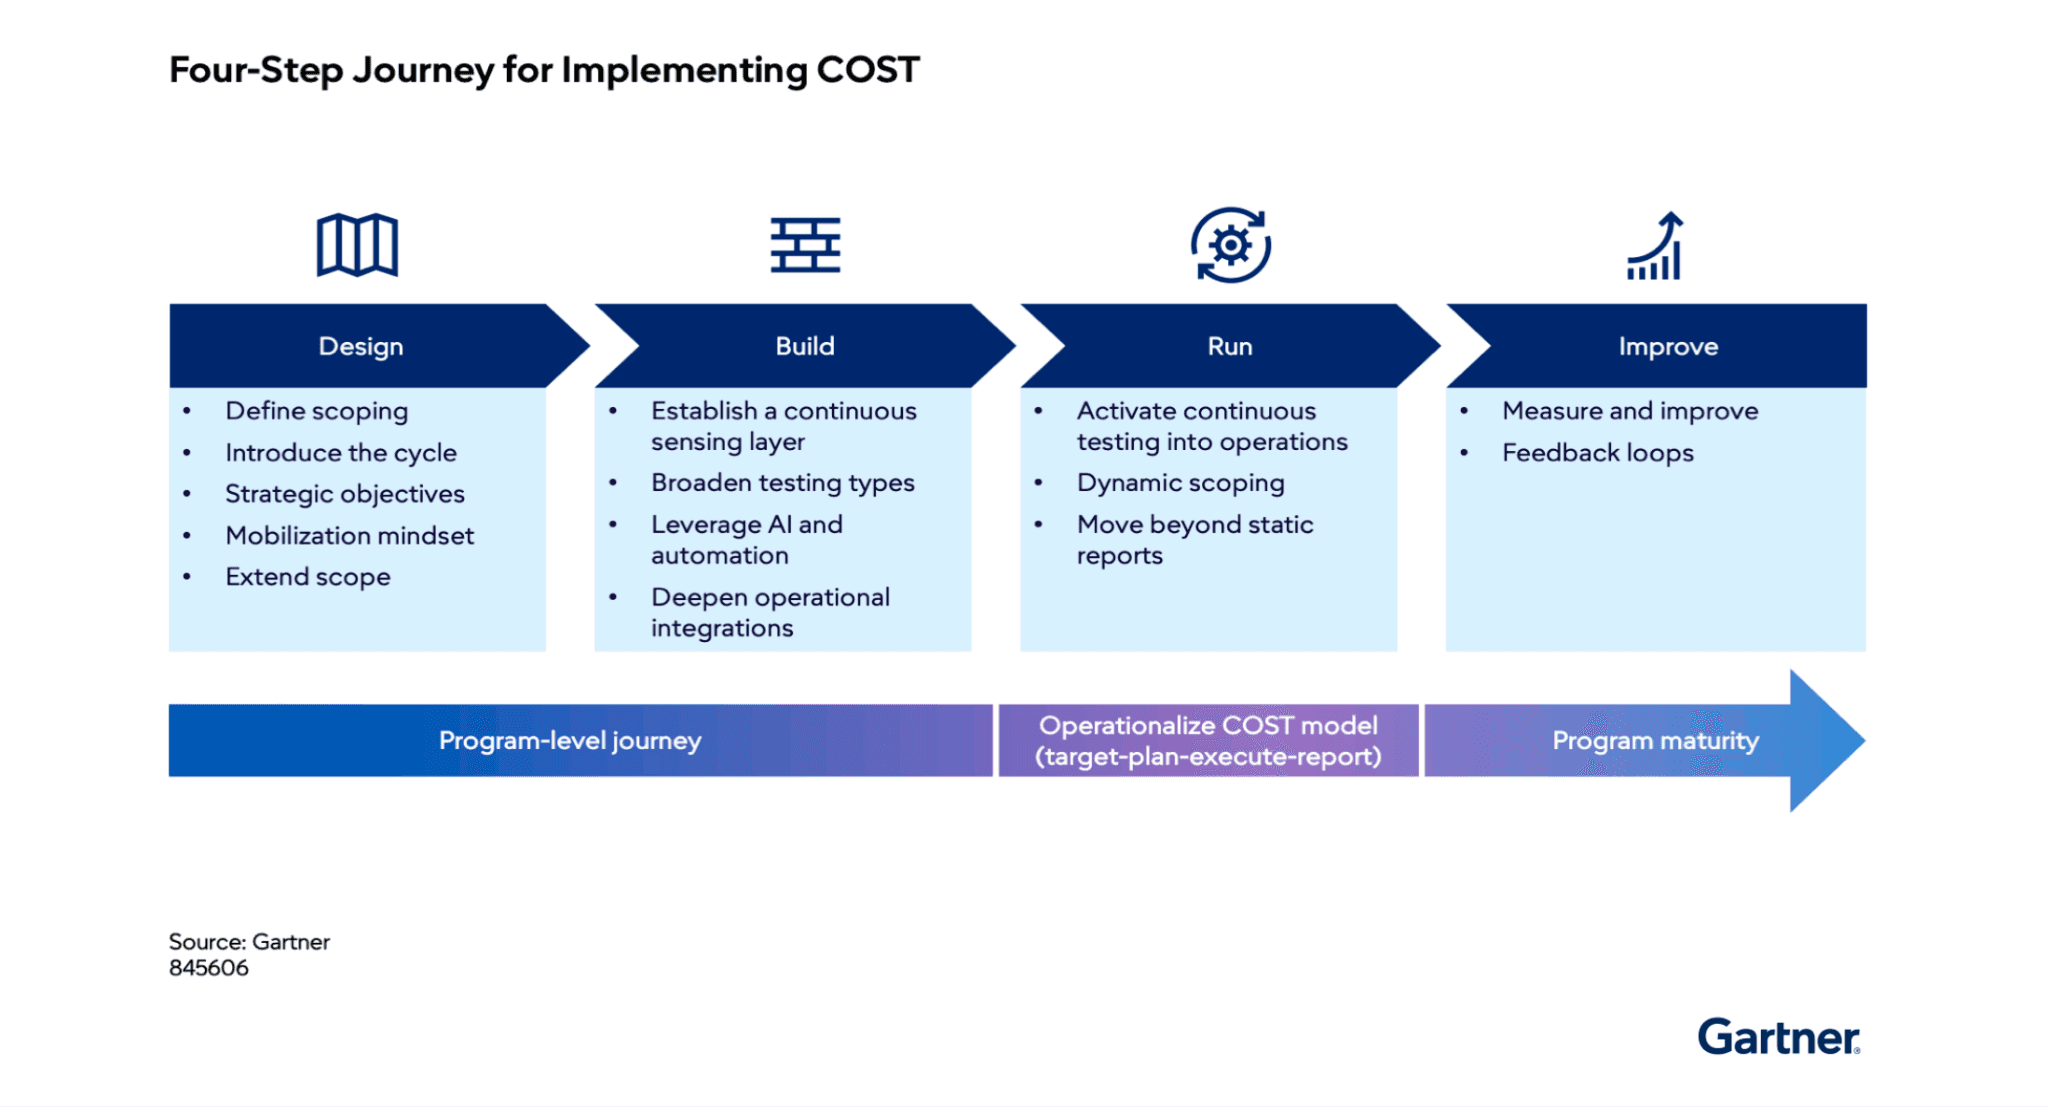
ガートナーは、2028年までに企業におけるペネトレーションテストプログラムの60%以上が年単位の方式から脱却し、DevSecOps(デブセックオプス)パイプライン内で常時検証として運用されるようになると予測しています。
報告書が本当に強調したもの:ヒューマン・イン・ザ・ループ
ガートナーは、自動化がすべてを解決できるわけではないと指摘しています。そのため、導き出された結論は、人と自動化を組み合わせて使うことです。
自動化とAIは、ペネトレーションテストを高速化し、カバレッジを広げます。しかし、深さや文脈、創造性が必要とされる部分では、専門家の判断に代わるものはありません。
この内容は、実は耳新しい話ではありません。
企業はセキュリティ以外の領域でAIを導入して使用する際にも、同じ原則を適用しています。
企業はAIエージェントにコードのデプロイから精算、顧客対応までを任せています。人間が行っていた単純作業は、AIによって迅速化されます。しかし、大きなお金やデータが動く決定的な瞬間には、人間が最後に確認します。これを「ヒューマン・イン・ザ・ループ(Human in the loop)」と呼びます。
AIを幅広く活用しつつ、必ず確認すべきポイントに人間の検証を挟むのです。これにより、ハルシネーションを減らし、AIが見落とす部分を人間が検証する構造を作ります。
ガートナーが語るペネトレーションテストの未来も、まさにこれと同じ構造です。企業が様々なAIを導入することで得た教訓は、ペネトレーションテストにもそのまま適用されます。
道具は広く見て、人は深く見る
AIが得意なことと、人間が得意なことは異なります。この両者は競合関係ではありません。役割が異なるだけです。
自動化ツールは「広く、頻繁に」見ます。毎日変化する資産、新しく開かれた外部接点、反復確認が必要な基本的な脆弱性を迅速にスキャンします。人間が24時間体制で張り付いて行うことはできない仕事です。
専門家は「深く」見ます。攻撃者の視点から回避ルートを探し、散在する複数の弱点を一つの侵入経路として結びつけます。ビジネスロジックの盲点や権限の誤用・乱用のように、文脈を理解して初めて見える問題を捉えます。
AIが「このドアが開いている」と知らせるなら、人間は「そのドアから入れば金庫まで行ける」ということを証明します。開いているドアの数を数える仕事と、そのドアが本当に危険なのかを判断する仕事は、全く異なる能力です。
市場のトレンドはここで明確になります。自動化を幅広く導入しつつ、最も重要な要所には有能な人材を配置します。すべてを人間が行うことも、すべてを機械に任せることもしません。この組み合わせの設計能力こそが、これからの競争力になります。
なぜ人が必要なのか:「ノイズ」という罠
AIを活用した常時ペネトレーションテストに移行すると、必然的に伴う問題があります。それは、脆弱性の発見が爆発的に増加するということです。
ガートナーはこの点を見逃しません。対処する価値があるのは、「自社の環境で実際に悪用(エクスプロイト)可能な脆弱性」です。
なぜこれが重要なのでしょうか。ほとんどのセキュリティチームは、すでに処理しきれないほどのセキュリティ警告に埋もれています。ここに自動化が吐き出す発見をそのまま加えると、チームはより安全になるどころか、麻痺してしまいます。
数値がこれを裏付けています。
2025年の1年間だけで、新規脆弱性(CVE)が約4万8000件公開されました。1日130件以上です。前年比で約20%増加しました。このリストをすべてそのまま追いかけることは、最初から不可能です。
だからこそ必要なのが「検証」です。この脆弱性は本物なのか。自社のシステムで実際に突破されるのか。突破されるとしたら、何がどこまで危険にさらされるのか。ノイズから本物の脅威をフィルタリングする判断は、自動化が最も苦手とし、人間が最も得意とする領域です。自動化が発見を増やすほど、それをふるい分ける人間の価値はむしろ上がります。
一つの方法ですべてをカバーすることはできない
Gartnerのもう一つの警告は、いかなる単一の方法も全体をカバーすることはできないということです。
そのため、ペネトレーションテスト、統制検証、レッドチーム、バグバウンティ、攻撃露出検証(AEV)を状況に合わせて組み合わせることを推奨しています。ツールを一つずつ付け足して乱立させるのではなく、一つの流れとしてオーケストレーション(orchestrate)せよということです。
ここにも人の役割があります。どの資産にどの方法をいつ適用するかを決定すること。自動化された結果を実際のパブリックなリスクの優先順位へと翻訳すること。これはオーケストラを指揮する指揮者の役割であり、指揮者は人です。
Gartnerが描くペネトレーションテストの未来を一文で要約すると、次のようになります。
「自動化で広く監視し、人で深く判断せよ。」
これはセキュリティだけの話ではありません。AIを導入するすべての企業が現在学んでいる原則と正確に重なります。自動化は人間を代替するためのものではなく、人間が本当に重要な判断に集中できるように支援するためのものです。
速度はAIに任せることができます。しかし、「これは本当に危険なのか」、「何を優先して防ぐべきなのか」という問いに対しては、依然として有能な人材が必要です。自動化が加速するほど、その判断の価値は減少するのではなく、むしろ高まるという事実を銘記しなければなりません。
参考:Gartner『The Future of Pen Testing Is Continuous Offensive Security Testing』(Dhivya Poole, Carlos De Sola Caraballo, Mitchell Schneider、2026年3月6日、ID G00845606)および付随する実装レポート。Gartnerは、自社の研究出版物において特定のベンダーや製品を保証するものではありません。
CVE統計は、2025年に公開されたCVEの独立集計に基づく(約48,185件、前年比約20%増)。
人気の記事


関連記事



" height="209.99999944452435px" id="s16LUEeu4" width="425.00001613409887px"/></svg>)