PHP2Shell・Node2Shell、貴社はどれほど迅速に対応できますか?
最近、PHP2ShellやNode2Shellが世界中を騒がせ、セキュリティ担当者は緊急点検やセキュリティアップデートに追われました。このような事態は今回が初めてではありません。過去のLog4ShellやReact2Shellのように、広く使用されている技術で発見された脆弱性は、これまでも特定のシステムにとどまらず、多様なサービスや産業全般に影響を及ぼしてきました。
特に、認証なしでリモートから任意のコードを実行できる脆弱性(RCE)は、攻撃者にサーバーを掌握される恐れがあるため、迅速な対応が必要です。こうした脅威は汎用ソフトウェアだけに限定されません。金融、医療、製造など特定の業界で広く使用されているソリューションにおいても、ゼロデイ(0-day)脆弱性が発見される可能性があります。攻撃者がこれを悪用する前に、影響を受ける可能性のあるシステムを特定し、対応することが重要です。
しかし、セキュリティの現場では、脆弱性そのものよりもさらに根本的な問題に直面することがよくあります。
「自社で該当ソフトウェアを使用しているシステムはどこにあり、どの資産から点検すべきだろうか?」
脆弱性情報やセキュリティパッチが公開されても、企業が運用する資産の所在や使用技術、バージョンを正確に把握できていなければ、迅速に対応することは困難です。特に、管理対象から漏れている外部公開サービスやシャドーITは、脆弱性点検やアップデートから抜け落ちてしまう可能性があります。
したがって、高リスクな脆弱性対応の核心は、単に脆弱性を発見することではなく、日頃から企業の攻撃対象領域(アタックサーフェス)を把握し、新たな脅威が発生した際に影響を受ける可能性のある資産を迅速に特定して必要な措置へとつなげることです。
高リスクの脆弱性、どのように対応したのでしょうか?

最近公開されたPHP2Shellの脆弱性は、PHP実行環境に関連する高リスクのセキュリティ問題であり、特定の条件下で認証なしにリモートコード実行につながる可能性が指摘され、迅速な点検と対応の必要性が浮き彫りになりました。
しかし、企業としては脆弱性に関する技術的な情報を把握するだけでは不十分です。実際に自社でPHPを使用している外部公開サービスがどこに存在するのか、どのような環境で運用されているのか、セキュリティアップデートが必要なシステムはどれかを確認する必要があります。
ENKI WhiteHatは、PHP2Shellの脆弱性が公開されるやいなや、攻撃対象領域管理サービス「OFFen Managed ASM」を用いて顧客企業の外部露出資産を点検しました。これにより、脆弱性の影響を受ける可能性のあるシステムを先んじて特定し、攻撃者より一歩早く対応しました。
ENKI WhiteHatのホワイトハッカーたちは、2026年10月21日に公開された関連資料を分析し、同日夕方に顧客企業へ脆弱性情報と対応の必要性を案内しました。
このように迅速な対応が可能だった背景には、普段からOFFen ASMを通じて管理してきた外部露出資産と使用技術の情報がありました。
ENKI WhiteHatは、すでに確保されている資産情報をもとに、PHPを使用している可能性のあるサービスを検討しました。顧客企業が追加の点検を要する対象を把握できるよう支援するとともに、内部のホワイトハッカーが開発したPHP2Shell点検スキャナーを配布し、実際の運用環境におけるバージョンおよびパッチの状態を確認できる点検手段も提供しました。
このように、顧客企業が新たなセキュリティ脅威を早期に認識し、必要な対応策を検討できるよう支援しています。
高リスク脆弱性対応の始まり、OFFen ASM

企業の外部アタックサーフェス(攻撃対象領域)は絶えず変化しています。
新規サービスの開設、クラウド環境の拡張、外部パートナー企業が運営するウェブサイト、管理されていないテストサーバーなどにより、セキュリティ担当者が把握できていない資産が発生する可能性があります。
このような状況で新たな高リスクの脆弱性が公開されると、担当者は影響を受ける可能性のあるシステムの特定から始めなければなりません。資産の把握や担当者の確認に多くの時間を費やしてしまうと、実際の脆弱性診断や対策の実施も遅れてしまいます。
脆弱性への対応を迅速に開始するためには、日頃から外部に露出している資産や使用している技術スタックを把握しておく必要があります。
ホワイトハッカーのノウハウを凝縮したアタックサーフェス管理、OFFen ASM

攻撃対象領域管理(ASM)は、IT資産の潜在的なセキュリティリスクと脆弱性を識別・監視・管理するセキュリティサービスです。攻撃者が悪用する可能性のある侵入口を把握し、対策を講じられるよう支援します。
OFFenプラットフォームのASMは、外部に公開されているドメインやIP、サービスなどを収集します。お客様は資産ごとの公開状況とセキュリティ問題を確認できます。OFFen ASMは、セキュリティチームが把握しきれていなかったシャドーITを発見して管理し、リスクレベルと影響範囲を検討して優先的に対処すべき対象を判断できるよう支援します。
エンキホワイトハットは、脆弱性の研究と現場での経験をOFFen ASMに反映してきました。DEF CON準優勝など、国内外の著名なハッキング防御大会での受賞歴を持つホワイトハッカーたちが、模擬ハッキングやレッドチームプロジェクトで蓄積したノウハウをスキャンエンジンとリスク分析に適用してきました。攻撃者が狙う資産や侵入経路として悪用する隙を研究した経験を、ASMの開発に活かしています。
OFFen ASMで点検対象を整理する方法
PHP2Shellへの対応では、まずPHPを使用している外部公開サービスとその露出状況を把握することが重要です。OFFen ASMは、インターネットに露出している資産を自動的に探索し、サービスや使用技術を識別することで、企業の攻撃対象領域(アタックサーフェス)を継続的に管理します。これにより、管理対象リストから漏れていた資産まで発見し、今回の脆弱性に関連して確認すべきサービスを特定することができます。

まず、外部に露出している資産を確認します。
代表ドメインなどのシード情報を入力すると、OFFen ASMがそれをもとに外部露出資産やサービスを探索します。探索の過程で、当該ドメインに関連していながらもセキュリティチームの管理リストに含まれていなかったシャドーITを発見できます。発見した資産の露出サービスやポートを確認し、所有関係や運用担当者を特定した上で管理対象に組み込みます。

使用技術を識別し、PHPの点検対象を絞り込みます。
OFFen ASMは、発見した資産で使用されている技術を識別します。担当者はこの情報からPHPベースのサービスを見つけ出し、バージョン情報が取得できている場合はPHP2Shellの影響を受けるバージョンと照合して、優先的に点検すべき対象を判断できます。使用技術やバージョン情報が不十分なサービスについては、運用担当者への確認や別途スキャナーによる点検を通じて、実際の環境を追加確認します。
エンドポイントスキャンにより、情報漏洩や脆弱性のリスクを確認します。
OFFen ASMは、ENKI WhiteHatのホワイトハッカーが持つセキュリティ診断および脆弱性研究のノウハウをベースに主要なエンドポイントを点検します。これにより、外部に露出している資産において情報漏洩や脆弱性につながる恐れのあるリスク要因を特定し、新たなセキュリティ脅威に迅速に対応するための基盤を提供します。
確認したサービスのアドレスを基準に、スキャナー点検を準備します。
PHPの使用が確認されたサービスのドメインと接続アドレスを収集し、点検対象リストをまとめます。セキュリティ担当者と運用担当者は、このリストをもとに配布されたPHP2Shellスキャナーを別途実行し、実際のPHPバージョンとパッチの適用状況を確認できます。
資産の識別にとどまらず、実際の攻撃リスクまで確認するOFFen ASMのアプローチ
攻撃者は単にドメイン、IP、ポート、サービス情報だけを見て攻撃を仕掛けるわけではありません。管理者のログインページ、設定・バックアップファイルが残存しているパス、バージョンが露出したCMSや機器の特定URL、認証なしでデータにアクセスできるAPIなど、実際の攻撃へとつながるポイントを探索します。OFFen ASMは、このようなエンドポイントまで点検し、資産の識別を超えて具体的なセキュリティリスクを把握できるよう支援します。
点検対象のエンドポイントは、ENKI WhiteHatのホワイトハッカーたちが模擬ハッキングやペネトレーションテストの現場で実際に侵入に使用した経路や、独自の研究によって蓄積されたリストに基づいています。それにとどまらず、対象サービスの構造を自動解析し、非公開のパスまで洗い出します。主要CMS、商用ソリューション、ネットワーク・セキュリティ機器、バージョン情報の露出、個人情報や内部文書の漏洩、設定・バックアップファイルの露出、既知の脆弱性に直結するエンドポイントが含まれており、新たな脆弱性や現場の事例が反映されるたびに更新されます。
OFFen ASMは、外部露出資産の現状把握にとどまらず、新たな高リスクの脆弱性が公開された際、既存の資産・技術情報を活用して影響を受ける可能性のあるシステムを迅速に特定・対応できるよう支援します。エージェントの別途インストールや開発連携を必要とせず、外部露出資産を点検し、検出されたリスクの優先順位を判断することで、より効率的なセキュリティ管理を実現できます。
導入後は、個別のインストールや開発連携を行うことなく、外部に露出しているすべての資産を対象にリスクのあるエンドポイントを確認できます。また、検出された項目はリスクレベルとともに提供されるため、どこから対処すべきかを直ちに判断することが可能です。
顧客対応状況
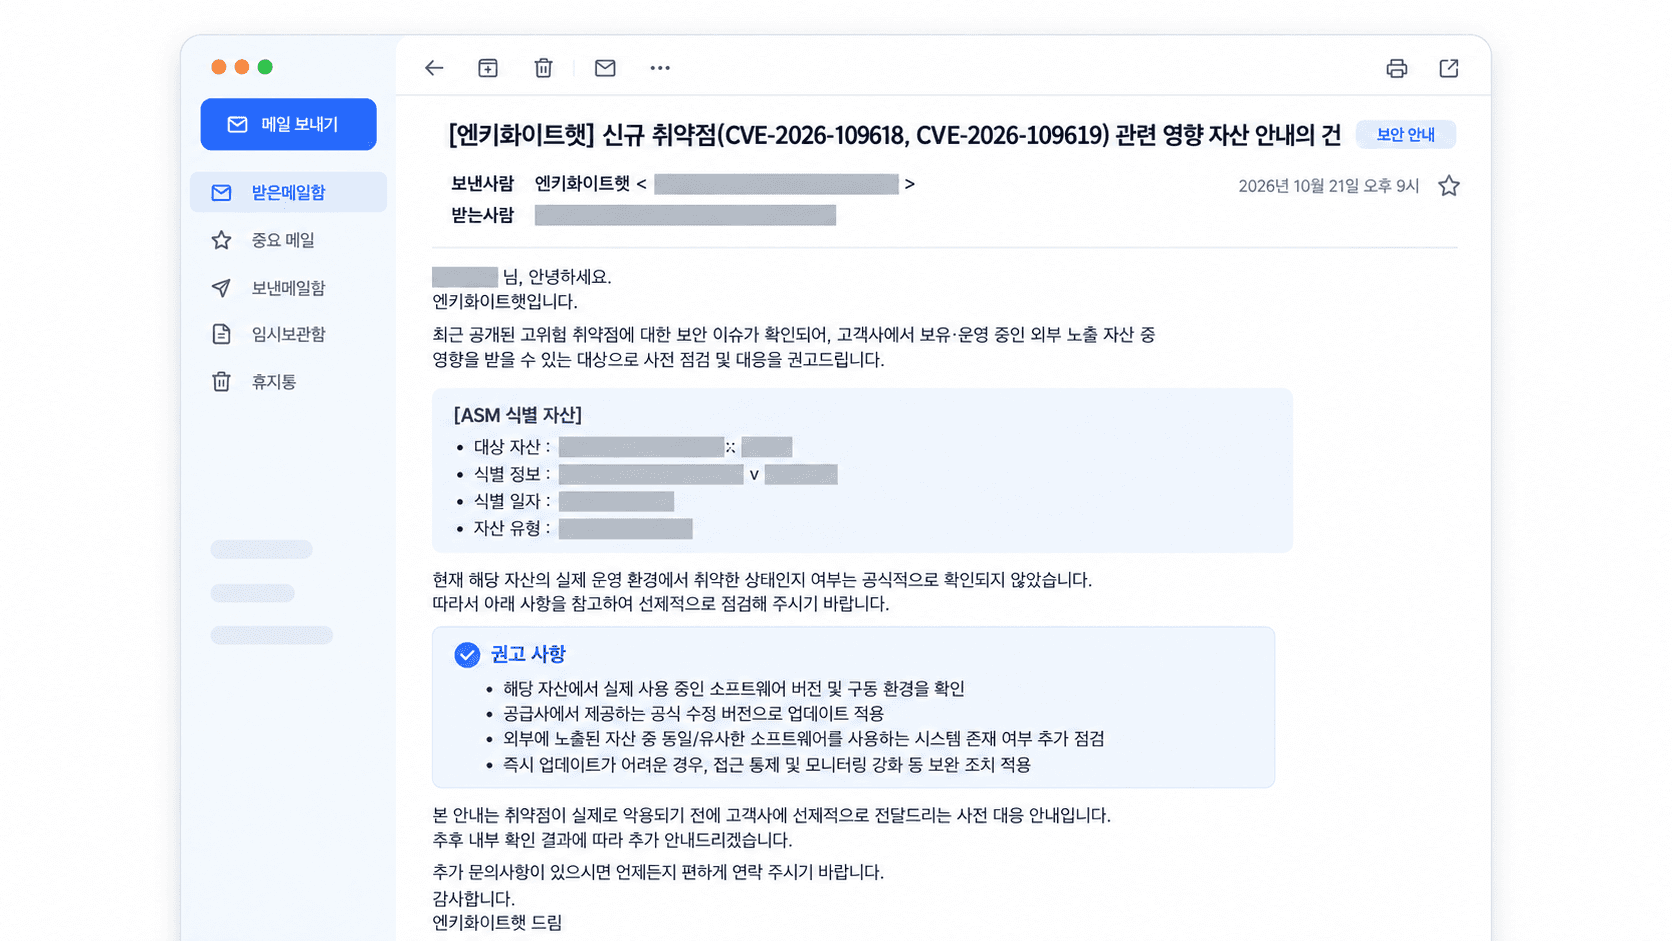
このような対応が可能だったのは、OFFen ASMを利用するお客様の外部公開資産、使用技術、識別されたバージョン情報がすでにプラットフォーム上で管理されていたためです。ENKI Whitehatはこの情報をもとに、研究結果をお客様のPHP利用状況と照らし合わせて検討し、追加の確認が必要なサービスを把握することができました。
このように、新たなセキュリティ問題が発生した際にも、関連技術を使用しているお客様へ必要な情報を迅速にお届けすることができます。お客様は自社環境で点検すべき対象を把握し、被害予防に必要な措置を事前に準備することが可能になります。
PHP2Shellの公開直後、ホワイトハッカーが開発した脆弱性診断スキャナー

ENKI WhiteHatのホワイトハッカーたちは、PHP2Shellの脆弱性が公開されると直ちに関連の公開情報を分析し、お客様が運用環境を点検できるようスキャナーを開発・配布しました。
点検後は、実際のPHP実行環境とパッチの適用状況を確認し、必要なアップデートを行う必要があります。点検の過程で新たに把握したサービスは、資産リストや担当者情報にも反映させておくと効果的です。これにより、今後新たな脆弱性が公開された際に同様の確認作業を繰り返す負担を軽減できます。
ENKI WhiteHatが提供する点検スキャナーを活用してシステム環境をご自身で確認し、必要なセキュリティ対策をご検討ください。以下のリンクからスキャナーと点検方法をご確認いただけます。
▶ PHP2Shell脆弱性点検スキャナーはこちら
OFFen ASMで迅速に対応する新たなセキュリティ脅威
新たな高リスクの脆弱性が公開されるたびに、企業がすべてのIT資産を最初から再点検することは、多大な時間とリソースを必要とします。重要なのは、日頃管理している資産情報をもとに、影響を受ける可能性があるシステムを迅速に特定し、対応することです。
ENKI WhiteHatのOFFen ASMは、外部に露出しているIT資産と使用技術情報を継続的に特定・管理し、新たな脆弱性情報と連携して影響を受ける可能性がある資産を迅速に把握できるよう支援しています。
これにより、全資産を毎回最初から再点検する負担を軽減し、リスクにさらされる可能性がある資産を優先的に確認して、迅速な対応へとつなげることができます。

PHP2Shellのような脆弱性が新たに反映されると、すでに把握している使用技術と特定されたバージョン情報を照合し、追加の点検が必要な資産を見つけ出して案内します。担当者は全体の再スキャン結果を待つことなく、案内された資産から確認を開始できます。
次なる高リスク脆弱性にも迅速に対応するには
PHP2ShellやNode2Shellのように、広範囲に影響を及ぼす可能性のある高リスクの脆弱性は、今後も繰り返し発生する可能性があります。特定産業で使用されるソフトウェアのゼロデイ脆弱性もまた、企業が備えるべき主要なセキュリティ脅威です。
新規の脆弱性対応の核心は、発見後の措置だけでなく、日頃からいかに正確に資産を把握し管理しているかにあります。OFFen ASMは、継続的な攻撃対象領域管理(ASM)を基盤に、企業が新たなセキュリティ脅威に対して先回りし、迅速に対応できるよう支援します。
脆弱性が公開された際、自社のどこを最優先で点検すべきかが分かっていれば、対応はより迅速になります。
▶ ASMソリューションのお問い合わせ
人気の記事


関連記事


" height="209.99999944452435px" id="s16LUEeu4" width="425.00001613409887px"/></svg>)