국내 금융권 연쇄 침해사고 분석과 대응방안
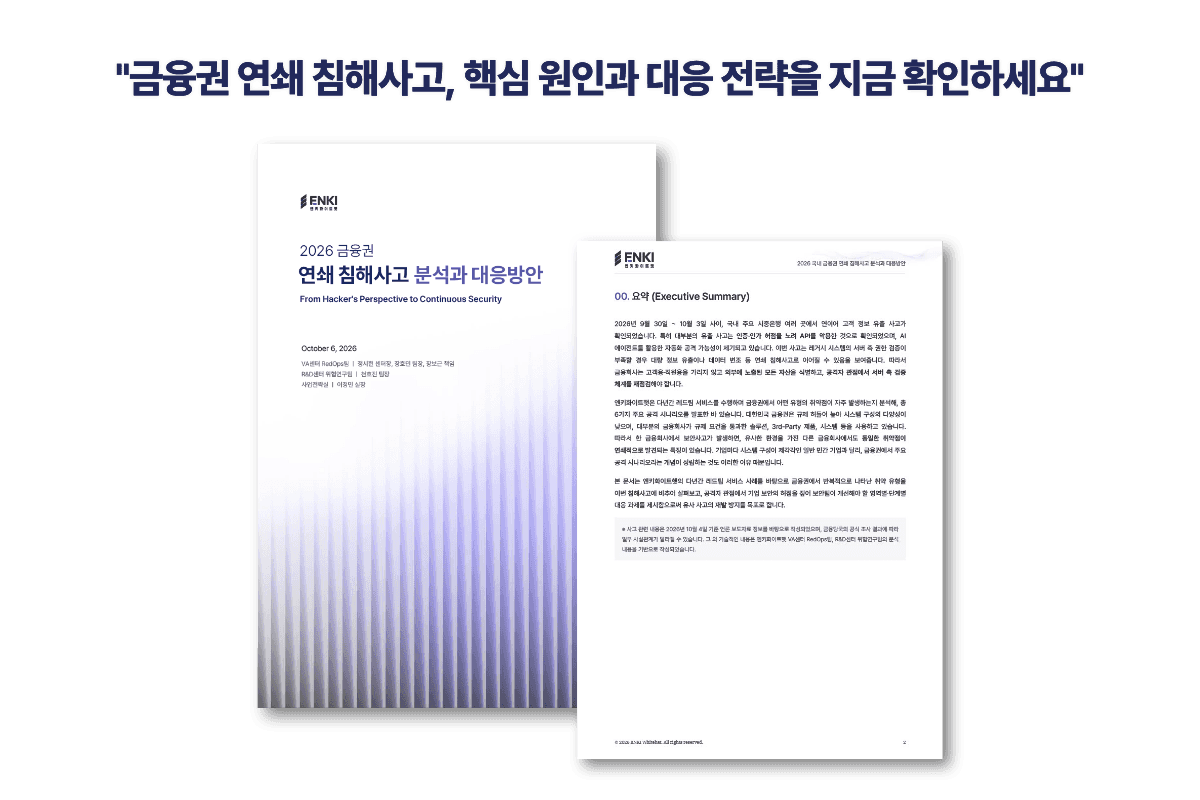
2026년 9월 30일 ~ 10월 3일 사이, 국내 주요 시중은행 여러 곳에서 연이어 고객 정보 유출 사고가 확인되었다. 특히 대부분의 유출 사고는 인증·인가 허점을 노려 API를 악용한 것으로 파악되었으며, AI 에이전트를 활용한 자동화 공격 가능성마저 제기되고 있다. 이번 사고는 레거시 시스템의 서버 측 권한 검증이 부족할 경우 대량 정보 유출이나 데이터 변조 등 연쇄 침해사고로 직결될 수 있음을 보여준다. 따라서 금융회사는 고객용·직원용을 막론하고 외부에 노출된 모든 자산을 식별하고, 공격자 관점에서 서버 측 검증 체계를 전면 재점검해야 한다.
엔키화이트햇은 다년간 레드팀 서비스를 수행하며 금융권에서 어떤 유형의 취약점이 자주 발생하는지 분석해, 총 6가지 주요 공격 시나리오를 발표한 바 있다. 대한민국 금융권은 규제 허들이 높아 시스템 구성의 다양성이 낮으며, 대다수의 금융회사가 규제 요건을 통과한 솔루션, 3rd-Party 제품, 시스템 등을 공통으로 사용하고 있다. 따라서 한 금융회사에서 보안 사고가 발생하면, 유사한 환경을 지닌 다른 금융회사에서도 동일한 취약점이 연쇄적으로 발견되는 특징을 띤다. 기업마다 시스템 구성이 제각각인 일반 민간 기업과 달리, 금융권에서 주요 공격 시나리오라는 개념이 성립하는 것도 바로 이러한 이유 때문이다.
본 문서는 엔키화이트햇의 다년간 레드팀 서비스 사례를 바탕으로 금융권에서 반복적으로 나타난 취약 유형을 이번 침해사고에 비추어 살펴보고, 공격자 관점에서 기업 보안의 허점을 짚어 보안팀이 개선해야 할 영역별·단계별 대응 과제를 제시함으로써 유사 사고의 재발 방지를 목표로 한다.
※ 사고 관련 내용은 2026년 10월 4일 기준 언론 보도자료 정보를 바탕으로 작성되었으며, 금융당국의 공식 조사 결과에 따라 일부 사실관계가 달라질 수 있다. 그 외 기술적인 내용은 엔키화이트햇 VA센터 RedOps팀, R&D센터 위협연구팀의 분석 내용을 기반으로 작성되었다.
人気の記事


関連記事


" height="209.99999944452435px" id="s16LUEeu4" width="425.00001613409887px"/></svg>)